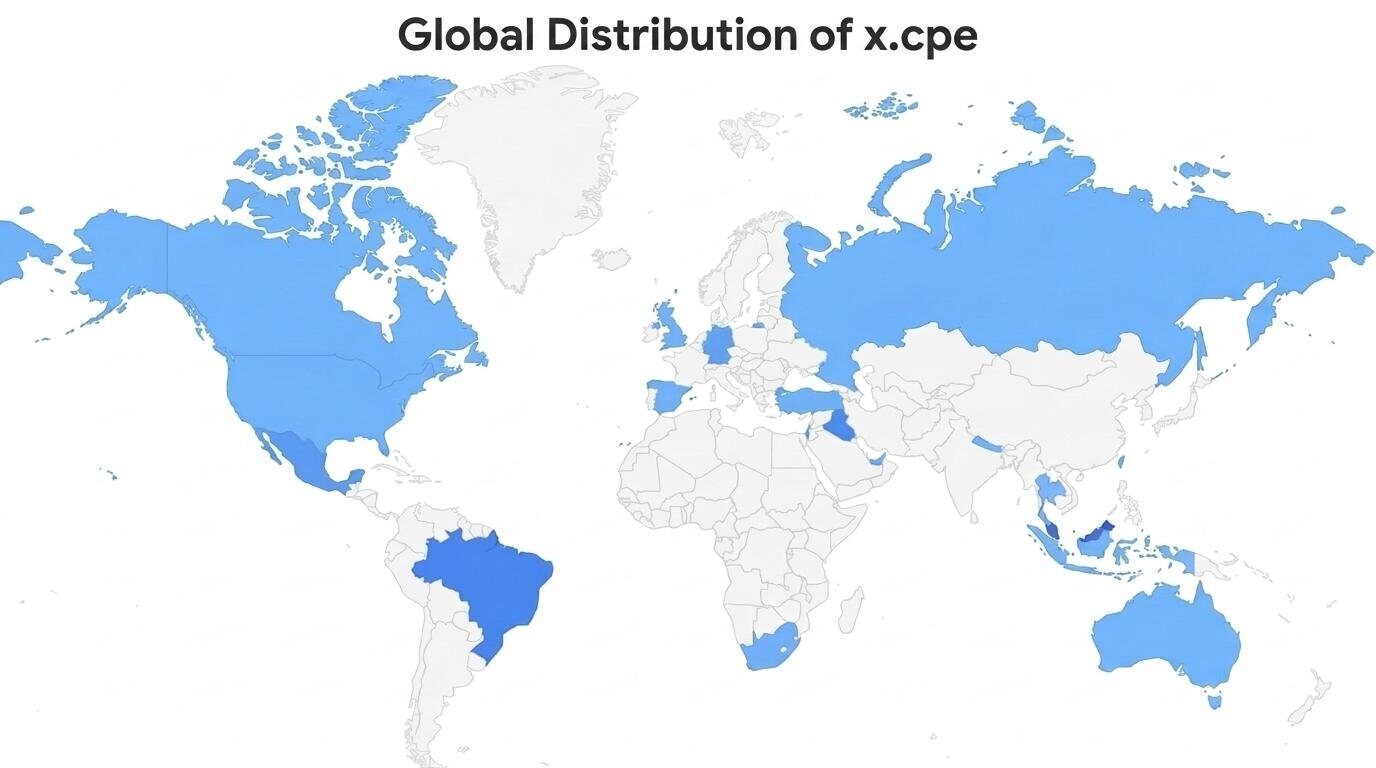
Televizyonunuza bağlı ucuz bir Android TV kutusu varsa bu haber sizi doğrudan ilgilendirebilir. Google, içinde 1,3 milyondan fazla TV kutusunun kayıtlı olduğu XCPE adlı botnet'i çökerttiğini duyurdu. Operasyonun en çarpıcı tarafı suçlunun kimliği: Google'a göre arka kapıyı cihazlara gizlice yerleştiren anonim bir hacker grubu değil, MECOOL markalı kutuları üreten Çinli Videostrong Technology şirketinin kendisi. Google'ın yayımladığı dünya haritasında Türkiye de renklendirilmiş, yani cihazların görüldüğü ülkeler arasında.
Kutunuzun risk altında olup olmadığını nasıl anlarsınız, ne yapmalısınız ve Google tam olarak neyi kapattı? Hepsini sırayla anlatıyoruz.
XCPE botnet'i nedir?
Botnet, sahibinin haberi olmadan uzaktan yönetilen cihazlardan oluşan bir ağdır. XCPE'nin merkezinde, kutuların yazılımına (firmware) daha fabrikadayken eklenmiş x.cpe adlı bir program var. Bazı sürümlerde com.oemservice adıyla da görünüyor. Bu program sıradan bir uygulama gibi değil, sistem yetkisiyle çalışıyor. Yani telefonda ya da kutuda ne varsa ona dokunabiliyor.
Google Threat Intelligence Group'un raporuna göre arka kapı şunları yapabiliyordu:
- Kullanıcıya sormadan uygulama kurmak
- Google'ın zararlı yazılım kalkanı Play Protect'i kapatmak
- Sistem düzeyinde komut çalıştırmak
- Ekran görüntüsü almak ve ekranı uzaktan izlemek
- Evdeki ağı taramak
- Tuşa basılmış gibi komut göndermek
- Hesap bilgilerini, cihaz bilgilerini ve sistem kayıtlarını dışarı aktarmak
Google, Videostrong'un bu altyapıyı kâr amacıyla kurup işlettiğini ve erişimi suç ortaklarına sattığını "yüksek güvenle" değerlendirdiğini yazıyor. Videostrong'un suçlamalara verdiği bir yanıt şimdilik bilinmiyor.
Kutular ne için kullanılıyordu?
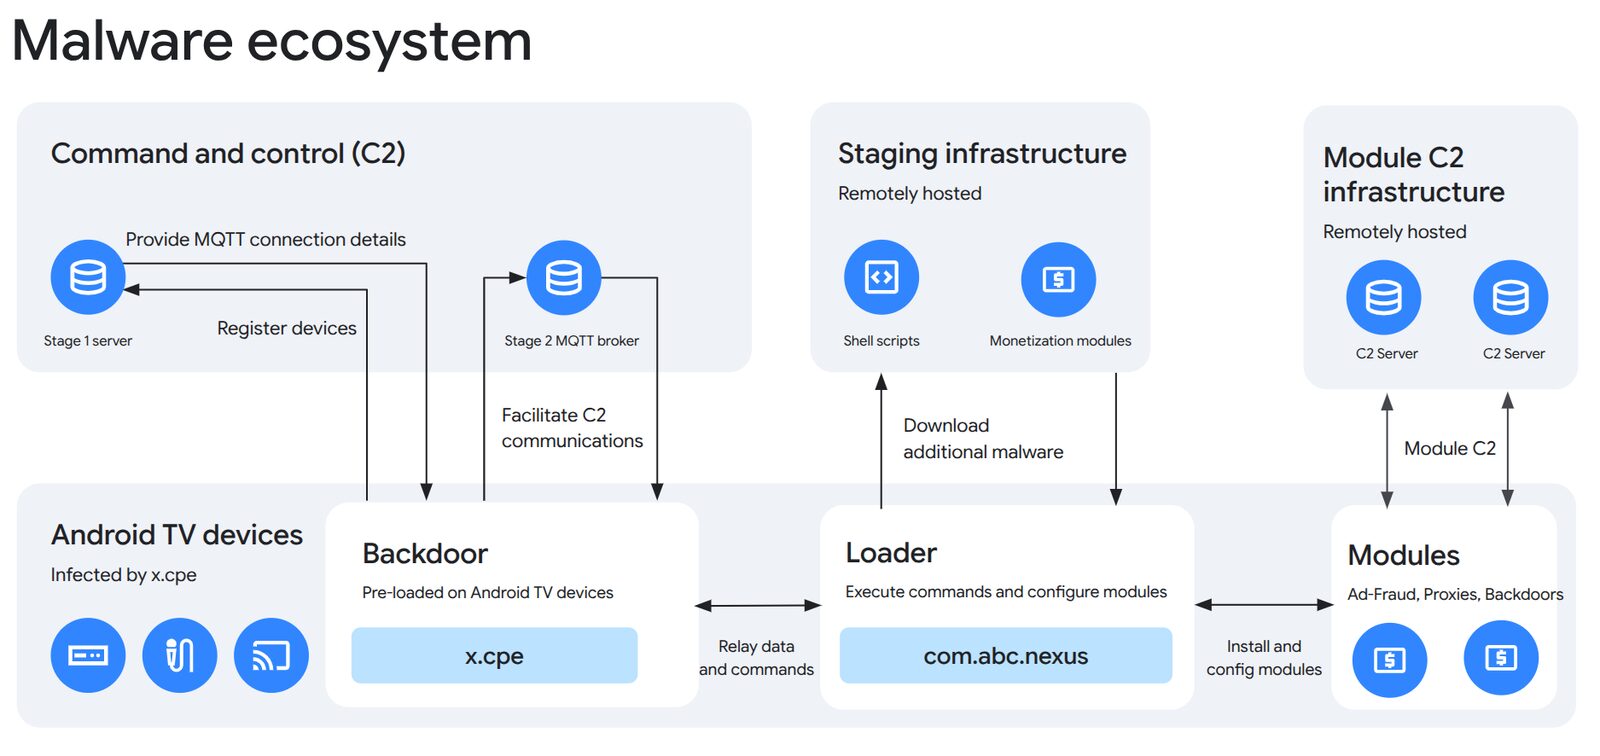
Şemada görüldüğü gibi sistem kademeli çalışıyordu. Kutu açılınca x.cpe kontrol sunucusuna bağlanıyor, ardından com.abc.nexus adlı bir yükleyici devreye girip ortakların hazırladığı modülleri indiriyordu. Google, 2024 sonundan bu yana bu yapının kullanıldığını, Ağustos 2026'dan itibaren de yetki yükseltmeye yarayan yeni bileşenlerin dağıtıldığını belirtiyor.
Para iki ana yoldan kazanılıyordu:
- Reklam sahtekârlığı: Kutu, kimsenin görmediği reklamları arka planda açıyor; reklam verenler gerçek izleyici varmış gibi ödeme yapıyor.
- Konut proxy'si (residential proxy): Evinizin internet bağlantısı başkalarına kiralanıyor. Başkasının trafiği sizin IP adresinizden çıkıyor ve sıradan bir ev kullanıcısının trafiği gibi görünüyor. Bu hem hattınızı yavaşlatabilir hem de kötü niyetli bir işlemin izinin size çıkmasına yol açabilir.
Bazı modüller kutuya ayrıca yeni arka kapılar da kuruyordu. Arka kapı yalnız TV kutularında değil; Google uzaktan sağlık cihazları, karaoke makineleri ve dijital reklam ekranlarında da bulunduğunu söylüyor.
Türkiye ne kadar etkilendi?
Kısa cevap: Türkiye etkilenen ülkeler arasında, ama kaç cihazın etkilendiği açıklanmadı. Google'ın raporundaki "x.cpe'nin küresel dağılımı" haritasında Türkiye; ABD, Kanada, İngiltere, İspanya ve Avustralya gibi ülkelerle benzer mavi tonda boyanmış durumda. En koyu tonlar ise Brezilya, Irak ve Güneydoğu Asya'da (Malezya çevresi). Google metninde ülke ülke rakam vermiyor.
Diğer kaynaklardaki rakamlar şöyle:
| Kaynak | Bilgi | Kapsam |
|---|---|---|
| 1,3 milyondan fazla kayıtlı TV kutusu | XCPE kontrol sunucuları | |
| En az 10 milyon ek cihazın uzaktan kontrolü kesilecek | Ortakların zararlı yazılım alan adları | |
| TrendAI | 1.472.554 enfekte cihaz, 206 model | 3 Haziran–1 Ekim 2026 |
| Synthient | 182 model adı, ağırlık MECOOL'da | Yayımlanan model listesi |
| TrendAI | En çok: Malezya, Brezilya, Irak, Meksika, Tayvan | Ülke sıralaması |
| TrendAI | Ülke başına 26.000–42.000 cihaz | ABD, Almanya, İngiltere, Avustralya, Kanada |
Türkiye bu son satırdaki ülkeler arasında sayılmıyor; Türkiye için elimizdeki tek veri Google haritası. Bir modelin listede olması da o modelin her kutusunun etkilendiği anlamına gelmiyor.
Google ne yaptı?
Google, operasyonu Japonya Ulusal Polis Teşkilatı ile güvenlik şirketleri Lumen, HUMAN Security, Plume, Synthient ve TrendAI ile birlikte yürüttü. Atılan adımlar:
- Hukuki süreç: Botnet'i ve ona bağlı on iki'den fazla zararlı yazılım ailesini yöneten alan adları ve sunucular hedef alındı.
- Üretici yasağı: Videostrong ve kuracağı yan şirketler artık sertifikalı Android cihaz üretemeyecek, satamayacak ve sertifikalı üreticilere yazılım veremeyecek.
- Daha sıkı denetim: Sertifikalı Android TV cihazlarında firmware bütünlüğü kontrolleri sıkılaştırıldı.
Kontrol sunucuları kapanınca kutuların yeni komut alması zorlaşıyor. Ancak arka kapı firmware'den silinmiş olmuyor; kod hâlâ cihazın içinde duruyor.
Evdeki TV kutusu için kontrol listesi
Arka kapı fabrikadan geldiği için bir uygulamayı kaldırmak sorunu çözmüyor. Fabrika ayarlarına dönmek konusunda uzmanlar da farklı düşünüyor: Plume tam sıfırlama öneriyor ama bunun x.cpe'yi temizleyip temizlemediğinden emin değil; TrendAI temizliğin ancak üretici müdahalesi, platform koruması ya da cihazı değiştirmekle mümkün olduğunu söylüyor. Synthient ise enfekte kutuların kullanılmamasını tavsiye ediyor.
Pratikte yapabilecekleriniz:
- Markaya bakın: Kutunun üzerinde ya da ayarlar menüsünde MECOOL veya hiç duymadığınız bir marka yazıyorsa dikkatli olun. Google, sertifikalı cihaz üreten ortaklarını android.com/certified/partners adresinde listeliyor.
- Ağdan ayırın: Şüpheleniyorsanız kutuyu Wi-Fi'dan çıkarın. Modem arayüzünden cihazı engellemek de mümkün; modem ayarlarına nasıl girileceğini Wi-Fi hızı rehberimizde anlattık.
- Hesap açmayın: Bu tür kutularda Google, e-posta veya dizi-film platformu hesabıyla oturum açmayın. Açtıysanız şifrelerinizi değiştirin ve iki adımlı doğrulamayı etkinleştirin. Hesabınıza başkası girdiyse hesap kurtarma rehberimize bakın.
- Play Protect açık kalsın ve "kullanmadığınız interneti paylaşın, para kazanın" diyen uygulamalardan uzak durun. Google bu uygulamaları proxy ağlarının ana kapılarından biri olarak gösteriyor.
- Faturayı saklayın: İçinde zararlı yazılımla gelen bir cihaz ayıplı maldır. Satıcıyla iletişime geçerken fatura ve sipariş kaydı işinize yarar.
Arka plan: Sorun tedarik zincirinde
Ucuz Android cihazlarda fabrikadan gelen zararlı yazılım yeni bir sorun değil. Pek çok marka aynı fason üreticinin yazılımını kullanıyor ve bu yazılımın içinde ne olduğunu kontrol eden pek kimse yok. Sitemizde son haftalarda yazdığımız Brevo saldırısı gibi olaylar da güvenliğin zincirdeki en zayıf halkada kırıldığını gösteriyor. XCPE'yi farklı kılan, Google'ın bir üreticiyi açıkça suçlayıp Android sertifika programından çıkarması. Bu adım, ileride benzer firmware'leri piyasaya süren şirketler için de caydırıcı bir örnek olabilir.
Sık sorulan sorular
Google TV'li akıllı televizyonum etkilendi mi?
Raporlar daha çok ucuz, jenerik TV kutularından ve özellikle MECOOL modellerinden söz ediyor. Ana akım televizyon markalarının etkilendiğine dair bir işaret yok.
Kutum artık çalışmayacak mı?
Google, kutuların bağlandığı kontrol sunucularını kesiyor. TV yayını ya da uygulamaların çalışmasıyla ilgili bir kısıtlamadan raporlarda söz edilmiyor. Ancak arka kapı firmware'de kalmaya devam ediyor.
Fabrika ayarlarına dönmek yeterli mi?
Tam olarak değil. Sonradan indirilen modüller silinebilir, ama fabrikadan gelen x.cpe yerinde kalabilir. En güvenli yol cihazı değiştirmek.
Videostrong'un telefonları da yasaklandı mı?
Yasak yalnız TV kutularını değil, şirketin ve gelecekteki yan kuruluşlarının tüm sertifikalı Android cihazlarını kapsıyor.
Kapak görseli: Google Threat Intelligence Group (x.cpe'nin küresel dağılım haritası).