Wer zu Hause eine günstige Android-TV-Box am Fernseher hängen hat, sollte jetzt genauer hinschauen. Google hat gemeinsam mit Japans Nationaler Polizeibehörde und den Sicherheitsfirmen Lumen, HUMAN Security, Plume, Synthient und TrendAI ein Botnetz namens XCPE gestört. Darin waren nach Googles Angaben mehr als 1,3 Millionen Set-Top-Boxen angemeldet. Brisant ist der mutmaßliche Urheber: kein anonymer Hackerclan, sondern der Gerätehersteller selbst – die Videostrong Technology Co. aus Shenzhen, die unter anderem Boxen der Marke MECOOL fertigt.
Was Google dem Hersteller vorwirft
Die Google Threat Intelligence Group schreibt, sie gehe „mit hoher Zuversicht“ davon aus, dass Videostrong die Hintertür bewusst in die Firmware seiner Geräte eingebaut, das Netz aus Profitgründen betrieben und den Zugang an kriminelle Partner verkauft habe. Diese Partner konnten eigene Schadmodule auf die Boxen spielen lassen. Eine Stellungnahme von Videostrong zu den Vorwürfen ist bislang nicht bekannt.
Die Hintertür heißt x.cpe, in manchen Firmware-Versionen tritt sie als com.oemservice auf. Sie läuft mit Systemrechten und ist damit weit mächtiger als jede normale App. Laut Google konnte sie unter anderem
- Apps unbemerkt nachinstallieren,
- die Prüfung durch Google Play Protect abschalten,
- beliebige Befehle auf Systemebene ausführen,
- Bildschirmfotos anfertigen und den Bildschirm aus der Ferne beobachten,
- das Heimnetz auskundschaften,
- Tastendrücke simulieren sowie Kontoinformationen und Systemprotokolle abgreifen.
So war das Netz aufgebaut
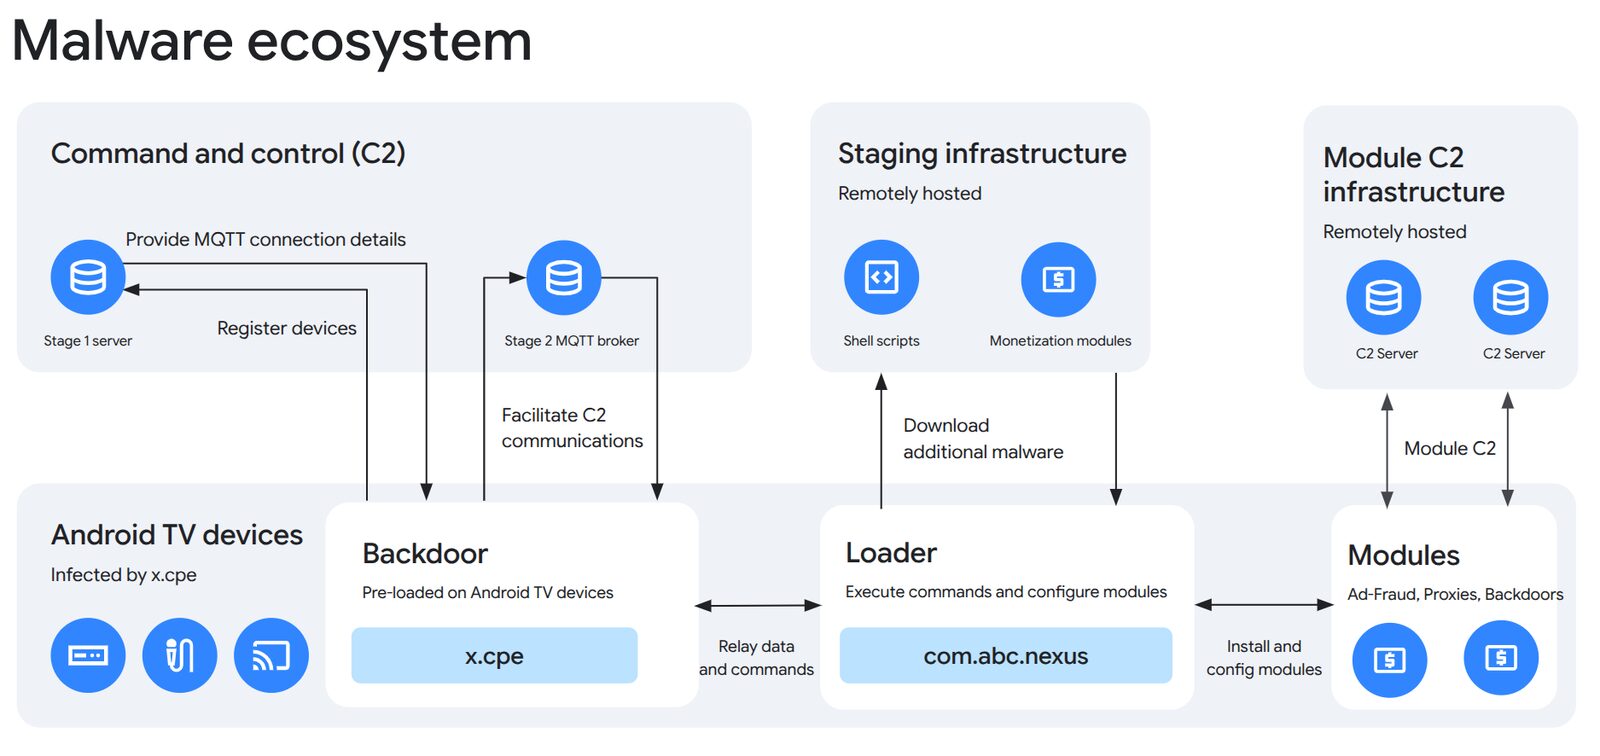
Seit spätestens Ende 2024 arbeitet XCPE nach Googles Analyse in drei Stufen. Die vorinstallierte Hintertür meldet die Box bei einem Steuerserver an. Ein zweites Programm, der Loader com.abc.nexus, nimmt Befehle entgegen und richtet Zusatzmodule ein. Diese Module stammen von den zahlenden Partnern und bringen das eigentliche Geschäft: versteckte Werbeeinblendungen, die niemand sieht, aber Werbekunden bezahlen, sowie Residential-Proxy-Dienste. Bei Letzteren wird der Internetanschluss des Box-Besitzers vermietet, damit fremder Datenverkehr wie normaler Privatkunden-Traffic aussieht. Einige Module installierten zusätzlich weitere Hintertüren. Ab August 2026 verteilten die Betreiber laut Google außerdem Dropper mit Exploits zur Rechteausweitung.
Betroffen sind überwiegend Android-TV-Boxen. Gefunden wurde die Hintertür aber auch auf anderen Android-basierten Geräten: Telemedizin-Hardware, Karaoke-Maschinen und digitalen Werbebildschirmen.
Wie stark ist Deutschland betroffen?
Die Zahlen der beteiligten Firmen unterscheiden sich, weil sie unterschiedliche Datenquellen auswerten:
| Quelle | Angabe | Zeitraum/Bezug |
|---|---|---|
| über 1,3 Mio. im Botnetz registrierte Boxen | XCPE-Steuerserver | |
| mind. 10 Mio. weitere kompromittierte Geräte, deren Fernsteuerung gekappt werden soll | Partner-Domains anderer Schadsoftware | |
| TrendAI | 1.472.554 infizierte Geräte, 206 Gerätemodelle | 3. Juni bis 1. Oktober 2026 |
| Synthient | 182 Modellbezeichnungen, Schwerpunkt MECOOL | Kampagnenliste |
| TrendAI | Deutschland: ca. 26.000 bis 42.000 Geräte | gleiche Spanne wie USA, Großbritannien, Australien, Kanada |
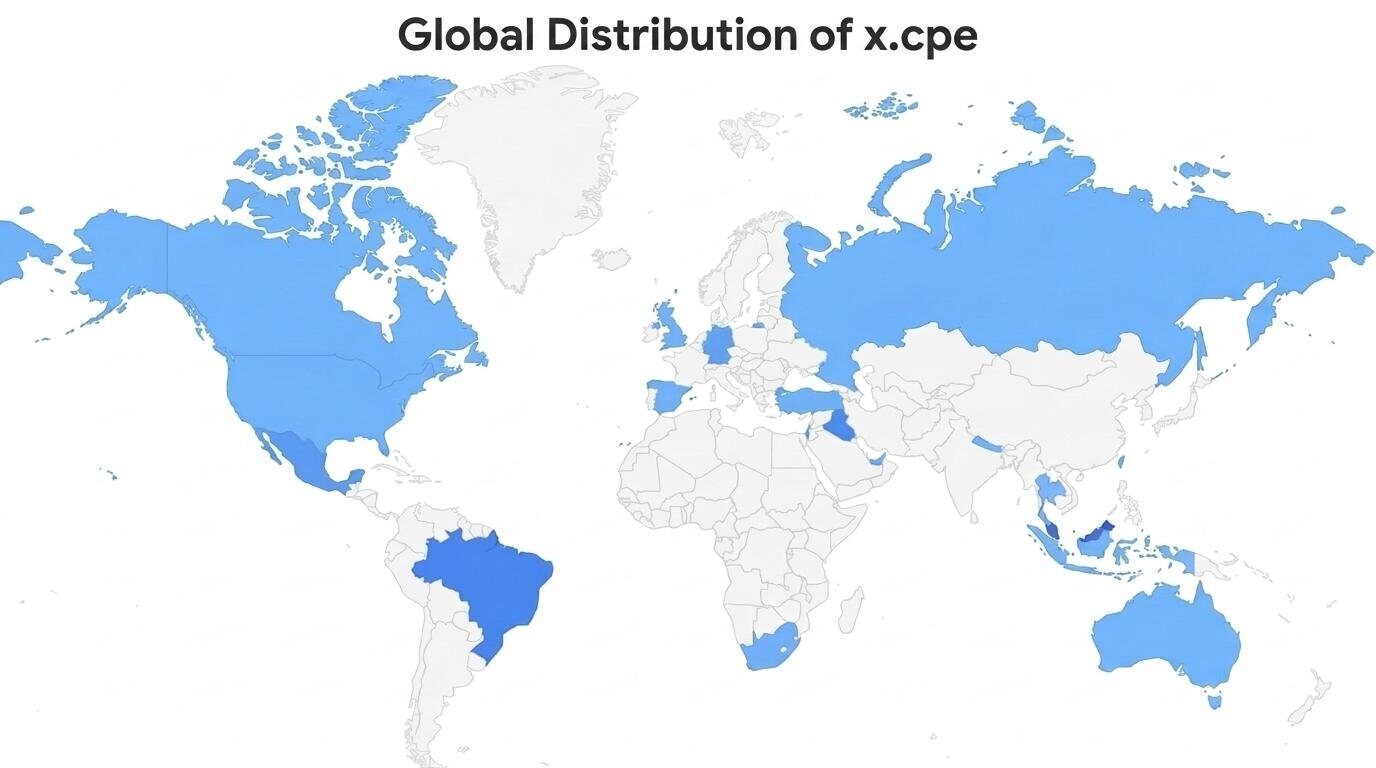
Die meisten Infektionen zählte TrendAI in Malaysia, Brasilien, dem Irak, Mexiko und Taiwan. Insgesamt reicht die Verbreitung laut den beteiligten Firmen über rund 200 Länder. Auf Googles Weltkarte ist Deutschland deutlich eingefärbt – ebenso wie Großbritannien, Spanien und die Türkei.
Über welche Kanäle die Geräte hierzulande verkauft wurden, geht aus den Berichten nicht hervor. Boxen unter dem Namen MECOOL werden international vor allem über Online-Marktplätze angeboten. Ein Modellname auf der Liste heißt zudem nicht zwingend, dass jedes Exemplar betroffen ist.
Was Google unternimmt
Google hat nach eigenen Angaben drei Hebel angesetzt:
- Rechtliche Schritte gegen die Domains und Server, über die das Botnetz und mehr als ein Dutzend nachgeladene Schadprogramm-Familien gesteuert wurden.
- Sperre für Videostrong: Das Unternehmen und künftige Tochter- oder Partnerfirmen dürfen keine zertifizierten Android-Geräte mehr bauen oder verkaufen und keine Software an andere zertifizierte Hersteller liefern.
- Strengere Prüfung: Die Firmware-Integrität zertifizierter Android-TV-Geräte wird genauer kontrolliert, und der Zertifizierungsprozess soll Tricks erkennen, die Schadcode erst nach dem Start nachladen.
Was Besitzer einer Android-TV-Box jetzt tun sollten
Die schlechte Nachricht zuerst: Weil x.cpe in der Firmware sitzt, reicht das Löschen einer App nicht. Bei der Frage nach einem Reset sind sich die Experten nicht einig. Plume empfiehlt einen vollständigen Werksreset, um zumindest nachgeladene Zusatzmodule loszuwerden. TrendAI und Synthient halten dagegen fest, dass eine echte Bereinigung nur der Hersteller, ein Plattformschutz oder der Austausch des Geräts leisten kann.
Praktisch heißt das:
- Marke prüfen: Steht auf Ihrer Box MECOOL oder ein unbekannter Name, ist Vorsicht geboten. Google führt auf android.com/certified/partners die Partner mit zertifizierten Geräten.
- Vom Netz nehmen: Bei Verdacht die Box vom WLAN trennen. Auch im Router lässt sich ein Gerät meist sperren – wie das bei einer Fritzbox geht, zeigt unser Ratgeber Fritzbox einrichten.
- Keine Konten auf der Box: Melden Sie sich auf solchen Geräten nicht mit Google-, Streaming- oder E-Mail-Konten an. Wer das schon getan hat, sollte die Passwörter ändern; Hilfe bietet Konto gehackt – was tun?.
- Play Protect aktiv lassen und Apps meiden, die Geld für „ungenutzte Bandbreite“ versprechen. Solche Angebote sind laut Google ein Haupteinfallstor für Proxy-Netze.
- Händler kontaktieren: Ein Gerät mit vorinstallierter Schadsoftware ist mangelhaft. Bewahren Sie Rechnung und Bestellbeleg auf.
Wer neu kauft, greift besser zu Geräten großer Hersteller mit regelmäßigen Updates, etwa dem Google TV Streamer oder dem Fire TV Stick 4K.
Einordnung: Das Problem liegt in der Lieferkette
XCPE ist kein Einzelfall. Erst im Oktober hatte Bitdefender mit Midnight Mimosa Schadcode in der Firmware billiger Android-Handys beschrieben, der ebenfalls Werbebetrug und Proxy-Geschäfte betrieb. Das Muster ist ähnlich: Ein Auftragsfertiger liefert eine Firmware, die unter vielen Marken verkauft wird, und kaum jemand prüft, was darin steckt. Neu ist bei XCPE, dass Google einem Hersteller die Urheberschaft so deutlich zuschreibt und ihn aus dem Android-Zertifizierungsprogramm ausschließt.
Häufige Fragen
Ist mein Fernseher mit Google TV betroffen?
Die Berichte nennen vor allem günstige Set-Top-Boxen, insbesondere MECOOL-Modelle. Hinweise auf betroffene Fernseher großer Marken enthalten sie nicht.
Funktioniert meine Box jetzt nicht mehr?
Google kappt die Verbindung zu den Steuerservern. Über Einschränkungen der eigentlichen TV-Funktion machen die Berichte keine Angaben. Die Hintertür selbst bleibt in der Firmware.
Hilft ein Zurücksetzen auf Werkseinstellungen?
Nur teilweise. Nachgeladene Module können verschwinden, die in der Firmware verankerte Hintertür bleibt aber erhalten.
Werden auch Smartphones von Videostrong gesperrt?
Die Sperre betrifft alle zertifizierten Android-Geräte des Unternehmens und künftiger Ableger, nicht nur TV-Boxen.
Titelbild: Google Threat Intelligence Group (Karte zur weltweiten Verbreitung von x.cpe).