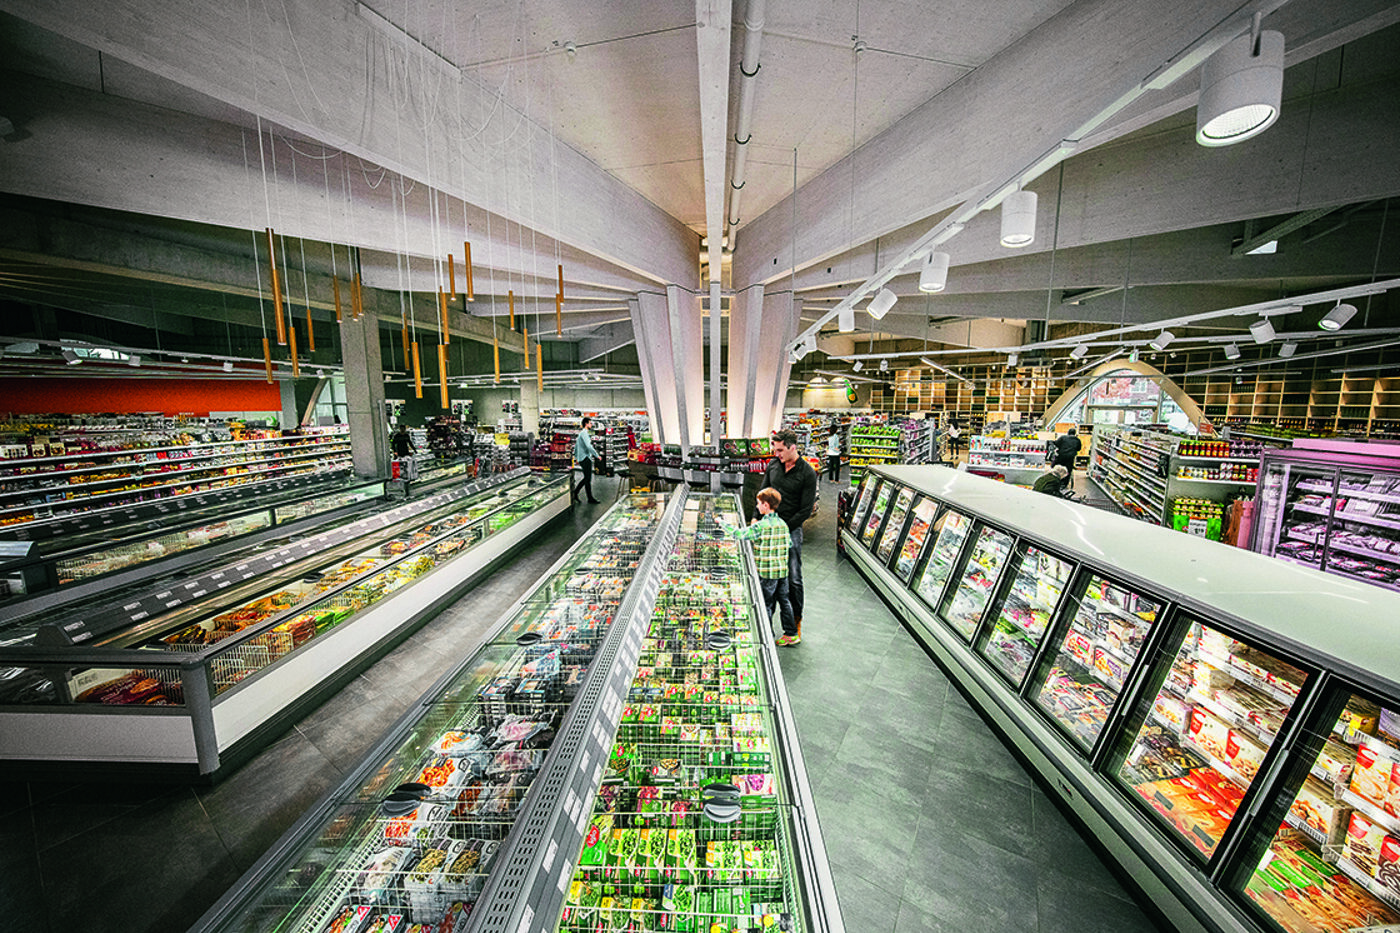
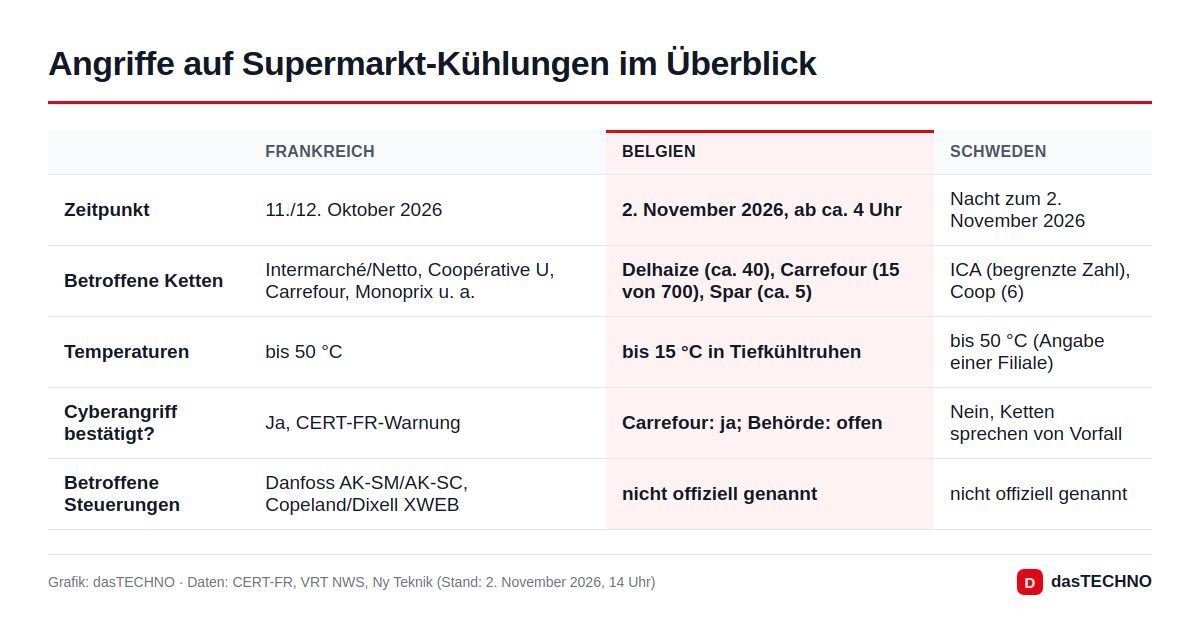
Drei Wochen nach den Angriffen auf französische Supermärkte trifft es nun Belgien und Schweden: In der Nacht zum Montag, 2. November 2026, sind in Dutzenden Filialen von Delhaize, Carrefour und Spar sowie bei ICA und Coop die Kühl- und Tiefkühlgeräte aus dem Ruder gelaufen. Carrefour Belgien hat inzwischen bestätigt, dass ein Cyberangriff dahintersteckt. Eine offizielle Einordnung durch Behörden steht noch aus, ebenso eine Bestätigung, dass dieselben Täter wie in Frankreich am Werk waren.
Für den Handel in Deutschland ist das mehr als eine Randnotiz. Die Steuerungen, die im Oktober in Frankreich manipuliert wurden, stammen von Herstellern, die in ganz Europa verbreitet sind.
Was ist in Belgien passiert?
Gegen 4 Uhr morgens verschickte Delhaize eine Warnung wegen plötzlich steigender Temperaturen in seinen Kühlanlagen. Nach Angaben einer Sprecherin der Kette meldeten rund 40 Filialen in Flandern und Wallonien das gleiche Problem. Betroffen waren laut belgischen Medien vor allem kleinere Formate: Shop-&-Go-Läden an Q8-Tankstellen, Proxy-Delhaize-Märkte und Filialen an Autobahnen, aber auch einzelne Supermärkte.
Carrefour Belgien zählt 15 von 700 Standorten mit Störungen. Alle Märkte blieben geöffnet, weil nach Angaben der Kette nur einige Tiefkühltruhen betroffen waren. Bei Spar hatten etwa fünf selbstständige Händler ähnliche Ausfälle. In den Truhen stiegen die Temperaturen auf bis zu 15 °C, normal sind rund minus 22 °C.
Der Betreiber eines Proxy-Delhaize in Hoepertingen in Limburg schätzte gegenüber der Zeitung Het Belang van Limburg, dass er Lebensmittel im Wert von mindestens 60.000 Euro entsorgen musste. Eine Metzgereikette aus der Provinz Antwerpen bemerkte nach eigener Aussage gegen 3 Uhr, dass jemand von außen an den Parametern ihrer Kühlung drehte. Die Verdampfer seien auf Abtauen gestellt worden; das Team konnte das System anhalten, bevor die Waren zu warm wurden.
Der Kälteanlagenbauer Sabcobel sieht Parallelen zu Frankreich. Laut Geschäftsführer Stephan Moelans handelt es sich um „exakt denselben Mechanismus“: Die Anlagen werden aus der Ferne in den Abtaumodus versetzt, die Geräte erwärmen sich.
Und in Schweden?
Auch dort fielen in der Nacht Kühl- und Gefriergeräte in mehreren Supermärkten aus. Eine ICA-Filiale in Sjöbo schrieb in sozialen Netzwerken, ihre Anlage sei gehackt worden, die Tiefkühltruhen hätten auf 50 °C gestanden. ICA-Sprecher Gustaf Nilsson spricht von einer „begrenzten Zahl“ betroffener Märkte, Coop von sechs Filialen in Mittelschweden.
Wichtig: Beide Ketten haben offiziell bisher nur einen Vorfall an den Kühlsystemen bestätigt, keinen Cyberangriff. Belgische Medien berichten zudem über ähnliche Probleme bei einer Supermarktkette in Estland. Diese Meldung ist bislang nicht unabhängig bestätigt.
Was war im Oktober in Frankreich?
Am Abend des 11. Oktober wurden in Hunderten französischen Supermärkten Kühlsteuerungen aus der Ferne manipuliert. Betroffen waren unter anderem Intermarché und Netto, Coopérative U, Carrefour und Monoprix. Die Temperaturen in Kühlregalen stiegen auf bis zu 50 °C, Waren mussten vernichtet werden.
Die staatliche französische Cyberabwehr CERT-FR veröffentlichte am 12. Oktober die Warnung CERTFR-2026-ALE-012 und aktualisierte sie bis zum 16. Oktober. Darin ist von zahlreichen Kompromittierungen bei vier Produktlinien die Rede:
| Hersteller | Betroffene Steuerungen laut CERT-FR |
|---|---|
| Danfoss | AK-SM-Serie, AK-SC-Serie |
| Copeland | XWEB |
| Dixell | XWEB |
Die Ursache benennt die Behörde klar: Die Verwaltungsoberflächen dieser Geräte waren direkt aus dem Internet erreichbar. CERT-FR warnte außerdem, dass die Angriffskampagne vermutlich weiterläuft. Bei Geräten, die keine Updates mehr erhalten, reiche ein Zurücksetzen auf Werkseinstellungen nicht aus, sie könnten erneut übernommen werden.
Welche Steuerungen in Belgien und Schweden betroffen sind, hat bisher weder eine Kette noch eine Behörde offiziell mitgeteilt.
Ist auch Deutschland gefährdet?
Fälle aus deutschen Supermärkten sind bislang nicht bekannt. Das Risiko ist trotzdem real, denn die genannten Steuerungen sind keine französische Besonderheit. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat bereits am 13. Oktober reagiert und die Cybersicherheitsempfehlung BSI-CS 154 veröffentlicht. Sie richtet sich ausdrücklich an Betreiber kleiner Anlagen, etwa zur Kühlung von Lebensmitteln oder zur Stromerzeugung. BSI-Präsidentin Claudia Plattner sagte dazu: „Die Vorfälle in Frankreich zeigen deutlich, wie Cyberangriffe unseren Alltag beeinflussen und stören können.“
Für Marktbetreiber, Metzgereien, Bäckereien und Kühlhäuser lassen sich die Empfehlungen von BSI und CERT-FR so zusammenfassen:
- Prüfen, ob die Kühlsteuerung aus dem Internet erreichbar ist. Das weiß meist der Kältetechnik-Dienstleister.
- Direkten Internetzugang sperren. Fernwartung nur über ein abgesichertes VPN, möglichst mit Mehr-Faktor-Anmeldung.
- Firmware aktualisieren und Standardpasswörter ändern.
- Altgeräte ersetzen, die keine Sicherheitsupdates mehr bekommen.
- Temperaturalarme ernst nehmen: In Antwerpen verhinderte ein Alarm in der Nacht einen größeren Schaden.
Wie verwundbar vernetzte Technik im Alltag sein kann, zeigte zuletzt auch die Sicherheitslücke in Sungrow-Wechselrichtern. Bei IT-Systemen gilt Ähnliches: Bei akuten Angriffen raten Behörden immer häufiger, Server vorsorglich vom Netz zu nehmen, wie zuletzt bei Kiteworks.
Häufige Fragen
Sind Lebensmittel aus betroffenen Märkten gefährlich?
Die Ketten entsorgen Ware, deren Kühlkette unterbrochen wurde. So hat es etwa der Händler in Hoepertingen beschrieben. Der Schaden trifft vor allem die Märkte selbst.
Wurden auch Supermärkte in Deutschland angegriffen?
Bis zum Nachmittag des 2. November ist kein Fall aus Deutschland bekannt. Das BSI hat Betreiber bereits im Oktober gewarnt.
Wer steckt hinter den Angriffen?
Das ist offen. Zu Frankreich hat sich bislang niemand bekannt, und für Belgien und Schweden gibt es noch keine offizielle Zuordnung.
Warum gerade Kühlanlagen?
Die Steuerungen laufen oft viele Jahre und sind für die Fernwartung mit dem Internet verbunden. Ältere Modelle bekommen keine Updates mehr. Ein manipulierter Abtauzyklus reicht, damit Waren innerhalb weniger Stunden verderben.