Wer ein Synology-NAS betreibt, sollte heute noch einen Blick auf die DSM-Version werfen. Eine Erpressersoftware namens C3RB3R, die der Cerber-Familie zugerechnet wird, verschlüsselt seit Anfang Oktober 2026 Daten auf Netzwerkspeichern des taiwanischen Herstellers. Synology hat die Angriffe am 29. Oktober offiziell bestätigt. Betroffen sind Geräte, auf denen eine veraltete Version des Betriebssystems DiskStation Manager (DSM) läuft.
Für viele Haushalte und kleine Firmen in Deutschland ist ein NAS die zentrale Ablage für Fotos, Dokumente und Backups. Genau das macht den Angriff so unangenehm: Trifft es das Gerät, sind im schlimmsten Fall alle dort gespeicherten Daten auf einmal unbrauchbar.
Was Synology bestätigt
In seiner Warnung schreibt der Hersteller, dass Angreifer eine Schwachstelle in älteren DSM-Versionen ausnutzen, um Daten zu verschlüsseln und Lösegeld zu fordern. Die betreffende Lücke sei bereits im Dezember 2024 geschlossen worden; für technische Details verweist Synology auf sein Sicherheitsbulletin SA-24:20. Die Empfehlung ist knapp: DSM sofort aktualisieren und die automatischen Updates aktivieren.
„Synology strongly urges all users running vulnerable versions to update DSM immediately to protect their systems.“
Wie viele Geräte bisher verschlüsselt wurden und welche Summen die Täter verlangen, ist nicht bekannt. Belastbare Gesamtzahlen nennen weder Synology noch die Sicherheitsforscher.
Kritische Lücken im September-Update
Das Anti-Ransomware-Team des chinesischen Sicherheitsunternehmens Qihoo 360 hat die Kampagne entdeckt und bringt sie mit zwei Schwachstellen in Verbindung, die Synology am 18. September 2026 im Bulletin SA-26:13 behoben hat. Synology stuft das Bulletin als kritisch ein, insgesamt schließt es neun Lücken. Die beiden schwersten erreichen jeweils den CVSS-Wert 9,8 von 10:
- CVE-2026-13684: fehlerhafte Kodierung von Ausgaben in der SCGI-Komponente. Darüber lassen sich Dateien manipulieren und der Dienst lahmlegen.
- CVE-2026-13639: zu geringe Zufälligkeit (Entropie) in der Anmeldelogik, die Angreifern Eingriffe in Dateien ermöglicht.
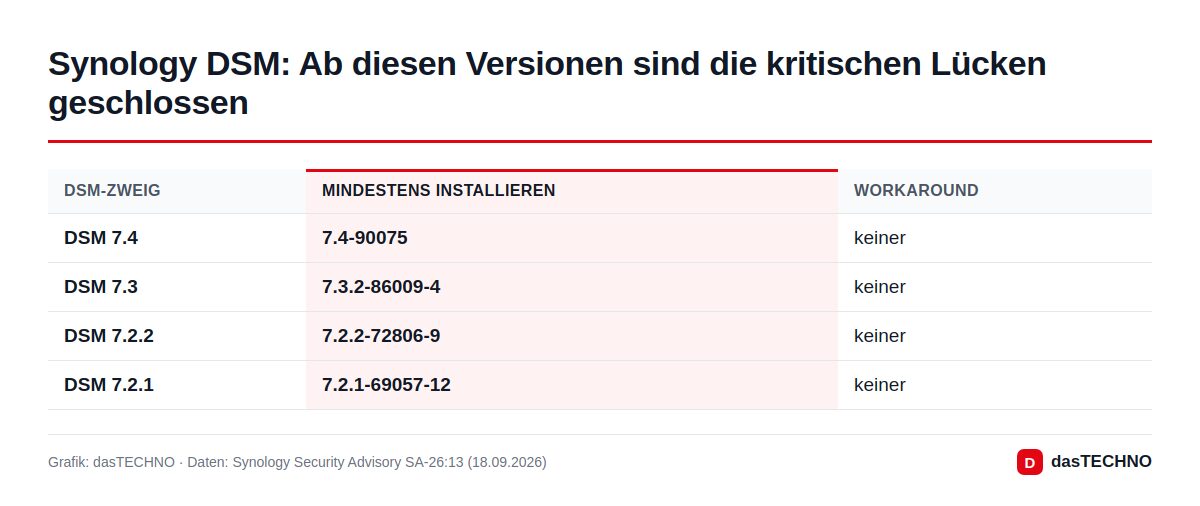
Laut CyberExperts lassen sich beide Lücken über das Netzwerk ohne Anmeldung und ohne Zutun des Nutzers ausnutzen. Weitere Details zum Angriffsweg geben wir bewusst nicht wieder. Synology nennt für SA-26:13 ausdrücklich keinen Workaround – nur das Update hilft.
So erkennen Sie einen Befall
Nach dem Bericht von CyberExperts benennt C3RB3R verschlüsselte Dateien mit der Endung „.L0CK3D“ um. In den freigegebenen Ordnern hinterlegt die Schadsoftware eine Textdatei namens „read-me3.txt“ mit der Lösegeldforderung, die auf eine Seite im Tor-Netz verweist. Wer solche Dateien entdeckt, sollte das NAS vom Netz trennen und sich an eine IT-Fachkraft wenden, statt vorschnell zu zahlen. Eine Zahlung garantiert nicht, dass die Daten wieder lesbar werden.
Was Sie jetzt tun sollten
- DSM-Version prüfen: In der DSM-Systemsteuerung im Bereich für Updates sehen Sie die installierte Version. Sie muss mindestens dem Stand aus der Tabelle oben entsprechen.
- Update einspielen: Ist eine neuere Version verfügbar, installieren Sie sie umgehend. Schalten Sie danach die automatische Installation von Updates ein, wie Synology empfiehlt.
- Verwaltung nicht ins Internet stellen: CyberExperts rät, die Verwaltungsports nicht direkt aus dem Internet erreichbar zu machen. Prüfen Sie dazu auch die Portfreigaben in Ihrem Router; wie das bei AVM-Geräten funktioniert, zeigt unser Ratgeber zum Einrichten der FRITZ!Box.
- Zweiten Faktor aktivieren: Die Anmeldung am NAS sollte zusätzlich abgesichert sein. Grundlagen erklärt unser Ratgeber zur Zwei-Faktor-Authentifizierung.
- Offline-Backup anlegen: Ein NAS ersetzt keine Datensicherung. Eine Kopie sollte auf einem Datenträger liegen, auf den das NAS selbst keinen Zugriff hat. Zusätzlich empfehlen die Forscher, Snapshots mit Schutz vor Manipulation zu nutzen. Wie eine sinnvolle Strategie aussieht, beschreibt unser Ratgeber zur 3-2-1-Backup-Regel.
Einordnung
NAS-Geräte sind seit Jahren ein beliebtes Ziel von Erpressergruppen, weil sie oft rund um die Uhr laufen, aus dem Internet erreichbar sind und selten gewartet werden. Der aktuelle Fall zeigt erneut, wie schnell sich das rächt: Zwischen dem Sicherheitsupdate im September und den ersten Angriffen lagen nur wenige Wochen. Wer automatische Updates eingeschaltet hatte, war nach heutigem Kenntnisstand geschützt.
Häufige Fragen
Ist mein Synology-NAS betroffen?
Gefährdet sind Geräte mit einer DSM-Version, die älter ist als die in SA-26:13 genannten Stände, also etwa DSM 7.4 vor 7.4-90075 oder DSM 7.2.2 vor 7.2.2-72806-9. Mit dem aktuellen Update sind die von Synology genannten Lücken geschlossen.
Hilft es, das NAS nur im Heimnetz zu nutzen?
Es senkt das Risiko deutlich, weil die Angriffe über das Netzwerk laufen. Das Update ersetzt es aber nicht, denn Synology nennt keinen Workaround.
Kann ich verschlüsselte Dateien selbst wiederherstellen?
Laut CyberExperts nutzt C3RB3R für jede Datei einen eigenen Schlüssel. Ohne Backup oder unveränderliche Snapshots ist eine Wiederherstellung daher kaum möglich.
Was ist DSM?
DiskStation Manager ist das Betriebssystem der Synology-NAS. Über die Weboberfläche verwalten Sie Speicher, Freigaben, Benutzer und Updates.