Eine Sicherheitslücke, die vergangene Woche zunächst als reines Node.js-Problem galt, hat deutlich größere Reichweite: Der Fehler mit der Kennung CVE-2026-111497 sitzt im Brotli-Decoder von Google – also in einer Kompressionsbibliothek, die in Laufzeitumgebungen, Proxys und Programmiersprachen weit verbreitet ist. Wer Brotli-Daten aus unsicheren Quellen entpackt, sollte jetzt aktualisieren.
Betroffen sind die Brotli-Versionen 1.0.3 bis 1.2.0. Google hat die Lücke mit den Versionen 1.2.1, 1.1.1 sowie 1.0.10 geschlossen, das Node.js-Projekt bereits am 21. Oktober korrigierte Versionen veröffentlicht. Einen Überblick über sichere Stände finden Sie in der Tabelle weiter unten.
Was ist das Problem?
Brotli ist ein Kompressionsverfahren, das Google entwickelt hat und das vor allem im Web zum Einsatz kommt, etwa um HTTP-Antworten kleiner zu machen. Laut der Node.js-Mitteilung behandelt der Decoder bestimmte fehlerhafte Eingaben nicht als endgültigen Formatfehler, sondern so, als fehlten nur noch Daten. Dadurch schreibt er weitere Bytes in einen internen Puffer von gerade einmal acht Byte – und über dessen Ende hinaus.
Die Folgen reichen laut Node.js von einem Absturz über das Auslesen von Prozessspeicher bis zur Ausführung von Schadcode. Voraussetzung ist, dass eine Anwendung Brotli-Daten entpackt, die ein Angreifer liefern kann. Eine Anmeldung ist dafür nicht nötig. Weitere technische Details zur Ausnutzung lassen wir bewusst weg.
Wie gefährlich ist die Lücke?
Hier lohnt ein genauer Blick, denn die Einstufungen unterscheiden sich:
- Google, das den CVE-Eintrag als zuständige Stelle verwaltet, vergibt nach CVSS 4.0 den Wert 9,2 von 10 („kritisch“).
- Node.js führt die Lücke in seiner eigenen Mitteilung mit dem Schweregrad „High“. Sie ist dort die gravierendste von insgesamt zehn behobenen Schwachstellen.
Die US-Behörde CISA vermerkt im CVE-Eintrag derzeit keine beobachtete Ausnutzung. heise berichtet allerdings, dass inzwischen Proof-of-Concept-Exploits kursieren, teils öffentlich. Der Sicherheitsfirma Imperva gelang damit nach mehreren Anläufen Codeausführung auf einem unveränderten Node.js-Build. Eine eigene Warnung des BSI lag uns bis zum Redaktionsschluss nicht vor.
Gefunden hat den Fehler nach Angaben von Node.js das Team von OpenAI Codex Security. Die Sicherheitsfirma Aikido gibt an, OpenAI habe das Problem schon im Februar entdeckt; die Korrektur im Quellcode sei damals aber nicht als Sicherheitsfix eingeordnet worden. Inzwischen trägt die Lücke den Spitznamen „Broccoli2Shell“, anfangs war von „node2shell“ die Rede.
Welche Software ist betroffen?
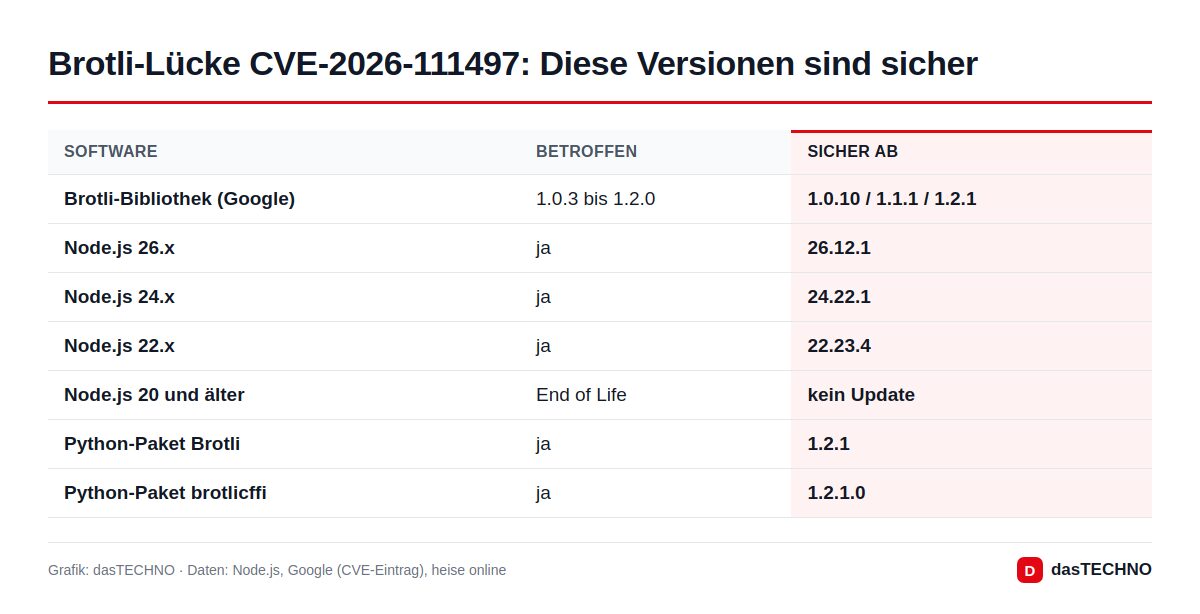
| Software | Sicher ab |
|---|---|
| Brotli-Bibliothek (Google) | 1.0.10, 1.1.1 oder 1.2.1 |
| Node.js 26.x | 26.12.1 |
| Node.js 24.x | 24.22.1 |
| Node.js 22.x | 22.23.4 |
| Node.js 20 und älter | End of Life, kein Update |
| Python: Brotli / brotlicffi | 1.2.1 / 1.2.1.0 |
Über Node.js und Python hinaus ist grundsätzlich jede Software gefährdet, die eine anfällige Brotli-Version mitbringt. heise nennt unter Berufung auf Aikido unter anderem Bun, Envoy und C++-Projekte sowie Sprachanbindungen, die den C-Code einbinden – genannt werden Go (cgo), Ruby, PHP und Java (über JNI). Auch .NET ist laut heise betroffen; Microsoft verteilt seit dem 25. Oktober Updates für Runtimes und SDKs.
Etwas Entwarnung gibt es für klassische Webserver: Apache und Nginx entpacken in ihrer Standardkonfiguration keine Brotli-Daten und gelten damit laut heise nicht als anfällig. Das Komprimieren ausgelieferter Seiten ist von dem Fehler nicht berührt, kritisch ist das Dekomprimieren fremder Daten.
Was sollten Admins und Entwickler jetzt tun?
- Node.js aktualisieren: auf 26.12.1, 24.22.1 oder 22.23.4. Wer noch Node.js 20 oder älter betreibt, sollte auf eine unterstützte Version wechseln – laut Node.js sind End-of-Life-Versionen bei jedem Sicherheitsrelease grundsätzlich als betroffen anzusehen.
- Abhängigkeiten prüfen: In Python-Projekten die Pakete Brotli und brotlicffi aktualisieren. In anderen Sprachen nach Bundles mit den korrigierten Brotli-Versionen suchen; Container-Images neu bauen.
- Proxys und Gateways nicht vergessen: Setzen Sie Envoy oder andere Komponenten ein, die Brotli-Inhalte entpacken, prüfen Sie die Hinweise der jeweiligen Hersteller.
- Übergangslösung: Lässt sich ein Update nicht sofort einspielen, kann es helfen, das Entpacken von Brotli-Daten vorübergehend abzuschalten.
Für Unternehmen gilt wie bei jeder ausnutzbaren Lücke: Kommen Angreifer an personenbezogene Daten, kann eine Meldepflicht nach DSGVO greifen.
Einordnung
Der Fall ähnelt der PHP2Shell-Lücke aus der vergangenen Woche, die ebenfalls CVSS 9,2 erhielt. Der Unterschied: Bei Brotli steckt der Fehler nicht in einer Sprache, sondern in einer Bibliothek, die viele Projekte unbemerkt mitbringen. Das macht die Bestandsaufnahme mühsamer. Wie schnell Webserver-Software selbst zum Ziel werden kann, zeigten zuletzt die Notfall-Patches für Nginx.
Häufige Fragen
Bin ich als normaler Nutzer betroffen?
In der Regel nicht direkt. Handeln müssen Betreiber von Servern und Entwickler, die Node.js, Python-Pakete oder andere Software mit Brotli-Decoder einsetzen. Wird ein Dienst übernommen, können dort gespeicherte Kundendaten allerdings in falsche Hände geraten.
Ist mein Webserver mit Apache oder Nginx gefährdet?
In der Standardkonfiguration laut heise nicht, weil beide dort keine Brotli-Daten dekomprimieren. Wer Zusatzmodule oder Proxy-Funktionen mit Brotli-Decoding nutzt, sollte nachprüfen.
Warum nennt Node.js die Lücke „High“ und nicht „kritisch“?
Node.js bewertet die Auswirkung für die eigene Laufzeitumgebung, Google bewertet im CVE-Eintrag die Bibliothek insgesamt. Beide Einstufungen raten zum schnellen Update.