In Japan hat ein Cyberangriff auf den Cloud-Desktop-Dienst „Onamae.com Desktop Cloud“ des Internetkonzerns GMO Internet direkte finanzielle Folgen für Privatanleger: Die Angreifer haben nicht nur Kundendaten erbeutet, sondern über die gekaperten Cloud-Rechner auch Trades in fremden Handelskonten ausgelöst. Laut GMO sind Konten bei mehr als 70 Wertpapier- und Devisenhändlern in und außerhalb Japans betroffen. Der Dienst ist seit dem 21. Oktober komplett vom Netz, der Angreifer erpresst das Unternehmen.
Was ist Onamae.com Desktop Cloud?
GMO Internet ist in Japan vor allem als Domain-Registrar („Onamae.com“) und Hoster bekannt. Unter derselben Marke vermietet das Unternehmen virtuelle Windows-Rechner in der Cloud, die Kunden per Fernzugriff bedienen. Der typische Einsatzzweck: automatisierte Handelsprogramme für Devisen (FX) und Wertpapiere, etwa Expert Advisors auf den Plattformen MetaTrader 4 und 5, die rund um die Uhr laufen sollen, ohne dass der eigene PC eingeschaltet bleibt.
Genau das macht den Dienst für Angreifer attraktiv. Auf diesen Rechnern sind die Handelsplattformen dauerhaft bei den Brokern angemeldet. Wer die Kontrolle über den Cloud-Desktop übernimmt, kann im Namen des Kunden handeln – ohne dessen Passwort zu kennen und ohne eine zusätzliche Anmeldung beim Broker.
So lief der Angriff ab
GMO hat bislang vier Berichte veröffentlicht, der jüngste stammt vom 24. Oktober. Daraus ergibt sich folgende Chronologie:
| Datum (2026) | Ereignis |
|---|---|
| 19. Oktober | Anfragen von Kunden lösen eine interne Untersuchung aus |
| 20. Oktober | GMO findet Schadprogramme, stoppt Neuanmeldungen und schaltet das Kunden-Kontrollpanel ab |
| 21. Oktober, 4:00 Uhr Ortszeit (in Deutschland Dienstag, 20. Oktober, 21:00 Uhr MESZ) | Alle Server des Dienstes werden schrittweise heruntergefahren |
| ab 21. Oktober | Kunden melden Transaktionen in ihren Handelskonten, die sie nicht selbst ausgelöst haben |
| 22. Oktober | GMO schaltet die Polizei ein |
| 22.–24. Oktober | Weitere Lageberichte, Entschädigungszusage |
Nach Angaben des Unternehmens hatten die Systeme des Dienstes Sicherheitslücken, über die die Angreifer eindrangen. Kundendaten wurden nach außen abgezogen. Welche Datenkategorien genau betroffen sind, schlüsselt GMO in seiner Mitteilung nicht auf.
Wie viele Kunden betroffen sind, nennt GMO ebenfalls nicht. Die IT-Medien The Register und ITmedia berichten von 26.739 virtuellen Servern, die potenziell betroffen sein könnten; in der offiziellen englischen Mitteilung taucht diese Zahl nicht auf. Laut ITmedia nutzten die Angreifer nach eigenen Angaben ein für alle Server gleiches Administratorkonto sowie eine Standardeinstellung, über die Laufwerke der verbundenen Kunden-PCs vom Server aus sichtbar waren. Unabhängig bestätigt ist diese Darstellung nicht.
Erpressung: GMO will nicht zahlen
Eine Person, die GMO für den Angreifer hält, hat eine Geldforderung gestellt. Gedroht wird mit weiteren Manipulationen an Kundenkonten, der Veröffentlichung erbeuteter Daten und einem Ransomware-Angriff. GMO lehnt eine Zahlung ab: Es gebe keine Garantie, dass die Daten danach gelöscht oder nicht weiter missbraucht würden. Über die Höhe der Forderung gibt es nur Medienberichte, keine offizielle Angabe.
Stattdessen setzt GMO auf Schadensbegrenzung: Die Netzwerkverbindungen der betroffenen Systeme sind gekappt, und mit großen Börsen und Brokern stimmt sich das Unternehmen ab, um weitere unberechtigte Transaktionen aus dem Dienst heraus zu blockieren.
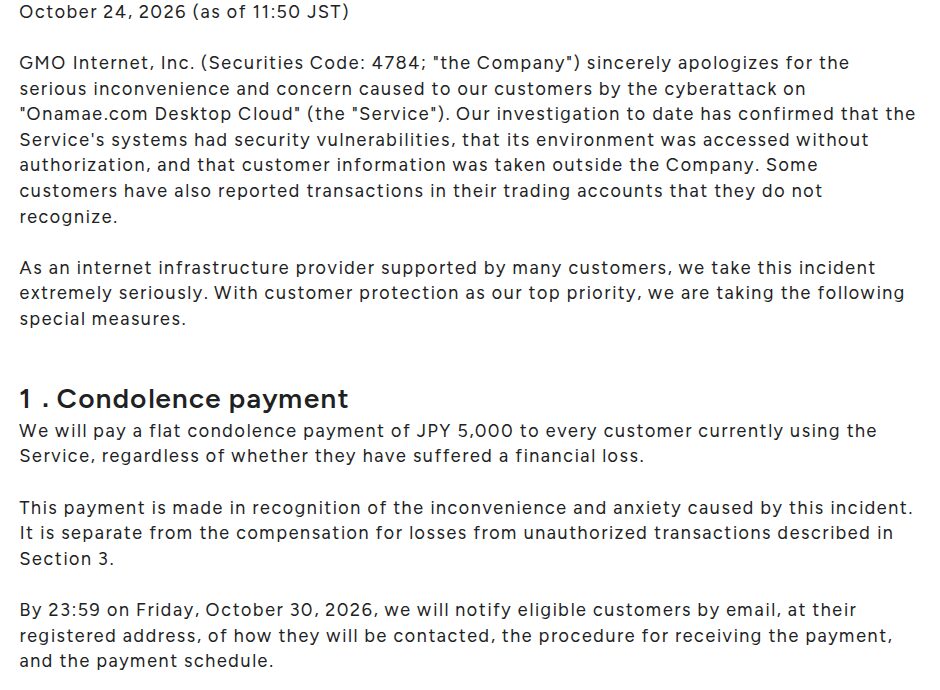
Wie GMO Kunden entschädigt
Die Entschädigung besteht aus zwei Teilen:
- Pauschale: Jeder aktuelle Kunde des Dienstes erhält 5.000 Yen – unabhängig davon, ob ein Schaden entstanden ist (laut The Register rund 32 US-Dollar). Bis zum 30. Oktober will GMO die Berechtigten per E-Mail über das Verfahren informieren.
- Erstattung von Handelsverlusten: GMO ersetzt realisierte Verluste aus Transaktionen, die nachweislich auf den Angriff zurückgehen – inklusive Gebühren. Erstattet ein Broker selbst etwas, zahlt GMO die Differenz; lehnt der Broker ab, übernimmt GMO den anerkannten Verlust vollständig. Kursschwankungen und entgangene Gewinne sind ausgeschlossen. Details zum Antrag will GMO bis zum 6. November veröffentlichen.
Betroffene sollen ihrem Broker mitteilen, dass die fraglichen Trades von einem Dritten stammen, und eine Stornierung oder Erstattung beantragen. GMO weist ausdrücklich darauf hin, im Erstattungsverfahren niemals nach Passwörtern oder PINs zu fragen – ein wichtiger Hinweis, weil Kriminelle solche Vorfälle gern für Phishing-Nachrichten nutzen.
Streit um die „aktive Cyberabwehr“
Politisch brisant ist ein zweiter Punkt: GMO hat die Regierung aufgefordert, den Fall als ersten Anwendungsfall des neuen japanischen Gesetzes zur aktiven Cyberabwehr zu behandeln. Dessen zentrale Teile gelten seit dem 1. Oktober 2026; Behörden dürfen damit bei schweren Angriffen die Infrastruktur von Angreifern aufspüren und unschädlich machen. Mehr dazu in unserem Bericht über die Angriffswelle auf japanische Firmen und Behörden.
GMO-Gründer und CEO Masatoshi Kumagai begründete den Vorstoß am 25. Oktober in einem Blogbeitrag mit dem Titel „Jetzt Japan gemeinsam von Staat und Wirtschaft schützen“. Darin räumt er laut ITmedia und The Register ein, dass interne White-Hat-Hacker zuvor auf Verbesserungsbedarf hingewiesen hatten, die Umsetzung aber zu langsam und zu wenig gründlich war. Zugleich verweist er darauf, dass KI-gestützte Angriffe heute auch ohne tiefes Fachwissen möglich seien.
In japanischen sozialen Netzwerken stieß der Appell auf Kritik: Viele Nutzer werfen GMO vor, die Verantwortung für eigene Konfigurationsfehler auf den Staat abzuwälzen. Ob die Regierung dem Antrag folgt, ist offen.
Was das für Anleger in Deutschland bedeutet
Kunden von Onamae.com Desktop Cloud sitzen überwiegend in Japan. Das Grundproblem betrifft aber auch deutsche Privatanleger, die ihre Handelssoftware auf einem gemieteten Trading-VPS laufen lassen – ein verbreitetes Modell bei MetaTrader-Nutzern. Ein solcher Server ist faktisch ein dauerhaft geöffneter Zugang zum Brokerkonto. Sinnvoll sind deshalb:
- beim Broker Benachrichtigungen für jede Order aktivieren und, wo möglich, Handelslimits setzen,
- auf dem VPS keine Laufwerke oder Ordner des Heim-PCs freigeben,
- eigene, starke Zugangsdaten für den Fernzugriff verwenden und Anmeldungen mit einem zweiten Faktor oder Passkeys absichern, wo der Anbieter das anbietet,
- den Anbieter fragen, wie Kunden-Server voneinander getrennt sind und wer administrativen Zugriff hat.
Häufige Fragen
Welche Broker sind betroffen?
GMO nennt keine Namen, sondern spricht von mehr als 70 Wertpapier- und FX-Unternehmen in und außerhalb Japans, bei denen Kunden Konten hatten, die über den Dienst gesteuert wurden.
Wird Onamae.com Desktop Cloud wieder eingeschaltet?
Das ist offen. Die Server sind seit dem 21. Oktober abgeschaltet, eine Aussage zur Wiederaufnahme oder Einstellung enthält die Mitteilung vom 24. Oktober nicht.
Zahlt GMO das Lösegeld?
Nein. Das Unternehmen erklärt, eine Zahlung garantiere weder die Löschung der Daten noch das Ende des Missbrauchs.
Sind deutsche GMO-Dienste betroffen?
Nach bisherigen Angaben betrifft der Vorfall nur den japanischen Dienst Onamae.com Desktop Cloud.
Titelbild: Eingang der GMO-Zentrale in Shibuya Fukuras, Tokio. Foto: Syced via Wikimedia Commons (CC0).