Mehrere Mitglieder des Bundestags und der Bundesregierung haben Post vom BSI bekommen: Die Bonner Cybersicherheitsbehörde warnt sie vor einem möglichen Spyware-Angriff auf ihre iPhones. Auslöser sind Bedrohungsmitteilungen von Apple, die betroffene Geräte seit dem 29. Oktober 2026 erhalten haben. Apple meldet darin, dass es einen Angriff mit sogenannter Söldner-Spyware („mercenary spyware“) erkannt hat, der sich gezielt gegen das jeweilige Gerät richtete.
Öffentlich wurde der Vorgang durch einen Bericht des ARD-Hauptstadtstudios. Bundesdigitalminister Karsten Wildberger (CDU) bestätigte ihn am Sonntag in der Sendung „Bericht aus Berlin“: Apple habe darauf hingewiesen, dass einzelne Geräte womöglich mit Spyware infiziert wurden.
Wie hat das BSI reagiert?
Nach Angaben des Ministers hat das BSI „superschnell reagiert“ und alle Betroffenen schriftlich angeschrieben, inklusive Hinweisen, was sie jetzt tun sollten. Zur Einordnung hielt sich Wildberger zurück: „Das ist jetzt rein spekulativ, um was es sich hier konkret handelt, das muss man jetzt abwarten.“ Der Vorgang bereite der Regierung dennoch große Sorge.
Offen ist damit vieles. Wie viele Politikerinnen und Politiker eine Warnung erhalten haben, welchen Parteien oder Ressorts sie angehören und wer hinter dem Angriff steckt, wurde nicht mitgeteilt. Ebenso wenig ist bisher bestätigt, dass ein Angriff tatsächlich erfolgreich war.
Was ist eine Apple-Bedrohungsmitteilung?
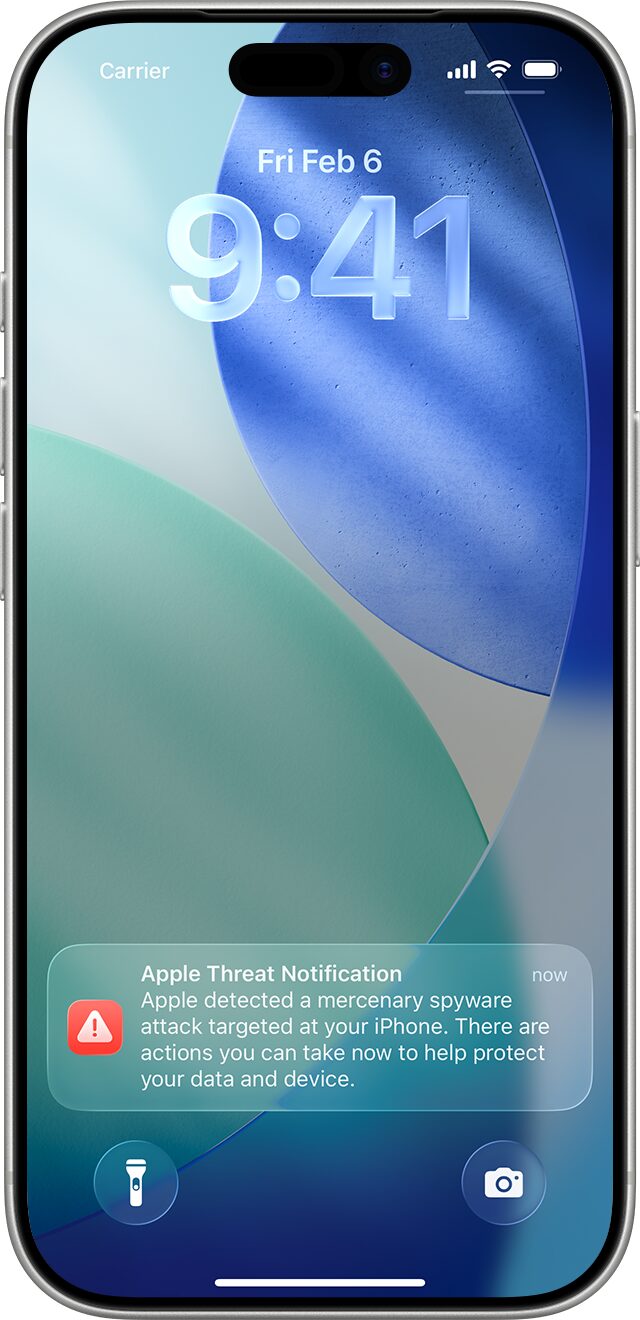
Apple verschickt solche Warnungen seit 2021 mehrmals pro Jahr und hat nach eigenen Angaben inzwischen Nutzer in mehr als 150 Ländern benachrichtigt. Gemeint sind keine gewöhnlichen Schadprogramme, sondern teure, meist staatlich beauftragte Spionagewerkzeuge, die gegen wenige ausgewählte Personen eingesetzt werden – typischerweise wegen ihres Amts oder Berufs. Solche Software kann im Erfolgsfall Nachrichten (auch aus verschlüsselten Messengern), Anrufe, Kontakte, Kalender und Standort auslesen sowie Mikrofon und Kamera aktivieren.
Die Mitteilung erscheint auf drei Wegen:
| Kanal | Wo sie auftaucht |
|---|---|
| iPhone | Hinweis auf dem Sperrbildschirm und in den Einstellungen |
| an die Adresse des Apple-Accounts | |
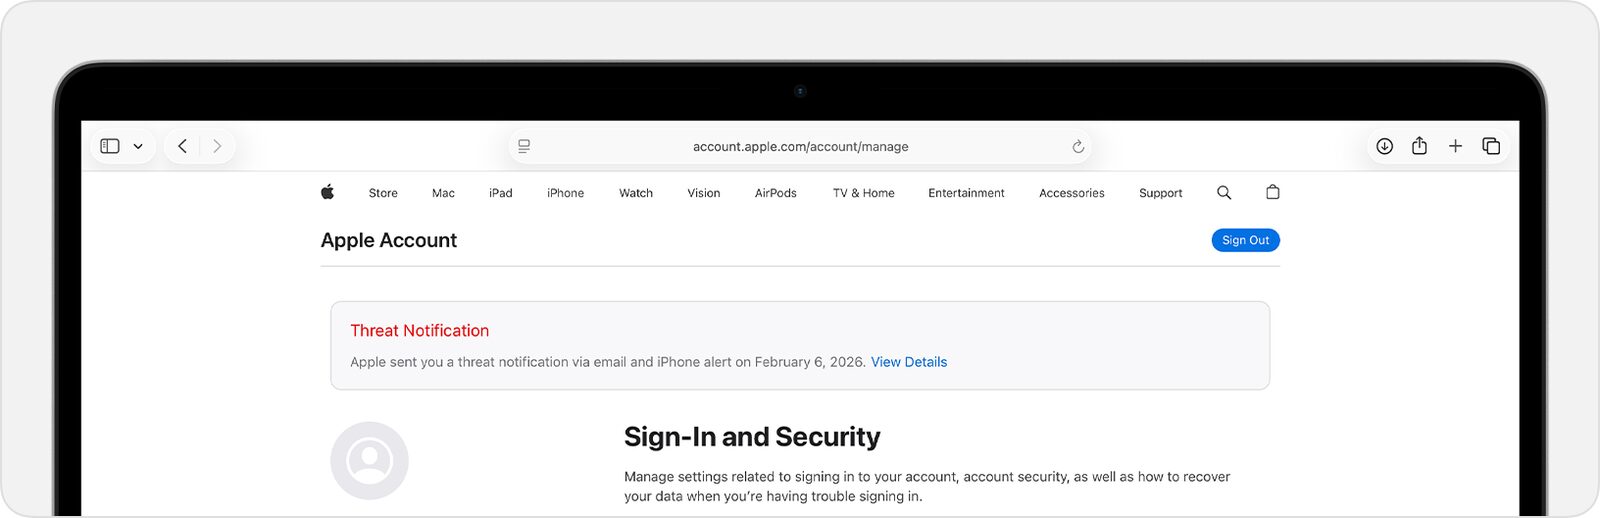
| Web | Banner oben auf account.apple.com nach der Anmeldung |
Apple bezeichnet die Warnungen als sehr zuverlässig, räumt aber ein, dass seine Untersuchungen nie absolute Sicherheit liefern. Eine Mitteilung heißt also: Jemand hat es mit hoher Wahrscheinlichkeit gezielt versucht. Ob das Gerät wirklich infiziert ist, lässt sich daraus allein nicht ableiten. Apple schreibt Angriffe außerdem grundsätzlich keinem bestimmten Angreifer oder Land zu.
Was Betroffene jetzt tun sollten
Für alle, die eine solche Warnung erhalten – ob in der Politik, im Journalismus oder in der Zivilgesellschaft –, gelten laut Apple folgende Schritte:
- Echtheit prüfen: Melden Sie sich direkt bei account.apple.com an. Ist die Warnung echt, steht sie dort oben im Banner. Apple fordert in diesen Mitteilungen nie dazu auf, Links anzuklicken, Dateien zu öffnen oder Apps und Profile zu installieren – genau das wäre ein Hinweis auf Phishing.
- Blockierungsmodus aktivieren: Der Modus (englisch „Lockdown Mode“) schränkt Anhänge, Weblinks und andere Funktionen stark ein, über die solche Angriffe typischerweise laufen.
- Hilfe holen: Apple verweist auf die rund um die Uhr erreichbare Digital Security Helpline der Organisation Access Now. Bundesbehörden und Abgeordnete haben mit dem BSI zusätzlich einen direkten Ansprechpartner.
- Grundschutz: iOS aktuell halten, Apps nur aus dem App Store installieren, starke Passwörter und Zwei-Faktor-Authentifizierung nutzen.
Wie Sie vorgehen, wenn ein Konto bereits übernommen wurde, erklären wir im Ratgeber Konto gehackt – was tun?. Warum zügige Updates gerade bei Smartphones wichtig sind, zeigt unser Vergleich der Update-Zeiträume von Apple, Samsung und Google.
Einordnung: Warum das politisch heikel ist
Diensthandys von Abgeordneten und Regierungsmitgliedern sind ein naheliegendes Ziel: Wer Zugriff hat, kann Verhandlungen, Kontakte und Bewegungsprofile mitlesen. Dass Apple mehrere Geräte im Umfeld des Bundestags gleichzeitig markiert, deutet auf eine koordinierte Kampagne hin – mehr lässt sich aus den bisher öffentlichen Informationen nicht seriös ableiten. Spekulationen über konkrete Täter oder eingesetzte Werkzeuge stützen die verfügbaren Quellen derzeit nicht.
Wie wertvoll unbekannte Sicherheitslücken in Smartphones sind, zeigte zuletzt auch der Hacker-Wettbewerb Pwn2Own in Irland. Söldner-Spyware nutzt genau solche Lücken, oft ohne dass das Opfer etwas anklicken muss.
Häufige Fragen
Ist mein iPhone betroffen, wenn ich keine Mitteilung bekommen habe?
Apple warnt nur Nutzer, bei denen es konkrete Hinweise auf einen gezielten Angriff sieht. Ohne Mitteilung gibt es keinen Anlass zur Sorge; regelmäßige Updates bleiben trotzdem der beste Schutz.
Wie viele Politiker sind betroffen?
Das ist nicht bekannt. Weder die Bundesregierung noch das BSI haben Zahlen, Namen oder Parteien genannt.
Wer steckt hinter dem Angriff?
Das ist offen. Apple ordnet Angriffe grundsätzlich keinen Tätern zu, und auch die Bundesregierung hat sich dazu bisher nicht geäußert.
Woran erkenne ich eine gefälschte Apple-Warnung?
Eine echte Mitteilung ist zusätzlich nach der Anmeldung auf account.apple.com sichtbar. Fordert eine angebliche Warnung zum Klicken auf Links, zur App-Installation oder zur Eingabe von Passwörtern auf, handelt es sich nicht um Apple.