GrayKey iPhone'un yeniden başlatma korumasını aşıyor mu?
Adli bilişim şirketi Magnet Forensics'in, iPhone'un 72 saatlik otomatik yeniden başlatma korumasını aştığı ortaya çıktı. Ne biliniyor, kullanıcılar ne yapabilir?
3 dk okuma
Adli bilişim şirketi Magnet Forensics'in, iPhone'un 72 saatlik otomatik yeniden başlatma korumasını aştığı ortaya çıktı. Ne biliniyor, kullanıcılar ne yapabilir?
TeamViewer, Windows, macOS ve Linux'taki Full Client ve Host uygulamalarında "yüksek" seviyeli beş açığı 15.82 sürümüyle kapattı. En ağır açık, oturumdaki karşı tarafın kısıtlanmış izinleri aşmasına izin veriyor. Kimler etkileniyor, ne yapmalı?
Citrix, NetScaler ADC ve Gateway'de sekiz açık duyurdu; CVSS 9,5 puanlı ikisi yama çıkmadan önce saldırılarda kullanıldı. Güvenli sürümler ve kurumların yapması gerekenler.
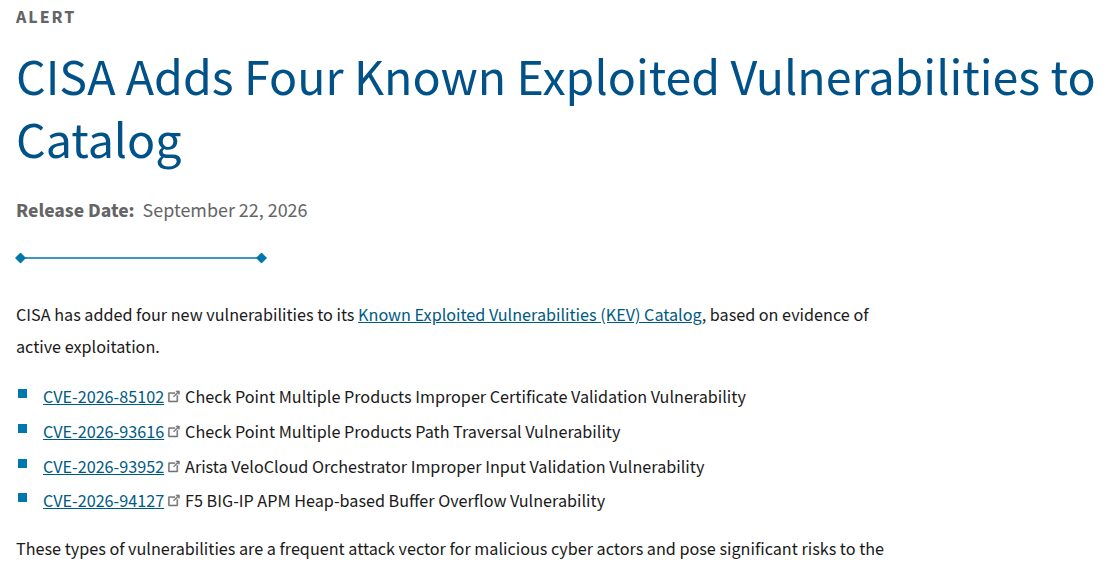
CISA, SharePoint Server'daki CVE-2026-65660 ile MikroTik RouterOS'taki CVE-2026-67279'un saldırılarda kullanıldığını doğruladı. Güvenli sürümler ve yapılacaklar burada.
Bir güvenlik araştırmacısı, OxygenOS 16'daki iki açıkla herhangi bir izin istemeyen uygulamanın root yetkisi alabildiğini açıkladı. OnePlus henüz yama yayınlamadı.
ShinyHunters grubu FBI'dan binlerce çalışan ve iş başvurusu sahibinin verisini çaldığını iddia ediyor. Grup fidye yerine FBI'ın mayıs uyarısını geri çekmesini istiyor.
Instagram, Gmail veya Outlook hesabınız ele geçirildiyse ilk saatler kritik. Hesabı geri almak için resmi kurtarma adımlarını ve bir daha yaşanmaması için yapılacakları sırasıyla anlattık.
E-posta pazarlama platformu Brevo'nun çalınan Cloudflare anahtarıyla, müşteri sitelerine gömülü betikler 14 Eylül'de 5,5 saat boyunca zararlı yazılım dağıtan sahte sayfalar gösterdi.