Kurumların ağlarını internete karşı koruyan WatchGuard Firebox güvenlik duvarlarında ciddi bir güncelleme dönemi başladı. ABD'li güvenlik şirketi WatchGuard, cihazların işletim sistemi Fireware OS'te toplam 18 güvenlik açığını 27 Ekim 2026'da tek seferde duyurdu. Bu açıklardan 7'si kritik: risk puanları 10 üzerinden 9,1 ile 9,5 arasında. Düzeltmeler hazır, güvenli sürümler Fireware OS 2026.4 ve 12.12.4.
Açıklardan 17'si Fireware OS'i, biri ise Windows için Mobile VPN with SSL istemcisini etkiliyor. Almanya'nın federal bilgisayar acil müdahale ekibi CERT-Bund de konuyla ilgili resmi uyarı yayımladı ve açıkları kendi ölçeğinde en yüksek önem seviyesine (10,0) yerleştirdi. Haberin yazıldığı saatte bu açıkları kullanan bilinen bir saldırı yoktu.
Hangi açıklar kritik?
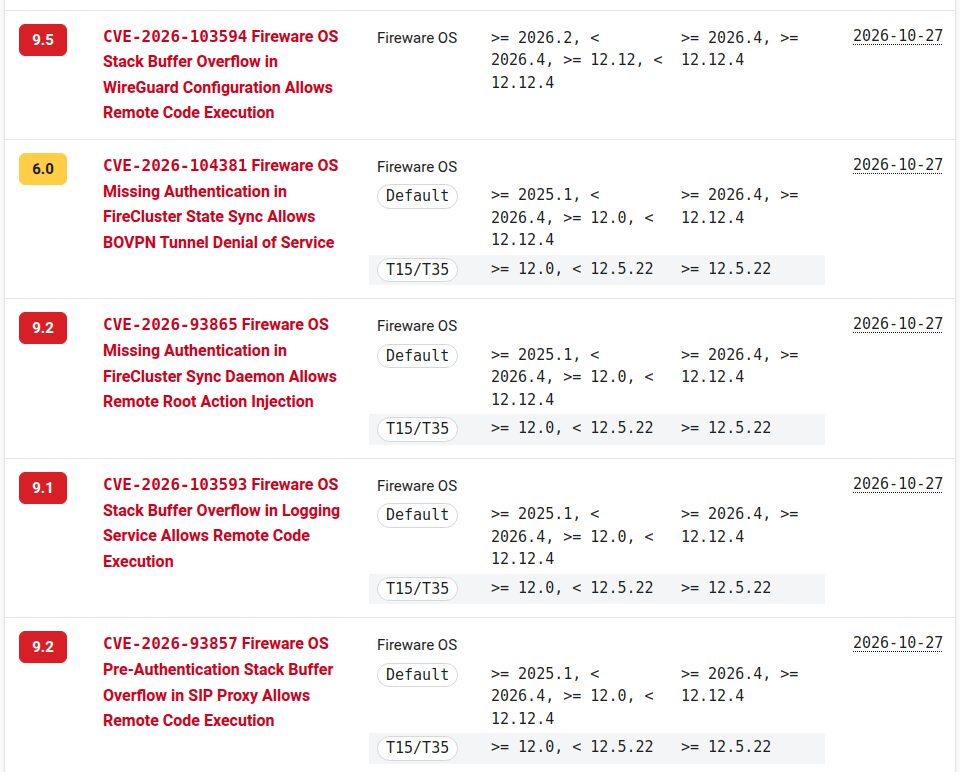
WatchGuard'ın güvenlik danışma sayfasında (PSIRT) 9 puanın üzerinde yedi kayıt var. Bunların ortak noktası, başarılı bir saldırıda saldırganın cihazda kendi kodunu çalıştırabilmesi ya da cihazı en yüksek yetkiyle yönetebilmesi.
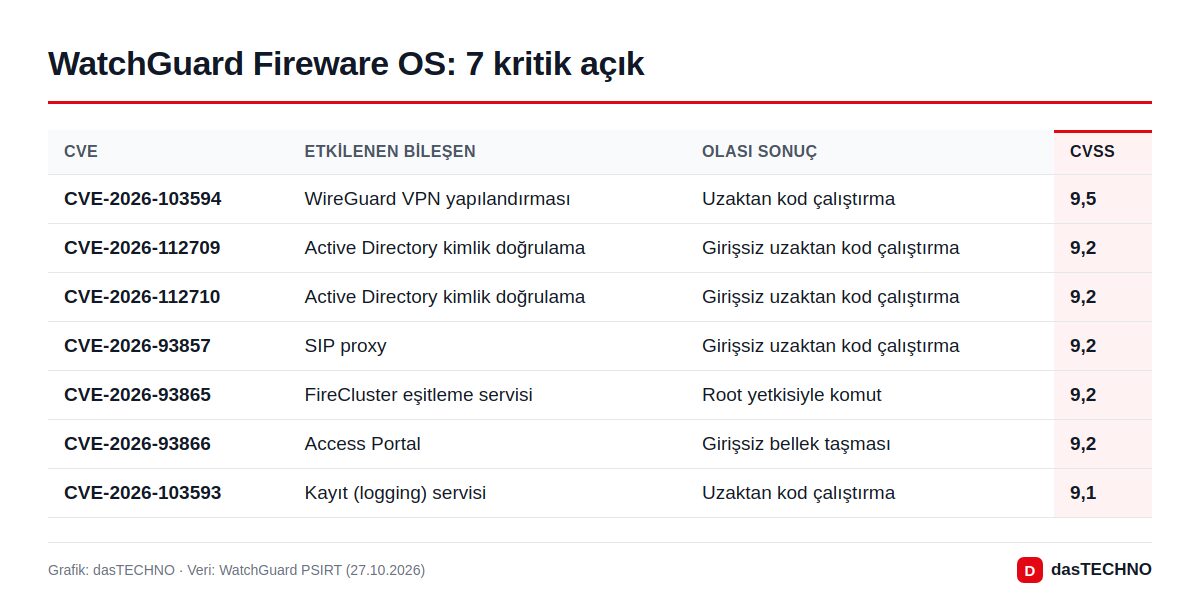
Tablodaki üç ayrıntı özellikle önemli:
- Giriş gerektirmeyen açıklar: Active Directory kimlik doğrulama servisindeki iki açık (CVE-2026-112709 ve 112710), SIP proxy'deki açık (CVE-2026-93857) ve Access Portal'daki açık (CVE-2026-93866), WatchGuard'ın kendi tanımına göre oturum açılmadan tetiklenebiliyor. Güvenlik duvarı gibi internete dönük bir cihazda bu, en tehlikeli senaryo.
- Root yetkisi: Birden fazla cihazın birlikte çalıştığı FireCluster kümelerindeki eşitleme servisinde kimlik doğrulama eksik (CVE-2026-93865). Bu açık, cihaz üzerinde en yüksek yetkiyle (root) işlem yaptırılmasına kapı açıyor.
- En yüksek puan yeni sürümlerde: 9,5 puanlı WireGuard açığı (CVE-2026-103594) yalnızca 2026.2 ve sonrası ile 12.12 ve sonrası sürümleri etkiliyor. Daha eski sürümler bu açıktan etkilenmiyor ama diğer kritik açıklar için yine güncelleme gerekiyor.
İstismarı kolaylaştırmamak için açıkların teknik ayrıntılarına girmiyoruz. heise'nin aktardığına göre bazı açıklar yalnızca belirli ayarlarda devreye giriyor: Access Portal'ın açık olması, SIP proxy kullanılması, FireCluster kurulumu ya da harici kayıt (logging) ile çalışan FIPS modu gibi. Yani her cihaz yedi açığın hepsinden aynı ölçüde etkilenmiyor. Yine de hangi ayarın açık olduğundan emin değilseniz en güvenli yol güncellemek.
Hangi sürüme geçmeli?
| Kullandığınız ürün / sürüm | Geçmeniz gereken güvenli sürüm |
|---|---|
| Fireware OS 2025.1 – 2026.3 | 2026.4 |
| Fireware OS 12.0 – 12.12.3 | 12.12.4 |
| Firebox T15 / T35 (12.x) | 12.5.22 |
| Windows için Mobile VPN with SSL istemcisi | 2026.4 |
Kaynak: WatchGuard PSIRT. T15 ve T35, küçük ofisler için satılan masaüstü modeller ve WatchGuard bu cihazlara ayrı bir 12.5 güncelleme hattı sunuyor.
Kurumlar ne yapmalı?
WatchGuard güvenlik duvarları Türkiye'de de kurumlar tarafından kullanılıyor. Cihazı yöneten BT ekipleri ya da hizmet aldığınız iş ortağı için önerilen adımlar şöyle:
- Sürümü kontrol edin. Web arayüzünde (Web UI) ya da WatchGuard Cloud'da cihazın Fireware OS sürümüne bakın. Yukarıdaki tablodaki sürümün altındaysanız güncelleme planlayın.
- Önce yedek alın, sonra güncelleyin. Yapılandırma yedeği güncelleme sonrası sorun çıkarsa hızlı geri dönüş sağlar. FireCluster kullanıyorsanız kümedeki cihazların ikisini de güncellemeyi unutmayın.
- Kullanmadığınız servisleri kapatın. Access Portal, SIP proxy ya da WireGuard VPN gibi özellikleri kullanmıyorsanız kapalı tutmak saldırı yüzeyini küçültür.
- Yönetim arayüzünü internete açmayın. Cihazın yönetim paneline yalnızca iç ağdan ya da belirli IP adreslerinden erişilebilmeli.
- VPN istemcilerini de güncelleyin. Çalışanların bilgisayarındaki Mobile VPN with SSL istemcisi de 2026.4'e yükseltilmeli.
Türkiye'de Siber Güvenlik Başkanlığı'nın bu açıklar için ayrı bir bildirimi şu an için yok. Bireysel kullanıcıların telefon ya da bilgisayarında yapması gereken bir şey de yok; iş, cihazı yöneten kurumun BT ekibinde.
Neden bu kadar önemli?
Güvenlik duvarları ve VPN cihazları, bir kurumun internete açılan kapısı. Bu cihazlardan biri ele geçirilirse saldırgan doğrudan iç ağa adım atabiliyor. Bu yüzden son yıllarda fidye yazılımı grupları ve devlet destekli saldırganlar özellikle bu cihazları hedef alıyor. Son haftalarda da benzer örnekler gördük: Citrix NetScaler'daki kritik açıklar aktif olarak istismar edildi, F5, Check Point ve VeloCloud cihazlarına saldırılar raporlandı. PHP2Shell açığını kullanan saldırganlar ise 25 sunucuyu ele geçirirken özellikle internete açık güvenlik duvarlarını seçti.
WatchGuard'ın açıkları kendi bulup kendi duyurması iyi bir işaret. Ancak düzeltme yayımlandıktan sonra saldırganlar güncellemeyi eski sürümle karşılaştırıp açığın yerini bulmaya çalışabiliyor. Bu nedenle "şu an saldırı yok" bilgisi güncellemeyi ertelemek için bir neden değil. İlk istismar haberleri genellikle yamadan sonraki günlerde ya da haftalarda geliyor.
Sık sorulan sorular
WatchGuard Fireware OS nedir?
Fireware OS, WatchGuard'ın Firebox serisi güvenlik duvarlarında çalışan işletim sistemi. Güvenlik duvarı, VPN, kimlik doğrulama ve trafik denetimi gibi özellikleri yönetiyor.
Hangi sürümler güvenli?
Fireware OS 2026.4 ve 12.12.4. Firebox T15 ve T35 modelleri için 12.5.22, Windows için Mobile VPN with SSL istemcisi için 2026.4.
Açıklar saldırılarda kullanılıyor mu?
Haberin yazıldığı saatte bilinen bir saldırı yoktu. WatchGuard'ın danışmalarında aktif istismardan söz edilmiyor.
En tehlikeli açık hangisi?
Puan olarak en yüksek olanı 9,5 ile CVE-2026-103594 (WireGuard VPN yapılandırması). Ancak giriş gerektirmeden tetiklenebilen dört açık (9,2) internete açık cihazlar için en az onun kadar risk taşıyor.
Ev kullanıcısı olarak bir şey yapmam gerekiyor mu?
Hayır. Bu açıklar kurumların kullandığı WatchGuard güvenlik duvarlarını etkiliyor. Şirketinizin VPN istemcisini kullanıyorsanız güncellemeyi BT ekibiniz yönlendirecektir.