Ein noch unveröffentlichtes KI-Modell von Anthropic hat Angriffsketten gegen die wichtigsten Browser und Betriebssysteme gebaut – und zwar solche, die tatsächlich funktionieren. Das Frontier-Red-Team des Unternehmens beschreibt in einem am 27. Oktober 2026 veröffentlichten Forschungsbericht fünf Exploit-Ketten für Chrome, Safari, Android, Windows und Linux. Für Nutzerinnen und Nutzer in Deutschland gilt: Die Lücken sind geschlossen, wer seine Updates eingespielt hat, ist geschützt.
Was genau hat das Modell geschafft?
Sicherheitslücken findet KI schon länger. Neu ist der nächste Schritt: Das Modell hat mehrere einzelne Fehler zu einer durchgehenden Kette verknüpft, an deren Ende ein vorführbarer Angriff steht. Anthropic betont, dass die Arbeit jeweils mit einem anfänglichen Prompt begann und das Modell den Rest weitgehend eigenständig erledigte. Welches Modell genau zum Einsatz kam, verrät das Unternehmen nicht – die Rede ist nur von einem internen Forschungsmodell.
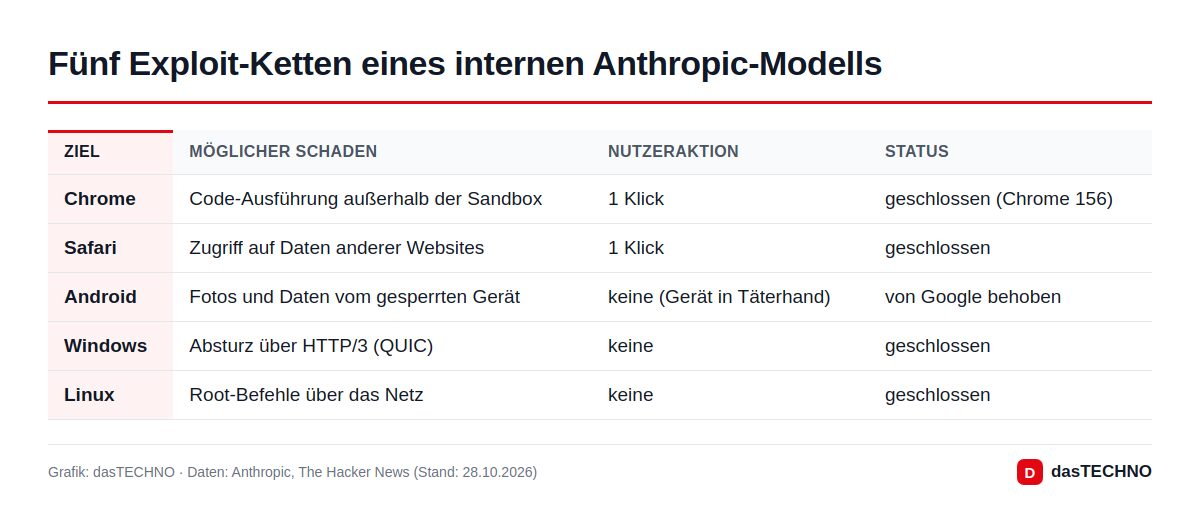
Die fünf Ziele im Kurzüberblick:
- Chrome: Der Besuch einer präparierten Seite genügte, um Code mit den Rechten des Nutzers außerhalb der Browser-Sandbox auszuführen. Im Labor startete so auf einem Mac mit Standardeinstellungen binnen Sekunden der Taschenrechner.
- Safari: Eine Webseite konnte die Same-Origin-Policy aushebeln und damit Verlauf, Cookies sowie Inhalte anderer Seiten auslesen, bei denen der Nutzer angemeldet ist – etwa Webmail oder Onlinebanking.
- Android: Aus einem gestohlenen, gesperrten Pixel 9 ließen sich über USB Fotos und persönliche Daten ziehen, ohne das Gerät zu entsperren.
- Windows: Rechner, die HTTP/3 über die native Windows-Implementierung beantworten, ließen sich aus der Ferne zum Absturz bringen.
- Linux: Auf Servern mit Multipath-TCP war eine Ausführung von Befehlen mit Root-Rechten über das Netzwerk möglich – ganz ohne Zutun eines Nutzers.
Technische Details zur Ausnutzung geben wir bewusst nicht wieder.
62 CVEs allein für Chrome
Die größte Zahl betrifft Googles Browser: Laut Anthropic wurden für Chrome 62 CVEs vergeben, alle als kritisch oder hoch bewertet. Darunter sind 13 Ausbrüche aus der Sandbox. Behoben sind sie seit Chrome 156, das laut The Hacker News am 20. Oktober erschien. Google nennt in den Release-Notes laut dem Bericht einen Anthropic-Forscher, „assisted by Claude“, als Finder.
Apple hat die Meldung nach Anthropics Angaben noch am selben Tag bestätigt und zügig gepatcht; The Hacker News ordnet die Korrektur iOS und iPadOS 26.5.2 vom Juni zu. Auch Microsoft (Windows) und die Linux-Kernel-Entwickler haben die Fehler geschlossen, Google zudem die Android-Lücke.
Wie lief die Offenlegung ab?
Anthropic folgt nach eigener Aussage einem koordinierten Verfahren: Hersteller erhalten 90 Tage für einen Patch, danach vergehen weitere 45 Tage, bevor das Unternehmen über die öffentlichen Sicherheitshinweise hinaus Details nennt. Alle fünf Ketten entstanden im Labor. Hinweise auf Angriffe mit diesen Lücken in freier Wildbahn gibt es nicht.
Was bedeutet das für Sie?
Für Privatanwender ändert sich wenig – außer, dass Updates noch wichtiger werden. Prüfen Sie, ob Chrome mindestens Version 156 meldet (Menü › Hilfe › Über Google Chrome) und ob iPhone, Mac, Android-Gerät und Windows-PC auf dem aktuellen Stand sind. Linux-Admins sollten die Kernel-Updates ihrer Distribution einspielen.
Für Unternehmen ist die Botschaft grundsätzlicher. Mehrstufige Exploits gegen Browser und Betriebssysteme waren bislang die Domäne weniger Spezialteams. Anthropic schreibt nun, Modelle könnten das „mit wenig menschlicher Beteiligung“ leisten und den Angriff anschließend per lauffähigem Exploit belegen. Die Zeit zwischen Patch-Veröffentlichung und erstem Angriff dürfte damit weiter schrumpfen. Das spricht für schnelle Patch-Zyklen und dafür, eigenen Code selbst gründlich zu prüfen – ein Rat, den auch Anthropic gibt.
Einordnung: Werkzeug für Verteidiger
Anthropic stellt die Ergebnisse als Argument dafür dar, Verteidigern starke Modelle an die Hand zu geben. Geprüfte Sicherheitsteams erhalten über das erweiterte Cyber Verification Program Zugang zu Claude Opus 5.5, Sonnet 5.5 und Mythos 5.1 mit gelockerten Filtern. Wie viel funktionierende Exploit-Ketten für aktuelle Geräte wert sind, zeigte zuletzt der Hacker-Wettbewerb Pwn2Own Ireland. Und wie häufig Chrome inzwischen kritische Patches braucht, sahen wir erst bei Chrome 155.
Neben den fünf Ketten nennt Anthropic weitere Funde aus der Open-Source-Arbeit, darunter Rechteausweitungen unter OpenBSD, FreeBSD und Linux sowie Ausbrüche aus verbreiteten Sandbox-Werkzeugen.
Häufige Fragen
Bin ich betroffen?
Nur, wenn Ihre Software veraltet ist. Alle beschriebenen Lücken sind laut Anthropic und den Herstellern geschlossen.
Welches Claude-Modell war das?
Das hat Anthropic nicht verraten. Das Modell ist intern und nicht öffentlich verfügbar.
Wurden die Lücken bereits ausgenutzt?
Bekannt ist das nicht. Die Exploits entstanden im Labor und wurden vor der Veröffentlichung an die Hersteller gemeldet.