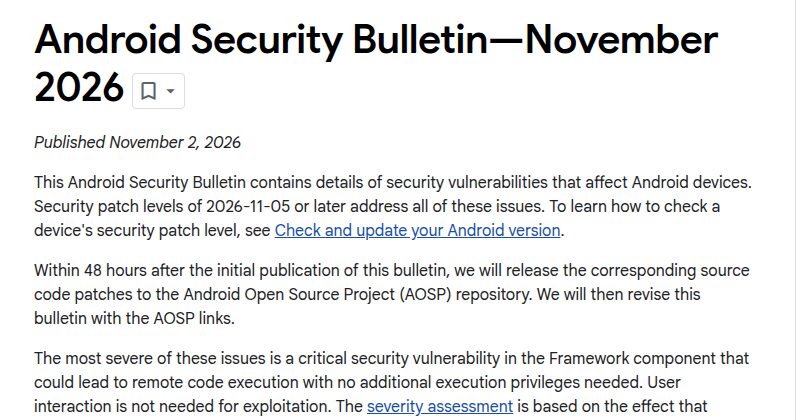
Google ha pubblicato il bollettino di sicurezza Android di novembre 2026 e la falla in cima alla lista è di quelle da prendere sul serio. Si chiama CVE-2026-58868, si trova nel Framework, cioè nello strato del sistema che gestisce le funzioni di base usate da tutte le app, ed è classificata critica. Secondo Google può permettere a un aggressore di eseguire codice da remoto senza permessi aggiuntivi e, soprattutto, senza che l'utente debba toccare nulla. Il bollettino è online da lunedì 2 novembre 2026.
Per chi usa uno smartphone Android in Italia il messaggio è semplice: appena il produttore rilascia l'aggiornamento di novembre, conviene installarlo.
Che cosa sappiamo di CVE-2026-58868
Le informazioni ufficiali sono volutamente essenziali. Google, come sempre, non pubblica i dettagli tecnici prima che la maggior parte dei dispositivi sia stata aggiornata, e nemmeno noi riportiamo indicazioni su come la falla potrebbe essere sfruttata.
| Voce | Dato ufficiale |
|---|---|
| Codice | CVE-2026-58868 |
| Componente | Framework |
| Tipo | Esecuzione di codice da remoto (RCE) |
| Gravità secondo Google | Critica |
| Interazione dell'utente | Non necessaria |
| Versioni Android coinvolte | 14, 15, 16, 16 QPR2, 17 |
| Livello di patch che la corregge | 2026-11-01 o successivo |
Va chiarito come Google assegna il livello "critico": la valutazione considera l'effetto peggiore possibile sul dispositivo, ipotizzando che le protezioni della piattaforma siano disattivate o aggirate. Non significa quindi che ogni telefono sia attaccabile con facilità. Il punto importante è un altro: il bollettino non segnala casi di sfruttamento attivo, né per questa falla né per le altre: nel testo non compare la formula sulle vulnerabilità "soggette a sfruttamento limitato e mirato" che Google usa quando ha indizi di attacchi reali.
Non è l'unica falla critica del mese
CVE-2026-58868 è la più grave, ma il bollettino è lungo. Nella sezione System compaiono altre due falle critiche di esecuzione di codice da remoto (CVE-2026-58876 e CVE-2026-58936). Nella seconda parte, quella legata al livello 2026-11-05, ci sono voci critiche anche nel kernel e nei componenti di alcuni fornitori di chip, tra cui MediaTek e Qualcomm (per quest'ultima in componenti a codice chiuso). Il resto è un lungo elenco di problemi di gravità alta: elevazione dei privilegi, divulgazione di informazioni e blocchi del servizio.
Sul numero complessivo delle correzioni le fonti non sono allineate: SecurityWeek parla di oltre 200 vulnerabilità, The Hacker News di 216. Google non riporta un totale nel testo del bollettino, per questo non indichiamo una cifra precisa. Il quadro, comunque, è quello di un aggiornamento corposo con decine di falle critiche e alte.
Il doppio livello di patch: 1 e 5 novembre
Come ogni mese, il bollettino è diviso in due livelli:
- 2026-11-01: correzioni del sistema Android vero e proprio (Android Runtime, Framework, System). È qui che si trova CVE-2026-58868.
- 2026-11-05: comprende tutto il livello precedente più le correzioni per kernel e componenti di terze parti (Arm, Imagination Technologies, MediaTek, Unisoc, Qualcomm).
Google scrive che solo il livello 2026-11-05 o successivo chiude tutte le falle del bollettino. Un telefono con la patch "1 novembre" è già protetto dalla falla più grave, ma non da quelle legate ai chip. Una parte delle correzioni passa inoltre dagli aggiornamenti di sistema di Google Play (il progetto Mainline), che possono arrivare anche su dispositivi con Android 10 o versioni successive.
Come controllare il proprio smartphone
Il percorso cambia leggermente da marca a marca, ma in genere è questo:
- Aprire Impostazioni > Informazioni sul telefono (o Info sul dispositivo).
- Cercare Versione Android e poi Livello patch di sicurezza Android.
- Se la data è precedente a novembre 2026, andare in Impostazioni > Sistema > Aggiornamento software (su Samsung: Aggiornamento software > Scarica e installa).
- Controllare anche Aggiornamento di sistema Google Play, che di solito si trova in Impostazioni > Sicurezza e privacy > Aggiornamenti.
Quando arriva l'aggiornamento? Google ha avvisato i partner almeno un mese prima della pubblicazione, ma ogni produttore distribuisce le patch secondo il proprio calendario. I telefoni Pixel ricevono di solito l'aggiornamento per primi; Samsung, Motorola, Xiaomi e gli altri seguono con tempi variabili, spesso a ondate per paese e operatore. Per i modelli venduti in Italia non ci sono ancora date ufficiali, quindi non ne indichiamo.
Chi rischia di più
Il problema vero riguarda chi non riceverà mai la patch. Gli smartphone fermi ad Android 13 o versioni precedenti non compaiono nell'elenco delle versioni coinvolte, ma questo non vuol dire che siano al sicuro: semplicemente non rientrano più nel supporto di Google, e molti hanno smesso da tempo di ricevere aggiornamenti mensili. Chi usa un telefono senza patch da mesi farebbe bene a valutare un cambio, soprattutto se lo usa per home banking, SPID o app di pagamento.
Lo abbiamo visto anche con il caso di OnePlus, dove una falla di root in OxygenOS 16 è rimasta a lungo senza patch: la velocità del produttore conta quanto la gravità della falla. Chi ha uno smartphone recente può dare un'occhiata anche a quando arriva Android 17 sui Motorola Edge 70 Pro, segno che i calendari dei produttori restano molto diversi tra loro.
Domande frequenti
CVE-2026-58868 è già sfruttata dagli hacker?
Il bollettino di Google non segnala attacchi in corso. La falla è comunque critica perché non richiede interazione dell'utente, quindi è consigliato aggiornare appena possibile.
Il mio telefono con Android 13 è a rischio?
Android 13 non compare tra le versioni elencate per questa falla, ma non è nemmeno tra quelle per cui Google pubblica correzioni nel bollettino. Un dispositivo senza aggiornamenti resta in generale più esposto.
Quale livello di patch serve per essere protetti?
Per CVE-2026-58868 basta il livello 2026-11-01. Per tutte le falle del bollettino di novembre serve il livello 2026-11-05 o successivo.
Quando arriva l'aggiornamento su Samsung e Xiaomi in Italia?
Ogni produttore segue il proprio calendario e non ha ancora comunicato date per l'Italia. Conviene controllare periodicamente la voce Aggiornamento software nelle impostazioni.