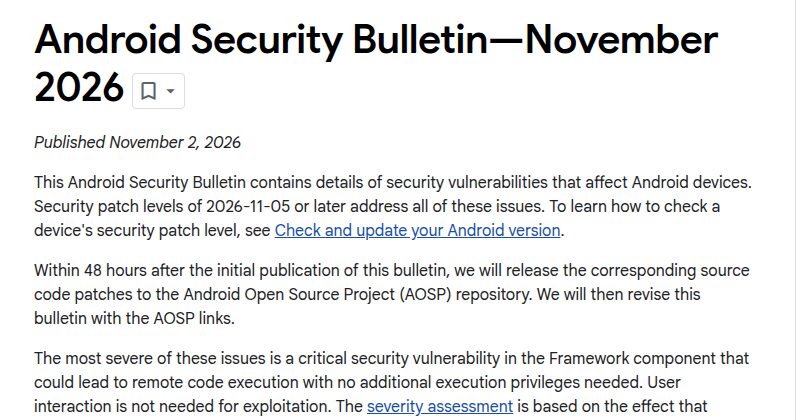
In de Android-beveiligingsupdate van november 2026 zit een lek dat u liever snel gedicht ziet. Google publiceerde het maandelijkse bulletin op maandag 2 november. Bovenaan staat CVE-2026-58868, een kritiek lek in het Framework van Android: de basislaag waar elke app op leunt. Volgens Google kan een aanvaller daarmee op afstand code uitvoeren, zonder extra rechten en zonder dat de gebruiker ergens op hoeft te tikken.
Heeft u een telefoon met Android 14 of nieuwer? Installeer de novemberupdate dan zodra uw fabrikant die aanbiedt.
Het lek in het kort
Google houdt technische details bewust achter tot de meeste toestellen zijn bijgewerkt. Ook wij beschrijven niet hoe het lek misbruikt zou kunnen worden. Dit is wat officieel bekend is:
| CVE-2026-58868 | |
|---|---|
| Onderdeel | Framework |
| Soort lek | uitvoeren van code op afstand (RCE) |
| Ernst volgens Google | kritiek |
| Actie van gebruiker nodig? | nee |
| Getroffen Android-versies | 14, 15, 16, 16 QPR2, 17 |
| Opgelost vanaf patchniveau | 2026-11-01 |
Een kanttekening bij het label "kritiek": Google kijkt naar het ergste wat er op een toestel kan gebeuren, en gaat er daarbij van uit dat de ingebouwde beschermingen van Android uitgeschakeld of omzeild zijn. In de praktijk liggen er dus meer drempels. Belangrijker nog: het bulletin meldt geen actief misbruik. De zin over lekken die "mogelijk beperkt en gericht worden misbruikt", die Google gebruikt als er aanwijzingen voor echte aanvallen zijn, ontbreekt deze maand.
Er is meer te repareren
CVE-2026-58868 is niet het enige kritieke probleem. In het onderdeel System staan nog twee kritieke lekken waarmee op afstand code kan worden uitgevoerd (CVE-2026-58876 en CVE-2026-58936). Het tweede deel van het bulletin, voor patchniveau 2026-11-05, bevat kritieke lekken in de kernel en in onderdelen van chipleveranciers, waaronder MediaTek en Qualcomm (bij die laatste in gesloten broncode). Daarnaast volgt een lange lijst lekken met een hoge ernst.
Over het totaal zijn de bronnen het niet eens. SecurityWeek spreekt van meer dan 200 kwetsbaarheden, The Hacker News van 216. Google noemt zelf geen totaal in de tekst van het bulletin. Wij houden het daarom bij: tientallen kritieke en ernstige lekken.
Twee patchniveaus: wat is het verschil?
- 2026-11-01 bevat de reparaties in Android zelf: Android Runtime, Framework en System. Het ernstigste lek valt hieronder.
- 2026-11-05 bevat alles van 1 november plus reparaties voor de kernel en voor onderdelen van Arm, Imagination Technologies, MediaTek, Unisoc en Qualcomm.
Pas met 2026-11-05 of later zijn volgens Google alle lekken uit het bulletin gedicht. Een deel van de reparaties loopt bovendien via Google Play-systeemupdates (Project Mainline); die kunnen ook toestellen met Android 10 of nieuwer bereiken.
Zo controleert u uw telefoon
De menunamen verschillen per merk, maar meestal werkt het zo:
- Open Instellingen > Over de telefoon (bij Samsung: Telefooninfo > Software-informatie).
- Zoek Android-beveiligingsupdate of Niveau Android-beveiligingspatch.
- Staat daar een datum van vóór november 2026? Ga dan naar Instellingen > Systeem > Software-update (Samsung: Software-update > Downloaden en installeren).
- Kijk ook bij Google Play-systeemupdate, meestal te vinden onder Instellingen > Beveiliging en privacy > Updates.
Wanneer krijgt mijn telefoon de update? Google heeft fabrikanten minstens een maand voor publicatie ingelicht. Toch rolt elke fabrikant de update in zijn eigen tempo uit. Pixel-toestellen zijn doorgaans als eerste aan de beurt; Samsung, Motorola, Xiaomi en anderen volgen later, vaak in golven per land en soms per provider. Voor Nederland en België zijn nog geen concrete data bekend; telefoons die u via KPN, Odido, Vodafone, Proximus of Telenet kocht, kunnen iets later volgen dan vrije toestellen.
Wie loopt het meeste risico?
De grootste zorg zijn telefoons die de update nooit krijgen. Android 13 en ouder staan niet in de lijst van getroffen versies, maar dat betekent niet dat ze veilig zijn: Google publiceert voor die versies in dit bulletin simpelweg geen reparaties meer. Krijgt uw telefoon al maanden geen beveiligingsupdates, en gebruikt u hem voor bankieren, DigiD of itsme? Dan is het verstandig om over een vervanger na te denken.
Hoe groot de verschillen tussen fabrikanten zijn, bleek onlangs nog bij OnePlus: daar bleef een rootlek in OxygenOS 16 lang zonder patch. Ook bij de browser loont snel updaten, zoals bij de Chrome 154-update met een kritiek lek.
Veelgestelde vragen
Wordt CVE-2026-58868 al misbruikt?
Het bulletin van Google meldt geen aanvallen. Omdat het lek geen handeling van de gebruiker vereist, is snel updaten wel verstandig.
Is mijn telefoon met Android 13 veilig?
Android 13 staat niet in de lijst van getroffen versies, maar Google publiceert voor die versie ook geen reparaties meer in dit bulletin. Een toestel zonder updates blijft in het algemeen kwetsbaarder.
Welk patchniveau heb ik nodig?
Voor CVE-2026-58868 volstaat 2026-11-01. Om alle lekken uit het novemberbulletin te dichten is 2026-11-05 of later nodig.
Wanneer komt de update voor Samsung in Nederland en België?
Samsung en andere fabrikanten hebben nog geen data genoemd. Kijk regelmatig bij Software-update in de instellingen.