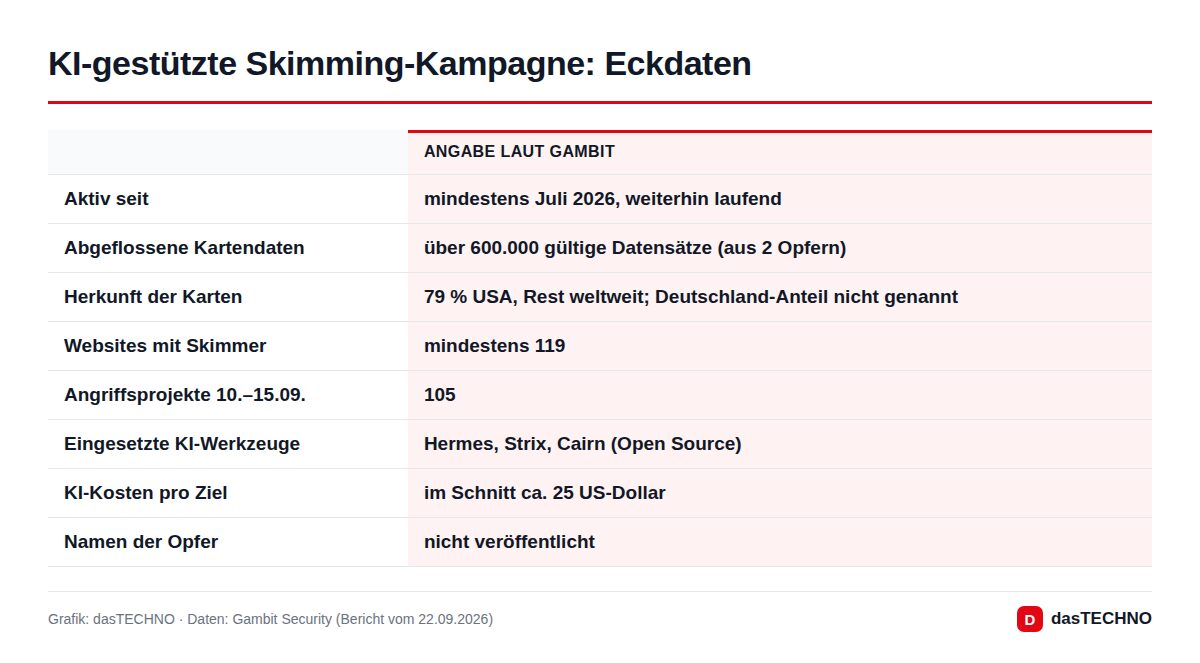
Ein einzelner Angreifer hat mit Hilfe mehrerer KI-Agenten in großem Stil Onlineshops kompromittiert und dabei mehr als 600.000 noch gültige Kreditkartendatensätze erbeutet. Das geht aus einem Bericht des Sicherheitsunternehmens Gambit Security vom 22. September hervor. Die Kampagne läuft demnach seit mindestens Juli 2026 und ist noch nicht beendet. Bemerkenswert ist weniger die Technik der einzelnen Angriffe als deren Tempo und Preis: Pro Ziel fielen im Schnitt nur rund 25 US-Dollar an KI-Kosten an.
Was Gambit herausgefunden hat
Die Forscher sind nach eigenen Angaben auf einen Staging-Server des Angreifers gestoßen, auf dem Protokolle der Angriffe bis Mitte September lagen. Daraus rekonstruieren sie folgendes Bild:
- Kartendaten: Die über 600.000 Datensätze stammen aus nur zwei Opfern. Etwa 79 Prozent gehören zu Karten aus den USA, kleinere Anteile entfallen auf die Vereinigten Arabischen Emirate, Saudi-Arabien und Großbritannien. Der Rest verteilt sich auf zahlreiche weitere Länder.
- Skimmer: Auf mindestens 119 Websites wurde Schadcode eingeschleust, der Zahlungsdaten beim Bezahlvorgang mitliest. Bei 19 von 27 näher untersuchten Zielen ließ sich das bestätigen.
- Opfer: Genannt werden nur Beschreibungen, keine Namen, darunter eine Hotelgruppe aus den Fortune 500, eine große US-Fluggesellschaft, ein Modehändler, ein Fahrradhändler, ein Fotodruckdienst und ein japanisches Reiseportal. Mehrere Shops liefen auf Magento.
- Tempo: Allein zwischen dem 10. und 15. September zählten die Forscher 105 Angriffsprojekte. Bis zum Erfolg vergingen oft nur Stunden.
Welche Rolle spielt die KI?
Neu ist, wie wenig Handarbeit der Täter offenbar leisten musste. Er setzte laut Gambit drei frei verfügbare Open-Source-Werkzeuge ein: Strix zum Aufspüren von Schwachstellen, Cairn für das eigenständige Ausnutzen dieser Lücken und Hermes als Steuerzentrale, die Aufträge verteilt und die Agenten anleitet. In 260 Hermes-Sitzungen tippte der Operator insgesamt nur 1.951 Befehle, meist kurze Anweisungen auf Chinesisch.
Die Sprachmodelle bezog er über den Vermittlungsdienst OpenRouter. Laut Bericht nutzte Hermes vor allem ein Claude-Modell von Anthropic, die anderen Werkzeuge Modelle von DeepSeek und GLM. Für vier Wochen belegen die Daten Ausgaben von gut 7.000 US-Dollar; die Gesamtkosten schätzt Gambit auf 12.000 bis 18.000 US-Dollar. Eine Stellungnahme von Anthropic oder OpenRouter enthält der Bericht nicht.
Gambit weist zudem auf einen Nebeneffekt hin: In mindestens einem Fall löschte ein Agent nach dem Datenabzug deutlich mehr Datenbanktabellen als vorgesehen, darunter Backups. Angriffe dieser Art können also auch zu Datenverlust führen, nicht nur zu Diebstahl.
Sind Kundinnen und Kunden in Deutschland betroffen?
Das lässt sich derzeit nicht sagen. Gambit nennt weder die betroffenen Shops noch einen Anteil deutscher Karten; Schwerpunkt der Kampagne sind nach den bekannten Zahlen die USA. Die Forscher arbeiten nach eigenen Angaben mit dem Betrugsspezialisten Overwatch Data zusammen, um die kartenausgebenden Banken zu informieren, und haben Teile der Infrastruktur gemeinsam mit der Shadowserver Foundation abschalten lassen. Banken sperren betroffene Karten in solchen Fällen in der Regel und stellen neue aus.
Unabhängig davon lohnt ein kurzer Check:
| Was | Warum |
|---|---|
| Kreditkartenabrechnung und App auf unbekannte Buchungen prüfen | Kleine Testbuchungen gehen oft größerem Missbrauch voraus |
| Push-Benachrichtigungen der Bank für jede Zahlung aktivieren | Missbrauch fällt sofort auf, nicht erst mit der Abrechnung |
| Bei Verdacht Karte sofort sperren (Sperr-Notruf 116 116) | Die Sperre stoppt weitere Belastungen |
| Unberechtigte Belastungen bei der Bank reklamieren | Nicht autorisierte Zahlungen müssen Banken in der Regel erstatten |
| Wo möglich virtuelle Karten oder Wallets (Apple Pay, Google Pay, PayPal) nutzen | Der Shop sieht dann nicht die echte Kartennummer |
Skimming-Code im Shop selbst können Sie als Kundin oder Kunde praktisch nicht erkennen. Auch eine korrekte Adresse mit Schloss-Symbol schützt nicht, weil der Schadcode in der echten Seite steckt. Wie Sie gefälschte Mails erkennen, die nach solchen Vorfällen häufig kursieren, erklären wir im Ratgeber zu Phishing.
Was bedeutet das für Shopbetreiber?
Für Händler ist die zentrale Botschaft des Berichts die Geschwindigkeit. Zwischen der Veröffentlichung einer Sicherheitslücke und einem funktionierenden Angriff liegen laut Gambit oft nur noch Stunden, während Unternehmen Patches häufig erst nach Wochen einspielen. Die Forscher raten, sich auf die schnelle Wiederherstellung der wichtigsten Systeme vorzubereiten und dabei auch Datenverlust durch die Angreifer einzuplanen. Für Shops mit Magento oder Adobe Commerce heißt das konkret: Updates zeitnah einspielen, Admin-Zugänge absichern und Änderungen an Skripten auf den Bezahlseiten überwachen. Gambit hat zu diesem Zweck Indikatoren wie IP-Adressen und Domains der Angreifer veröffentlicht.
Hintergrund: KI-Agenten als Angriffswerkzeug
Dass Sprachmodelle bei Cyberangriffen helfen, ist nicht neu. Bislang ging es aber meist um einzelne Schritte, etwa das Formulieren von Phishing-Mails. Der Gambit-Bericht beschreibt dagegen eine Kampagne, in der Agenten große Teile der Arbeit vom Scan bis zum Einschleusen des Skimmers selbst erledigten. Anbieter von KI-Modellen, auch Anthropic mit Claude, betonen, Missbrauch technisch und über ihre Nutzungsregeln zu unterbinden. Der Fall zeigt, dass der Zugriff über Zwischenhändler wie OpenRouter und quelloffene Agenten-Frameworks diese Kontrolle erschwert.
Häufige Fragen
Wurden auch deutsche Kreditkarten gestohlen?
Das ist nicht bekannt. Gambit nennt nur die größten Anteile (USA 79 Prozent) und macht keine Angabe zu Deutschland.
Welche Onlineshops sind betroffen?
Die Namen der Opfer wurden nicht veröffentlicht. Bekannt ist nur, dass mehrere Shops auf Magento liefen.
Muss ich meine Karte jetzt sperren?
Nicht vorsorglich ohne Anlass. Prüfen Sie Ihre Umsätze; bei unbekannten Buchungen sperren Sie die Karte und informieren Ihre Bank.
Ist die KI selbst das Problem?
Die ausgenutzten Schwachstellen existierten auch ohne KI. Die Agenten machten die Angriffe aber billiger und schneller, sodass ein Einzelner sehr viele Ziele gleichzeitig angreifen konnte.
Titelbild: Yuri Samoilov / Wikimedia Commons (CC BY 2.0)