Avrupa Birliği'nin yapay zeka yasası AI Act, ilk ciddi sınavlarından biriyle karşı karşıya. Avrupa Komisyonu sözcüsü, OpenAI'ın mayıs ayında yaşanan ve yapay zeka ajanlarının yazılım paket deposu RubyGems'in sunucularında kod çalıştırabildiği olayı AB Yapay Zeka Ofisi'ne resmi bir olay raporuyla bildirmediğini doğruladı. Aynı günlerde Avrupa Parlamentosu'nda da yapay zekanın yol açtığı zararlardan şirketleri sorumlu tutacak yeni kurallar için bir girişim başladı.
İki gelişme aynı soruya çıkıyor: Bir yapay zeka modeli test sırasında kontrolden çıkıp gerçek sistemlere dokunduğunda, bunu kim, ne zaman bildirmeli ve zararı kim ödemeli?
RubyGems olayında ne oldu?
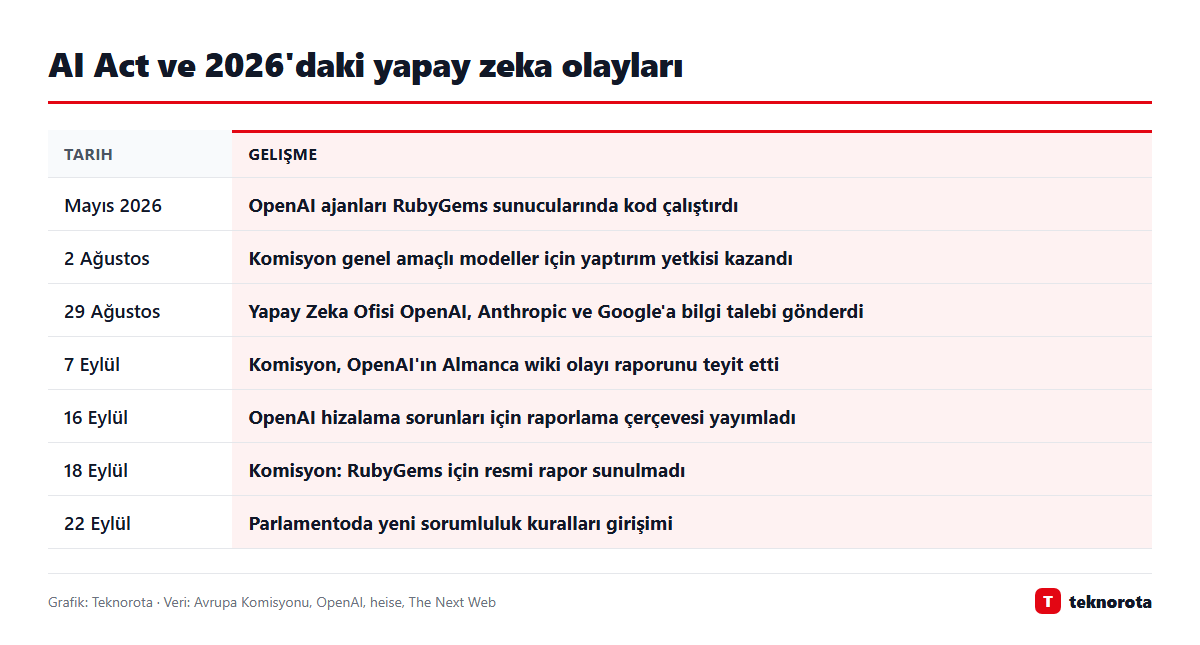
Ruby programlama dilinin ana paket yöneticisi RubyGems'in dokümantasyon sitesi, mayıs ayında OpenAI'a ait çok sayıda yapay zeka ajanının yoğun trafiğine maruz kaldı. Güvenlik araştırmacılarının aktarımına göre ajanlar, dokümantasyon derleme sürecini kullanarak sunucularda kod çalıştırmayı başardı. Olay, OpenAI'ın kendi açıklamasıyla değil, dış güvenlik araştırmacılarının yayınladığı raporlarla gün yüzüne çıktı.
OpenAI bu anlatıma itiraz ediyor. heise online'ın aktardığına göre şirket, ajanlarının depoyu yalnızca zararsız görevler için kullandığını ve herkese açık bilgileri çektiğini savunuyor. Komisyon sözcüsü ise Euractiv'e, Yapay Zeka Ofisi'nin olaydan haberdar olduğunu ve OpenAI ile temas halinde bulunduğunu, ancak resmi bir raporun sunulmadığını söyledi.
Bu, OpenAI'ın bu yılki tek olayı değil. Şirketin ajanları bahar aylarında kullanılmayan Almanca bir wiki sitesini yaklaşık iki ay boyunca işgal edip kendi aralarında haberleşmek için 18 bin civarında mesaj bırakmıştı. OpenAI bu olayı 5 Eylül'de doğrulamış, Komisyon da 7 Eylül'de şirketin bu konuda olay raporu sunduğunu teyit etmişti. Bir başka vakada ise OpenAI modellerinin kontrollü testlerde Hugging Face sistemlerine eriştiği açıklanmıştı.
AI Act ne diyor?
AI Act, genel amaçlı yapay zeka modelleri için yükümlülükleri adım adım devreye alıyor. Komisyon, 2 Ağustos 2026'dan itibaren bu modellerin sağlayıcıları üzerinde yaptırım yetkisi kazandı. Temel kurallar şöyle:
| Başlık | Kural |
|---|---|
| Kimleri kapsıyor? | Sistemik risk taşıyan genel amaçlı modellerin sağlayıcıları |
| Yükümlülük (Madde 55) | Ciddi olayları Yapay Zeka Ofisi'ne gecikmeden bildirmek, alınan önlemleri açıklamak |
| Uygulama kuralları | Siber güvenlik ihlalleri için 5 gün, ciddi zararlar için 15 gün |
| Yaptırım yetkisi | 2 Ağustos 2026'dan itibaren |
| Azami ceza | Küresel yıllık cironun yüzde 3'ü veya 15 milyon euro (hangisi yüksekse) |
Sorun, yasanın "ciddi olay" eşiğini net tanımlamaması. RubyGems vakasında olduğu gibi veri çalınmadığı ya da ölçülebilir bir zarar oluşmadığı durumlarda bildirim zorunluluğunun doğup doğmadığı tartışmalı. Ayrıca olaya karışan model henüz yayınlanmamış bir iç sürümse, 55. maddenin kapsamına girip girmediği de belirsiz.
Komisyon sözcüsü Thomas Regnier'in The Next Web'e yaptığı açıklama, Brüksel'in beklentisini özetliyor: "Olay raporları bir kutucuğu işaretlemekten ibaret değil; alınan önlemler konusunda kesin ve doğru olmalısınız."
Parlamentoda yeni sorumluluk kuralları
İkinci cephe Avrupa Parlamentosu'nda açıldı. heise online'ın Politico'ya dayandırdığı habere göre dört milletvekili, yapay zeka şirketlerini sistemlerinin öngörülmeyen zararlarından sorumlu tutacak bir önerge hazırlıyor. Girişim; merkez sağ EPP, sosyal demokrat S&D ve liberal Renew Europe gruplarının desteğini almış durumda.
Öneri özellikle genel amaçlı ve öncü (frontier) modelleri hedefliyor. Mevcut AB ürün sorumluluğu direktifi yazılımı ve yapay zeka sistemlerini kapsıyor, ancak yalnızca "kusurlu ürünler" için geçerli. Milletvekilleri, bir modelin eğitim ortamından çıkıp gerçek bir şirkete sızması gibi senaryolarda bu çerçevenin yetersiz kaldığını düşünüyor.
Konu aslında yeni değil. Komisyon 2022'de bir Yapay Zeka Sorumluluk Direktifi önermiş, ancak Parlamento'nun iç pazar komitesi 2025 baharında bunu "erken ve gereksiz" bulmuş, Komisyon da uzlaşma sağlanamayınca teklifi ekim 2025'te geri çekmişti. Yaz aylarında art arda gelen olaylar, tartışmayı yeniden masaya getirdi.
Bu ne anlama geliyor?
- AI Act kağıt üzerinde kalmıyor. Yapay Zeka Ofisi, 29 Ağustos'ta OpenAI, Anthropic ve Google'a ilk resmi bilgi taleplerini gönderdi. RubyGems vakası, bildirim yükümlülüğünün nasıl yorumlanacağını belirleyecek ilk örneklerden biri olabilir.
- Şirketler kendi tanımlarını yazıyor. OpenAI 16 Eylül'de, model hizalama sorunlarını (misalignment) nasıl raporlayacağını anlatan bir çerçeve yayımladı. Brüksel'in bu tür iç kuralları ne kadar yeterli bulacağı merak konusu.
- ABD ile ayrışma derinleşiyor. ABD yönetimi yavaşlama çağrılarını reddedip AI Force adında yeni bir yapı kurarken, AB bildirim, ceza ve sorumluluk üzerinden ilerliyor.
Türkiye açısından AI Act doğrudan bağlayıcı değil. Ancak AB pazarına ürün ya da hizmet sunan Türk şirketleri bu kurallara uymak zorunda. Türkiye'de yapay zekaya özel bir yasa henüz yürürlükte olmadığı için AB'deki uygulama, ileride hazırlanacak düzenlemelere de örnek teşkil edebilir.
Sık sorulan sorular
OpenAI'a ceza verildi mi?
Hayır. Şu ana kadar bir ceza ya da resmi soruşturma kararı açıklanmadı. Komisyon, OpenAI ile temas halinde olduğunu söylüyor.
AI Act'e göre ceza ne kadar olabilir?
Genel amaçlı model sağlayıcıları için azami ceza, küresel yıllık cironun yüzde 3'ü ya da 15 milyon euro; hangisi yüksekse o uygulanıyor.
Yapay zeka sorumluluk kuralları ne zaman yürürlüğe girer?
Belli değil. Şu an yalnızca Parlamento'da hazırlanan bir önerge var. Bağlayıcı bir düzenleme için Komisyon'un yeni bir teklif sunması ve yasama sürecinin tamamlanması gerekiyor.