Microsoft hat am Dienstagabend (10. November 2026, 17 Uhr deutscher Zeit) den Patchday für November veröffentlicht. Erneut schließt der Konzern mehr als 1.000 Sicherheitslücken. Am dringendsten ist eine Schwachstelle in Outlook (CVE-2026-124194): Laut Microsoft wird sie bereits für Angriffe genutzt. Wer Outlook am Arbeitsplatz oder zu Hause verwendet, sollte Office und Windows jetzt aktualisieren.
Wie viele Lücken hat Microsoft geschlossen?
Eine einheitliche Zahl gibt es nicht. heise kommt nach Auswertung des Security Update Guide auf knapp 1.100 Lücken. The Hacker News nennt 1.259 Einträge und rechnet dabei 165 CVE-Nummern mit, die nicht Microsoft selbst vergeben hat, sondern andere Stellen, etwa Open-Source-Projekte, deren Code in Microsoft-Produkten steckt. Fest steht: Nach dem Rekord im Oktober liegt Microsoft zum zweiten Mal hintereinander über der Marke von 1.000.
Den größten Anteil hat erneut Windows mit 726 Lücken, gefolgt von Office mit 174. Dazu kommen laut The Hacker News unter anderem 59 Korrekturen für SQL Server und 27 für SharePoint Server. Mehr als 500 Einträge betreffen die Rechteausweitung, also Fehler, über die sich ein Angreifer mit begrenztem Zugriff höhere Rechte verschafft. Tenable-Forscher Satnam Narang zählt für 2026 inzwischen über 5.100 behobene CVEs.
Den Hintergrund des Anstiegs hatten wir beim Rekord-Patchday im Oktober beschrieben: Microsoft lässt seinen Code verstärkt mit KI-Werkzeugen durchsuchen und findet dadurch mehr Fehler.
Was steckt hinter der Outlook-Lücke?
Microsoft stuft CVE-2026-124194 nur als „mittel“ ein (CVSS 6,5), markiert sie im Security Update Guide aber als „Exploitation Detected“. Das Problem in Microsofts Worten: Outlook warnt Nutzer nicht vor einer unsicheren Aktion.
Vereinfacht läuft ein Angriff so ab: Das Opfer erhält eine präparierte Nachrichtendatei und öffnet sie. Outlook nimmt daraufhin Kontakt zu einem Server des Angreifers auf, ohne den sonst üblichen Hinweis auf externe Inhalte anzuzeigen. Dabei kann der NTLMv2-Hash übertragen werden, eine verschlüsselte Form der Windows-Anmeldedaten. Mit solchen Hashes versuchen Angreifer, sich im Namen des Opfers an anderen Diensten anzumelden.
Drei Punkte sind für die Einschätzung wichtig:
- Der Angreifer braucht kein Konto im Zielnetz.
- Das Opfer muss die Datei aktiv öffnen. Die Vorschau allein reicht laut heise nicht.
- Wer die Lücke ausnutzt und gegen wen, hat Microsoft nicht veröffentlicht.
Entdeckt haben die Schwachstelle laut The Hacker News der Forscher Nono und Benoît Sevens von Anthropic, der dabei das KI-Modell Claude einsetzte. Die US-Cybersicherheitsbehörde CISA hat die Lücke am 10. November in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. US-Bundesbehörden müssen bis zum 24. November patchen.
Welche Lücken sind noch kritisch?
Gefährlicher auf dem Papier ist eine Lücke, die noch nicht angegriffen wird: CVE-2026-116928 in der Windows-Suche erreicht den CVSS-Höchstwert von 9,8. Laut Microsoft genügt es, eine E-Mail mit präpariertem Anhang an ein Postfach auf einem Exchange-Server zu schicken. Der Suchindex verarbeitet den Anhang automatisch – der Empfänger muss die Mail nicht einmal öffnen. Eine Anmeldung braucht der Angreifer nicht.
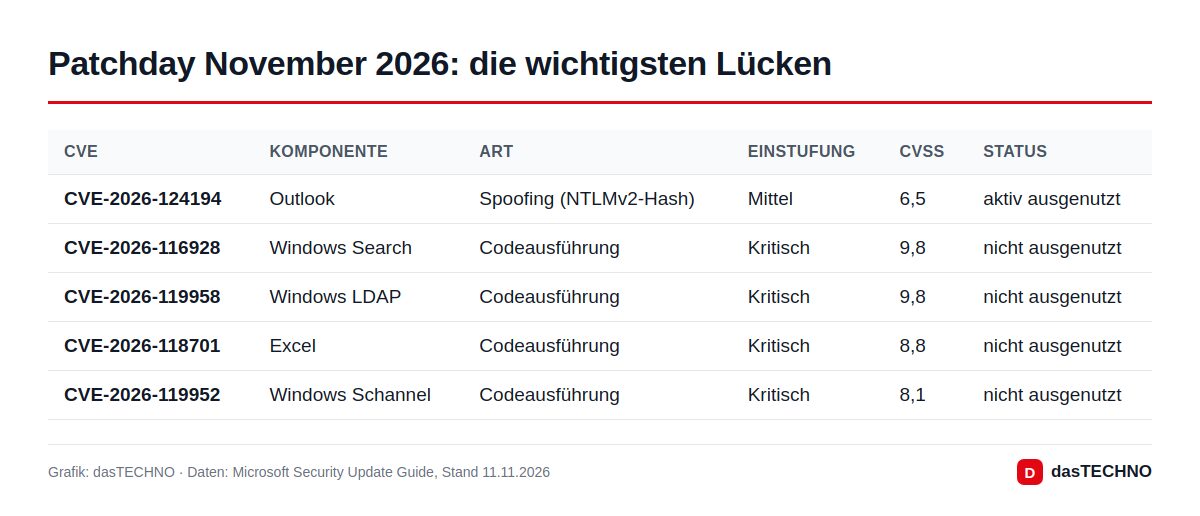
Ebenfalls mit 9,8 bewertet Microsoft eine Lücke im Verzeichnisprotokoll LDAP (CVE-2026-119958), die ohne Anmeldung und ohne Zutun eines Nutzers ausnutzbar ist. Die kritische Schannel-Lücke (CVE-2026-119952) setzt laut Microsoft besondere Bedingungen voraus, was breite Angriffe unwahrscheinlicher macht. Bei Excel (CVE-2026-118701, CVSS 8,8) muss das Opfer eine präparierte Arbeitsmappe öffnen; das Vorschaufenster ist hier kein Angriffsweg.
| Lücke | Wer ist vor allem betroffen? | Priorität |
|---|---|---|
| Outlook (CVE-2026-124194) | Alle Outlook-Nutzer | sofort, wird angegriffen |
| Windows Search (CVE-2026-116928) | Firmen mit Exchange Server | sofort |
| LDAP (CVE-2026-119958) | Firmennetze, Domänencontroller | hoch |
| Excel (CVE-2026-118701) | Alle Excel-Nutzer | hoch |
Was Sie jetzt tun sollten
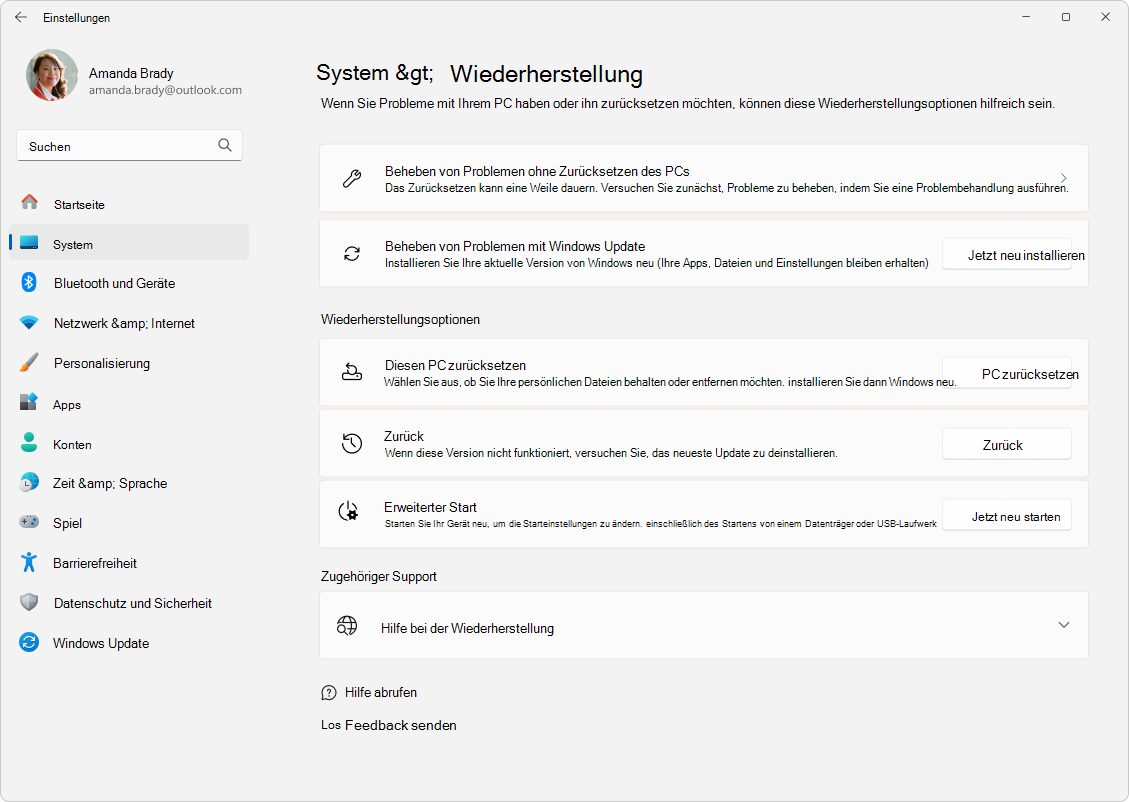
- Windows aktualisieren: Einstellungen → Windows Update → Nach Updates suchen, danach neu starten.
- Office prüfen: Microsoft 365 aktualisiert sich meist selbst. Bei älteren Installationen hilft Datei → Office-Konto → Updateoptionen → Jetzt aktualisieren.
- Unerwartete Dateien nicht öffnen: Bis alle Geräte aktuell sind, sollten Sie angehängte Nachrichtendateien oder Office-Dokumente von unbekannten Absendern meiden.
- Für Administratoren: Outlook und Exchange-Server in die erste Rollout-Welle nehmen. Microsoft listet alle Einträge im Security Update Guide.
Auch andere Hersteller haben in dieser Woche nachgelegt, etwa SAP mit vier Lücken der Höchststufe CVSS 10.0. Für Unternehmen lohnt sich daher ein gemeinsamer Blick auf alle November-Updates.
Häufige Fragen
Wird die Outlook-Lücke auch in Deutschland ausgenutzt?
Microsoft nennt weder Länder noch Ziele. Bekannt ist nur, dass Angriffe beobachtet wurden. Warten Sie deshalb nicht auf weitere Details, sondern installieren Sie die Updates.
Warum ist eine „mittlere“ Lücke dringender als eine kritische?
Die Einstufung beschreibt den möglichen Schaden, nicht die aktuelle Lage. Eine Lücke, die bereits angegriffen wird, ist ein konkretes Risiko. Bei den kritischen Lücken sind bislang keine Angriffe bekannt.
Sind es 1.100 oder 1.259 Lücken?
Beide Zahlen sind im Umlauf. Die höhere Zahl von The Hacker News enthält auch 165 CVE-Nummern, die von anderen Stellen vergeben wurden. Für Sie als Anwender ändert das nichts.
Muss ich als Privatnutzer etwas tun?
Wenig: Windows Update ausführen, neu starten und prüfen, ob Office aktuell ist. Mit Standard-Einstellungen installiert Windows die Updates ohnehin innerhalb weniger Tage selbst.