Für Betreiber von Webservern steht ein wichtiges Update an: Das Apache-Projekt hat am 11. November den Apache HTTP Server 2.4.71 freigegeben. Die Version behebt drei Schwachstellen, darunter CVE-2026-119618 im HTTP/2-Modul mod_http2. Apache selbst vergibt dafür die höchste Stufe „critical“, Red Hat bewertet den Fehler mit CVSS 9,8 von 10. Gefährdet sind Server mit den Versionen 2.4.55 bis 2.4.70, auf denen HTTP/2 eingeschaltet ist.
Worum es bei CVE-2026-119618 geht
Laut Sicherheitshinweis des Projekts greifen in der Funktion assign_headers() von mod_http2 mehrere Ausführungsstränge ohne ausreichende Synchronisierung auf denselben Speicherbereich zu. Das kann den Heap beschädigen und im schlimmsten Fall dazu führen, dass Angreifer eigenen Code auf dem Server ausführen. Nach der Einschätzung von Red Hat ist dafür weder ein Login noch eine Aktion eines Nutzers nötig; der Angriff erfolgt über das Netz. Technische Details zum Ablauf nennen wir bewusst nicht.
Neben dem im Apache-Paket enthaltenen Modul ist auch die eigenständig auf GitHub gepflegte Variante mod_h2 in den Versionen 2.0.8 bis 2.0.42 betroffen. Einen Workaround führt Apache nicht auf.
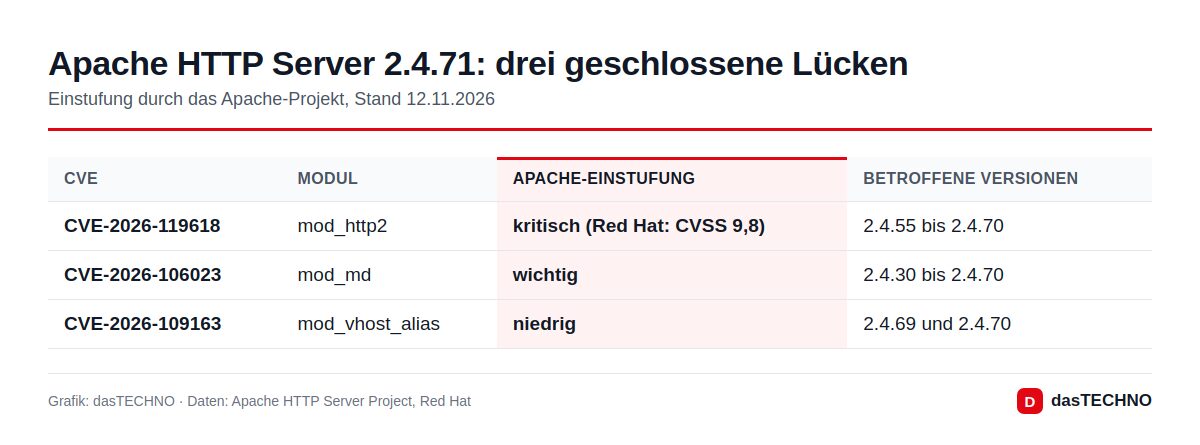
Die beiden anderen Fehler wiegen deutlich leichter: CVE-2026-106023 („important“) ist eine NULL-Pointer-Dereferenzierung in mod_md, über die sich Kindprozesse zum Absturz bringen lassen. CVE-2026-109163 („low“) betrifft mod_vhost_alias und erlaubt das Überschreiben eines einzelnen Bytes auf dem Stack.
Wer die Lücke gemeldet hat
Die Danksagung auf der Apache-Seite nennt zwei unabhängige Meldungen: am 26. Oktober über den „OSS Scanner“ von Anthropic, am 3. November durch Anthony Weems und Simon Scannell von Google Cloud Vulnerability Research. Behoben wurde der Fehler am 11. November, am selben Tag erschien 2.4.71.
Bin ich betroffen? Kurz-Check für Admins
- Version prüfen:
apachectl -voderhttpd -vzeigt die installierte Version,httpd -Mbzw.apachectl -Mlistet, obhttp2_modulegeladen ist. - HTTP/2 aktiv? Suchen Sie in der Konfiguration nach der Direktive
Protocols. Steht dorth2oderh2c, ist HTTP/2 eingeschaltet. Laut Red Hat sind Server, die nur HTTP/1.1 sprechen, nicht angreifbar. - Distributionspakete richtig lesen: Linux-Distributionen spielen Korrekturen oft in ältere Versionsnummern zurück. Ob Ihr Paket sicher ist, verrät deshalb der Sicherheitshinweis Ihrer Distribution, nicht allein die Nummer.
- Hosting-Kunden: Bei Shared Hosting oder Managed Servern ist der Anbieter zuständig. Fragen Sie im Zweifel nach, ob das Update eingespielt ist.
Stand der Updates bei den Distributionen
| Plattform | Stand am 12.11.2026 |
|---|---|
| Apache (Quellcode) | behoben in 2.4.71 |
| RHEL 9 / RHEL 10 | Pakete verfügbar (RHSA-2026:98981 / RHSA-2026:98978), Red Hat stuft dort als „Important“ ein |
| RHEL 8 und älter | nicht betroffen (laut Red Hat) |
| Debian 12 „Bookworm“ / 13 „Trixie“ | noch als verwundbar geführt, kein Update |
| Debian Unstable („Sid“) | behoben (apache2 2.4.71-1) |
| Amazon Linux | Update laut The Hacker News in Arbeit |
Die mildere Bewertung bei RHEL 9 und 10 begründet Red Hat damit, dass die eigenen Pakete für jeden HTTP/2-Stream einen separaten Speicher-Allocator verwenden, was einen Angriff erschwert.
Was tun, wenn das Update noch fehlt?
Wer nicht sofort aktualisieren kann, sollte HTTP/2 vorübergehend abschalten. Diesen Schritt empfiehlt das Sicherheitsunternehmen Wiz laut The Hacker News: h2 und h2c aus der Protocols-Direktive entfernen, sodass nur http/1.1 übrig bleibt, und den Server neu laden. Die Seite wird dann etwas langsamer ausgeliefert, bleibt aber erreichbar. Laut Wiz gab es bis zum 12. November keinen öffentlichen Exploit und keine bekannten Angriffe – erfahrungsgemäß werten Angreifer veröffentlichte Patches aber schnell aus.
Ähnlich lief es zuletzt bei den NGINX-Lücken im Oktober und der Brotli-Schwachstelle in Node.js und Python: Wer Webserver und Bibliotheken zügig aktualisiert, hält das Zeitfenster für Angriffe klein.
Häufige Fragen
Sind Website-Besucher gefährdet?
Nicht direkt. Die Lücke steckt in der Server-Software. Handeln müssen Betreiber, Admins und Hoster.
Reicht es, HTTP/2 abzuschalten?
Gegen CVE-2026-119618 ja, denn die Lücke betrifft nur HTTP/2. Die beiden anderen in 2.4.71 behobenen Fehler schließt erst das Update.
Hat das BSI gewarnt?
Bis zum 12. November lag uns keine Warnung des BSI oder der US-Behörde CISA zu dieser Lücke vor. Die Einstufung „kritisch“ stammt vom Apache-Projekt und von Red Hat.