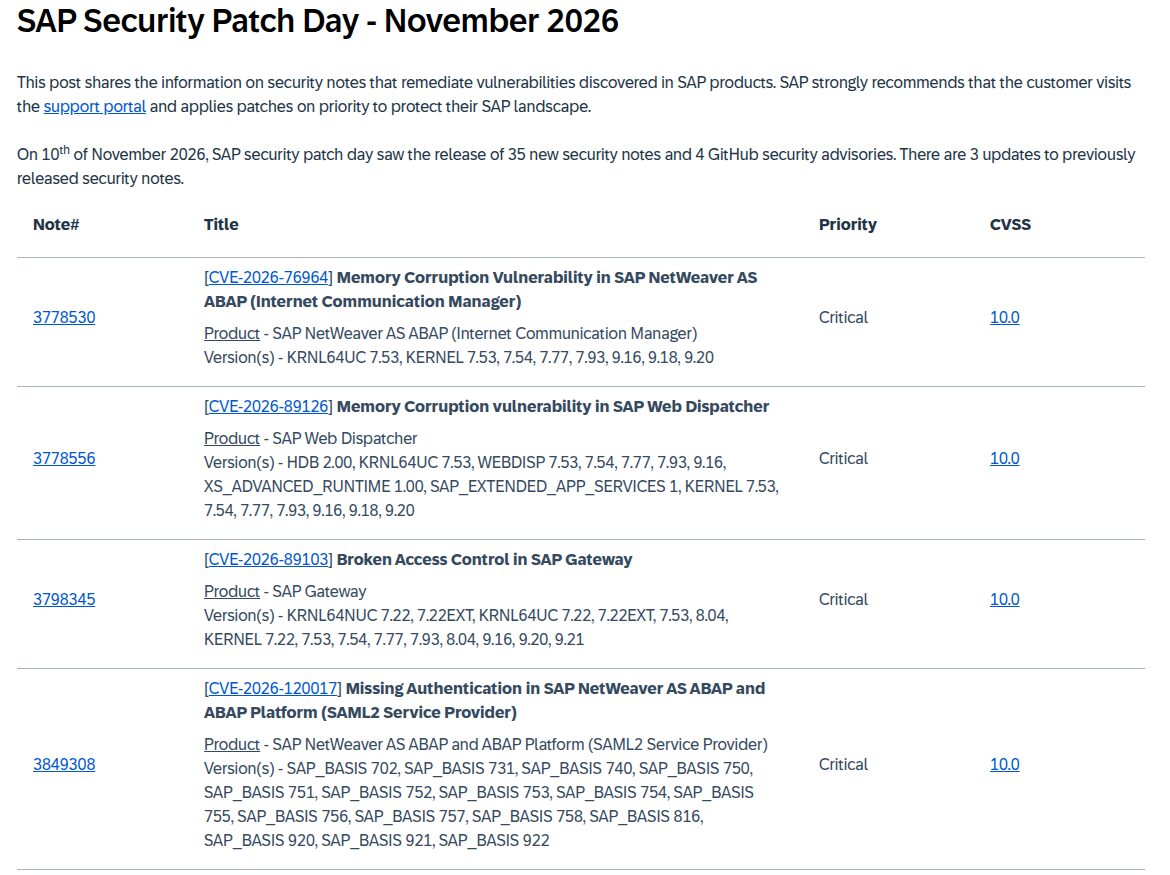
Der SAP-Patchday im November 2026 fällt ungewöhnlich heftig aus: Gleich vier Schwachstellen mit der Höchstwertung CVSS 10.0 hat der Walldorfer Softwarekonzern am 10. November geschlossen. Betroffen sind zentrale Bausteine fast jeder SAP-Landschaft, nämlich der Internet Communication Manager (ICM) von NetWeaver AS ABAP, der SAP Web Dispatcher, das SAP Gateway und der SAML2 Service Provider. Nach Angaben von The Hacker News lassen sich alle vier ohne Anmeldung und ohne Zutun eines Nutzers ausnutzen.
Was SAP diesen Monat veröffentlicht hat
Auf der offiziellen Patchday-Seite listet SAP 35 neue Security Notes und 4 GitHub-Sicherheitshinweise auf, dazu kommen 3 Aktualisierungen älterer Notes. Neun Einträge tragen die Priorität „Critical“, vier davon mit glatter 10.0. Der Hersteller empfiehlt seinen Kunden, die Korrekturen vorrangig einzuspielen. Die Notes selbst sind nur mit einem „SAP for Me“-Konto einsehbar.
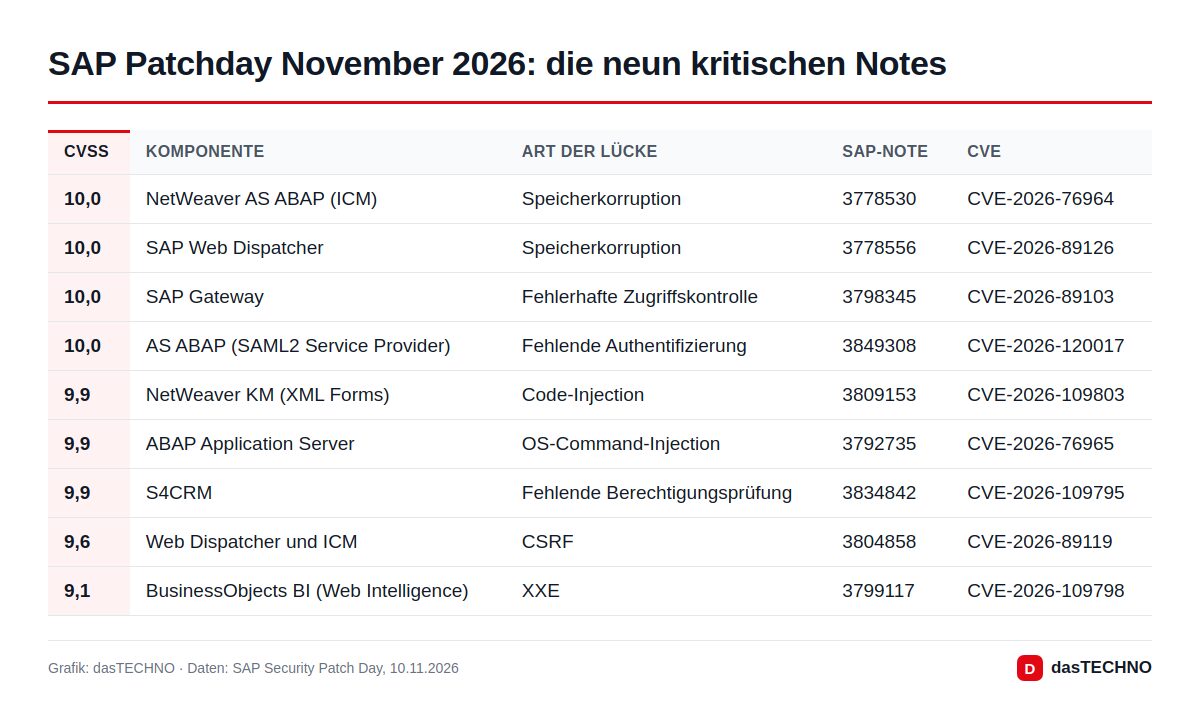
Die vier Höchstwertungen im Überblick
| Komponente | CVE | SAP-Note | Problem | Workaround |
|---|---|---|---|---|
| NetWeaver AS ABAP (ICM) | CVE-2026-76964 | 3778530 | Speicherkorruption, Codeausführung möglich | WebSocket abschalten |
| SAP Web Dispatcher | CVE-2026-89126 | 3778556 | Speicherkorruption, gleiche Ursache wie ICM | WebSocket abschalten |
| SAP Gateway | CVE-2026-89103 | 3798345 | Fehlerhafte Zugriffskontrolle | keiner laut Note |
| SAML2 Service Provider | CVE-2026-120017 | 3849308 | Fehlende Authentifizierung | keiner |
ICM und Web Dispatcher: Beide Lücken gehen auf denselben Fehler zurück. Präparierter Netzwerkverkehr kann Speicher beschädigen, im schlimmsten Fall bis zur Ausführung von Schadcode. Betroffen sind Kernel-Stände von 7.53 bis 9.20. Beim Web Dispatcher zählen sowohl eigenständige als auch eingebettete Installationen dazu, einschließlich HANA XS Classic und XS Advanced. NetWeaver AS Java und der SAP Content Server sind nicht betroffen.
SAP Gateway: Hier liegt das Problem in der Standard-Zugriffsliste. Sie räumt so weitreichende Rechte ein, dass ein Angreifer von außen wie ein eigener Applikationsserver des Systems behandelt werden kann.
SAML2: Bei bestimmten Single-Sign-on-Konfigurationen prüft das System die Signatur eingehender SAML-Assertions nicht. Ein Angreifer kann sich dadurch als beliebiger Benutzer anmelden, auch als Administrator. Betroffen sind die SAP_BASIS-Releases von 702 bis 922.
Details zur Ausnutzung veröffentlichen wir bewusst nicht. Ob die Lücken bereits angegriffen werden, geht aus den Quellen nicht hervor.
Was Admins jetzt tun sollten
Der Sicherheitsdienstleister RedRays, den The Hacker News zitiert, rät zu einem Vorgehen in einem Rutsch:
- Kernel und alle Web Dispatcher gemeinsam aktualisieren. Allein bei Kernel und Web Dispatcher kommen diesen Monat 17 Korrekturen zusammen. Wichtig ist eine vollständige Bestandsaufnahme: Ein einziger vergessener Web Dispatcher lässt die Lücke offen.
- ICM vorübergehend abschirmen: Ein gepatchter vorgeschalteter Web Dispatcher (Stände laut FAQ-Note 3778788) schützt den ICM nur dann, wenn dessen Ports nicht direkt erreichbar sind. Wer WebSocket abschaltet, blockiert den Fehler ebenfalls, verliert aber ABAP Push Channels und einige Fiori-Funktionen.
- Gateway härten: Nach dem Patch den neuen Parameter
gw/acl_mode_proxysetzen (für Kernel bis 7.77 nachgerüstet, ab 7.93 vorhanden), prüfen, obgw/acl_modeauf 1 steht, undsecinfosowiereginfomit expliziten Regeln pflegen. Den Gateway-Port (33xx) sollten weder Nutzernetze noch das Internet erreichen. - SAML2 sofort patchen: Da es keinen Workaround gibt, helfen nur die Korrekturanleitung oder das genannte Support Package. Zusätzlich lohnt ein Blick auf die vertrauenswürdigen Identity Provider in Transaktion SAML2 und auf Audit-Logs mit privilegierten SAML-Anmeldungen aus ungewohnten Quellen.
Warum das für deutsche Unternehmen besonders relevant ist
SAP-Systeme bilden in vielen DAX-Konzernen, Mittelständlern und Behörden das Rückgrat von Finanzbuchhaltung, Personalwesen und Logistik. Gerade Web Dispatcher und SAML-Anmeldung stehen häufig am Rand des Netzes, weil Fiori-Apps oder Lieferantenportale von außen erreichbar sein sollen. Eine Lücke, die ohne Zugangsdaten funktioniert, trifft deshalb genau die exponierte Stelle.
Hinzu kommt der Zeitdruck: Patches für SAP-Kernel und Web Dispatcher lassen sich selten nebenbei einspielen, meist braucht es Wartungsfenster und Tests. Wer bisher nur quartalsweise patcht, sollte für diesen Monat eine Ausnahme einplanen. Wie dicht die Sicherheitsupdates derzeit getaktet sind, zeigt auch der Microsoft-Patchday im Oktober mit Rekordzahlen.
Nicht verwechseln: die SAML-Lücke vom Juni
Bereits im Juni hatte SAP eine SAML-Schwachstelle geschlossen, CVE-2026-44748. Mit der aktuellen SAML2-Lücke hat sie nichts zu tun. Der wichtigste Unterschied: Für die Juni-Lücke brauchte ein Angreifer noch ein normales Benutzerkonto, die neue funktioniert ohne. Wer im Sommer gepatcht hat, ist daher nicht automatisch geschützt.
Häufige Fragen
Welche SAP-Systeme sind betroffen?
Vor allem NetWeaver AS ABAP mit ICM, alle Web-Dispatcher-Installationen inklusive HANA XS sowie Systeme mit SAP Gateway und SAML2-Anmeldung. Die genauen Versionen stehen auf der SAP-Patchday-Seite.
Ist SAP NetWeaver AS Java betroffen?
Von der ICM-Lücke CVE-2026-76964 nicht. Andere Notes des Patchdays sollten Sie trotzdem prüfen.
Gibt es einen Workaround?
Für ICM und Web Dispatcher lässt sich WebSocket abschalten, das legt aber Funktionen lahm. Für die SAML2-Lücke gibt es keinen Workaround, für das Gateway nennt die Note keinen.
Wird die Lücke bereits ausgenutzt?
Die Quellen machen dazu keine Angaben. Wegen der Höchstwertung und der fehlenden Login-Hürde empfiehlt SAP trotzdem, priorisiert zu patchen.