Apple hat am Montag, 9. November 2026, eine ganze Reihe von Sicherheitsupdates verteilt. Im Mittelpunkt steht Version 27.2.1 für iPhone, iPad und Mac (macOS Golden Gate). Neue Funktionen bringen die Versionen nicht, dafür beheben sie Fehler in iMessage-Gruppenchats, im Bluetooth-Stack und beim Koppeln von AirPlay-Geräten. Laut Apples Sicherheitsbulletin sind auf iPhone und iPad neun, auf dem Mac acht CVE-Einträge betroffen.
Welche Lücken schließt iOS 27.2.1?
Apple führt die Korrekturen wie üblich nach Komponenten auf. Für Nutzerinnen und Nutzer lassen sie sich in vier Gruppen einteilen:
| Bereich | Möglicher Missbrauch laut Apple | CVE |
|---|---|---|
| Messages (iMessage) | Fremde könnten einem Gruppenchat beitreten und dessen Nachrichten empfangen | CVE-2026-113961 |
| Messages (iMessage) | Neu hinzugefügte Mitglieder könnten ältere Nachrichten der Gruppe sehen | CVE-2026-113960 |
| Bluetooth | Angreifer in Funkreichweite könnten Prozessspeicher beschädigen | CVE-2026-113970 |
| CoreUtils | Ein präpariertes Bluetooth-Gerät könnte sich ohne Zutun des Nutzers koppeln | CVE-2026-113965, CVE-2026-113964 |
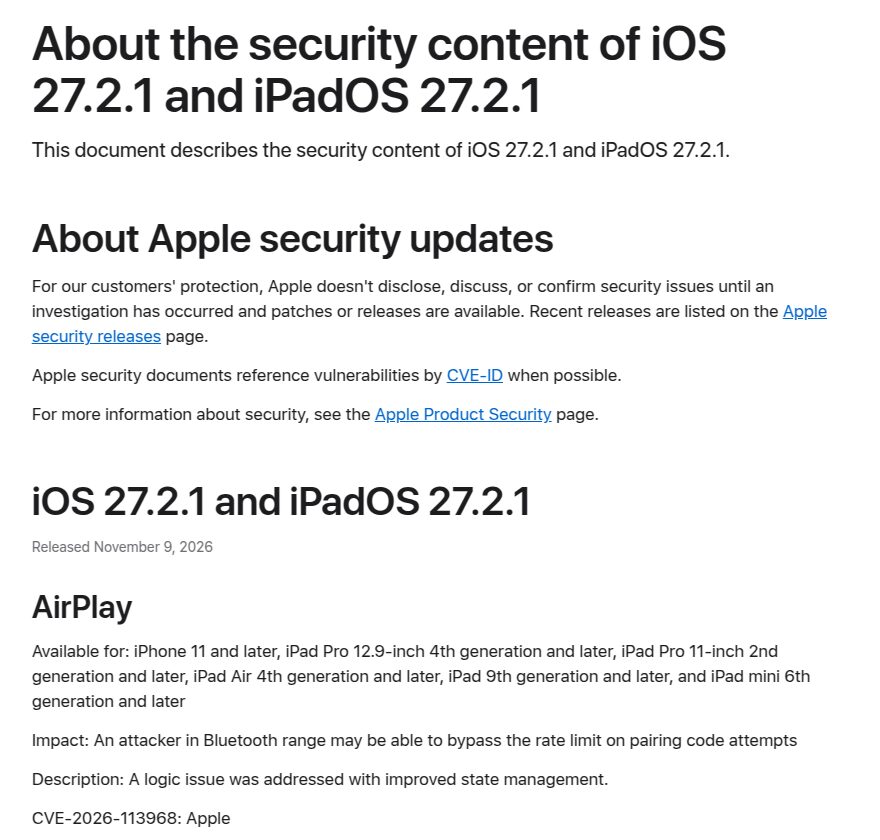
| AirPlay / rapportd | Die Begrenzung der Versuche beim Pairing-Code ließ sich umgehen | CVE-2026-113968, CVE-2026-113969 |
| App Intents | Eine App könnte an sensible Nutzerdaten gelangen | CVE-2026-113963 |
| brotli | Manipulierte Daten könnten den Speicher beschädigen | CVE-2026-111497 |
Besonders heikel wirken die beiden iMessage-Fehler, weil sie die Vertraulichkeit von Gruppenchats betreffen. Bei den Bluetooth- und AirPlay-Problemen muss sich ein Angreifer in der Nähe aufhalten oder im selben Netzwerk sein. Vier der neun Lücken hat Apple nach eigenen Angaben selbst entdeckt. Weitere technische Einzelheiten veröffentlicht Apple nicht, und auch wir verzichten darauf.
Die Brotli-Schwachstelle CVE-2026-111497 ist kein Unbekannter: Sie steckt in Googles Kompressionsbibliothek und wurde Ende Oktober bereits für Node.js, Python und andere Umgebungen behoben – unser Bericht zur Brotli-Lücke erklärt die Hintergründe. Mit 27.2.1 zieht Apple nun nach.
Was ist mit dem Mac?
Das Bulletin zu macOS Golden Gate 27.2.1 listet acht Einträge. Es sind dieselben Korrekturen wie bei iOS, lediglich der App-Intents-Fehler fehlt. Laut ComputerBase und t3n ergänzt das Mac-Update außerdem den Schutz vor kompromittierten Zwischenzertifikaten des indischen Anbieters eMudhra: Apple hatte die betroffenen TLS-Zertifikate bereits im Oktober gesperrt, einige Kommandozeilenwerkzeuge akzeptierten sie aber offenbar weiterhin. In Apples Bulletin zu 27.2.1 taucht dieser Punkt nicht auf.
Welche Geräte bekommen das Update?
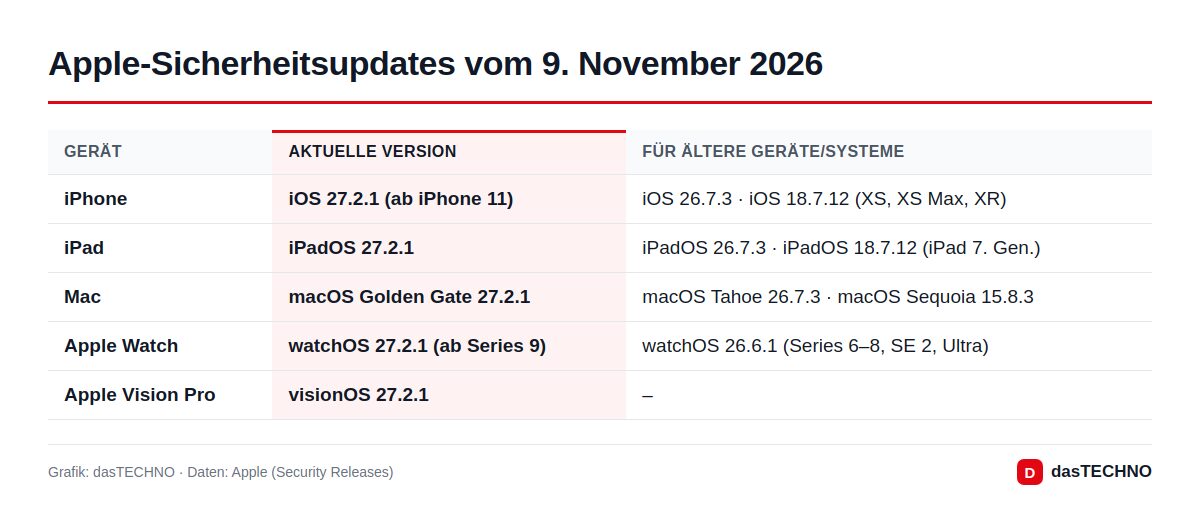
iOS 27.2.1 läuft auf allen iPhones ab dem iPhone 11. Bei den Tablets sind iPad Pro 12,9 Zoll ab der 4. Generation, iPad Pro 11 Zoll ab der 2. Generation, iPad Air ab der 4., das iPad ab der 9. und das iPad mini ab der 6. Generation dabei. Am selben Tag erschienen laut Apples Übersicht der Sicherheitsupdates Updates für die Apple Watch (watchOS 27.2.1 ab Series 9, watchOS 26.6.1 für ältere Modelle) sowie visionOS 27.2.1 für die Vision Pro.
Wer noch nicht auf die 27er-Generation umgestiegen ist oder ein älteres Gerät nutzt, wird ebenfalls versorgt: Es gibt iOS und iPadOS 26.7.3, iOS 18.7.12 für iPhone XS, XS Max und XR, für Macs mit Tahoe die Version 26.7.3 und für Sequoia die Version 15.8.3. Wie lange Apple, Samsung und Google ihre Geräte generell mit Updates versorgen, zeigt unser Vergleich der Update-Zeiträume.
Wie dringend ist das Update?
Apple spricht im Bulletin weder von aktiven Angriffen noch von ausgenutzten Lücken, und auch ComputerBase berichtet, dass Apple keine Hinweise auf Missbrauch vor der Veröffentlichung hat. Ein Grund zum Abwarten ist das nicht: Mit dem Bulletin sind die Schwachstellen öffentlich beschrieben, und Angreifer vergleichen gepatchte und ungepatchte Versionen erfahrungsgemäß schnell. Gerade für iMessage-Gruppen und Bluetooth, das bei vielen dauerhaft eingeschaltet ist, lohnt sich die Installation ohne langes Zögern.
So installieren Sie das Update: Auf iPhone und iPad unter Einstellungen → Allgemein → Softwareupdate, auf dem Mac unter Systemeinstellungen → Allgemein → Softwareupdate. Die Menünamen können je nach Version leicht abweichen.
Häufige Fragen
Bringt iOS 27.2.1 neue Funktionen?
Nein. Es handelt sich um ein reines Sicherheitsupdate. Neue Funktionen kamen zuletzt mit iOS 27.2 Ende Oktober.
Werden die Lücken bereits ausgenutzt?
Apple nennt keine Angriffe. Weil die Fehler nun öffentlich bekannt sind, empfiehlt sich dennoch eine zügige Installation.
Mein iPhone ist älter als das iPhone 11 – bin ich geschützt?
Für iPhone XS, XS Max und XR hat Apple iOS 18.7.12 veröffentlicht. Ob diese Version alle hier genannten Lücken abdeckt, geht aus der Übersicht nicht hervor; installieren sollten Sie sie trotzdem.