Martedì 10 novembre 2026, in serata per l'Italia, Microsoft ha rilasciato il Patch Tuesday di novembre. Per il secondo mese consecutivo le vulnerabilità corrette superano quota mille. La priorità assoluta è una falla di Outlook (CVE-2026-124194), che secondo Microsoft è già usata dagli aggressori. Chi usa Outlook in ufficio o a casa farebbe bene ad aggiornare Office e Windows senza aspettare.
Quante falle sono state chiuse?
Il numero cambia a seconda di chi conta. Il sito tedesco heise, analizzando il Security Update Guide di Microsoft, arriva a circa 1.100 voci. The Hacker News ne indica 1.259, ma include 165 identificativi CVE assegnati da soggetti esterni, per esempio progetti open source il cui codice finisce nei prodotti Microsoft. In entrambi i casi la soglia dei mille è superata.
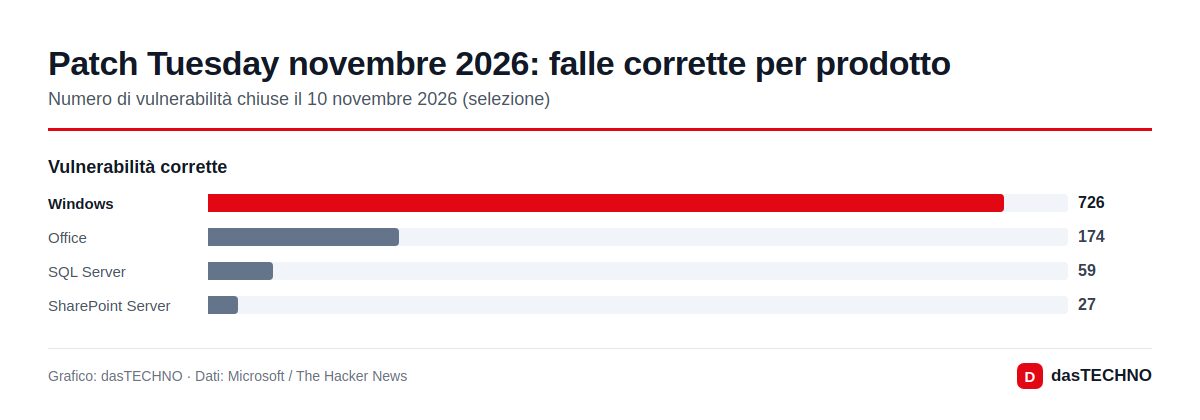
Windows fa la parte del leone con 726 correzioni, seguito da Office con 174. Ci sono poi 59 interventi su SQL Server e 27 su SharePoint Server. Oltre 500 falle sono di tipo elevazione dei privilegi: errori che permettono a chi ha già un accesso limitato di ottenere permessi più alti. Secondo Satnam Narang di Tenable, nel 2026 Microsoft ha già corretto più di 5.100 CVE.
| Prodotto | Falle corrette |
|---|---|
| Windows | 726 |
| Office | 174 |
| SQL Server | 59 |
| SharePoint Server | 27 |
Come funziona la falla di Outlook
Microsoft classifica CVE-2026-124194 come di gravità "moderata" (CVSS 6,5), ma nel proprio catalogo la segnala come "Exploitation Detected", cioè sfruttata.
In parole semplici: la vittima riceve un file di messaggio manipolato e lo apre. A quel punto Outlook si collega a un server controllato dall'aggressore senza mostrare l'avviso che normalmente compare per i contenuti esterni. In questo passaggio può essere inviato l'hash NTLMv2, una forma cifrata delle credenziali di Windows che gli aggressori provano poi a riutilizzare per accedere ad altri servizi.
Tre aspetti aiutano a valutare il rischio:
- chi attacca non ha bisogno di un account nella rete presa di mira;
- la vittima deve aprire attivamente il file; secondo heise la sola anteprima non basta;
- Microsoft non ha detto chi sfrutta la falla né contro quali bersagli.
Stando a The Hacker News, la vulnerabilità è stata scoperta dal ricercatore Nono e da Benoît Sevens di Anthropic, che ha usato il modello di IA Claude. L'agenzia statunitense CISA l'ha inserita nel catalogo delle vulnerabilità sfruttate: le agenzie federali USA devono applicare la patch entro il 24 novembre.
Le altre falle da non sottovalutare
La vulnerabilità più pericolosa sulla carta non risulta ancora sfruttata. CVE-2026-116928 in Windows Search raggiunge un punteggio CVSS di 9,8: secondo Microsoft basta inviare un'e-mail con un allegato manipolato a una casella su Exchange Server, perché l'indicizzatore della ricerca elabora il file in automatico. Il destinatario non deve nemmeno aprirlo.
Con 9,8 Microsoft valuta anche una falla nel protocollo LDAP (CVE-2026-119958). Tra le correzioni ci sono inoltre problemi in Schannel (CVE-2026-119952) e nella Virtual Filtering Platform (CVE-2026-95962), mentre per Excel (CVE-2026-118701) la vittima deve aprire una cartella di lavoro manipolata.
Cosa fare adesso
- Aggiornare Windows: Impostazioni → Windows Update → Verifica disponibilità aggiornamenti, poi riavviare.
- Controllare Office: Microsoft 365 Apps di norma si aggiorna da solo; in alternativa File → Account → Opzioni di aggiornamento → Aggiorna ora.
- Non aprire file inattesi: finché tutti i dispositivi non sono aggiornati, meglio evitare file .msg o documenti Office inviati da mittenti sconosciuti.
- Per gli amministratori: dare la precedenza a Outlook ed Exchange Server e valutare di limitare il traffico SMB/NTLM in uscita dalla rete aziendale.
Il mese scorso il conteggio aveva già superato quota mille: secondo quanto riferito, Microsoft analizza il proprio codice anche con strumenti di intelligenza artificiale e trova così più errori. Restano aperti anche altri fronti, come le falle di SharePoint e MikroTik già sfruttate e lo zero-day di Chrome 157.
Domande frequenti
La falla di Outlook viene sfruttata anche in Italia?
Microsoft non indica Paesi né bersagli; sa solo che gli attacchi sono in corso. Conviene quindi installare gli aggiornamenti senza attendere altri dettagli.
Perché una falla "moderata" è più urgente di una critica?
La classificazione misura il danno possibile, non la situazione attuale. Una vulnerabilità già sfruttata è un rischio concreto, mentre per quelle critiche non sono noti attacchi.
Sono 1.100 o 1.259 vulnerabilità?
Circolano entrambe le cifre. Quella più alta comprende 165 CVE assegnati da terzi. Per chi usa il PC non cambia nulla: basta installare gli aggiornamenti.
Un utente privato deve fare qualcosa?
Poco: avviare Windows Update, riavviare e verificare che Office sia aggiornato. Con le impostazioni predefinite Windows installa comunque le patch da solo entro pochi giorni.