Op dinsdagavond 10 november 2026 (Nederlandse en Belgische tijd) heeft Microsoft de Patch Tuesday van november gepubliceerd. Voor de tweede maand op rij gaat het om meer dan duizend kwetsbaarheden. Het meest urgent is een lek in Outlook (CVE-2026-124194), dat volgens Microsoft al door aanvallers wordt gebruikt. Gebruikt u Outlook op het werk of thuis, installeer dan nu de updates voor Office en Windows.
Hoeveel lekken zijn er gedicht?
Eén vast getal is er niet. Het Duitse heise telt na analyse van Microsofts Security Update Guide ongeveer 1.100 lekken. The Hacker News komt uit op 1.259, maar rekent daarbij 165 CVE-nummers mee die niet door Microsoft zelf zijn uitgegeven. Denk aan opensourceprojecten waarvan de code in Microsoft-producten zit. Hoe u ook telt: de grens van duizend is opnieuw gepasseerd.
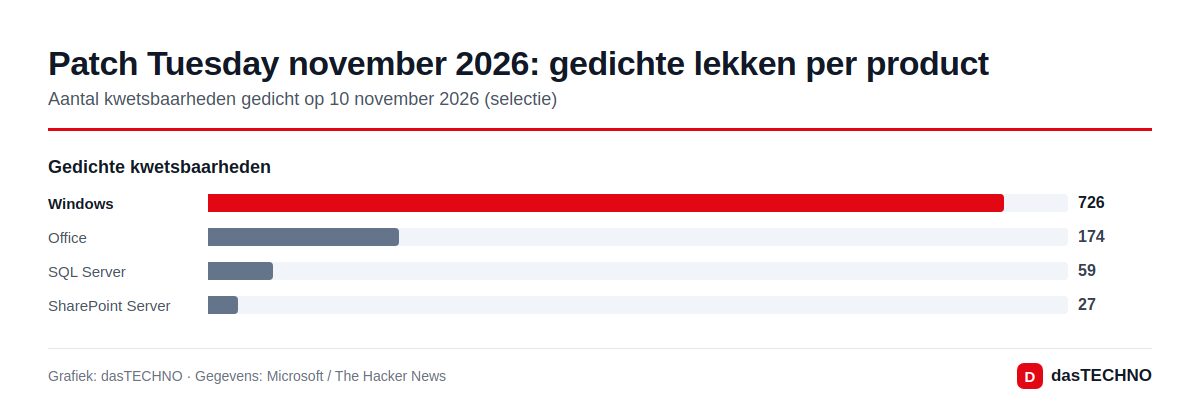
Windows is goed voor 726 correcties, Office voor 174. Verder zijn er 59 fixes voor SQL Server en 27 voor SharePoint Server. Ruim 500 lekken vallen in de categorie verhoging van bevoegdheden: fouten waarmee iemand met beperkte toegang meer rechten kan krijgen. Satnam Narang van Tenable telt voor 2026 inmiddels meer dan 5.100 gedichte CVE's.
| Product | Gedichte lekken |
|---|---|
| Windows | 726 |
| Office | 174 |
| SQL Server | 59 |
| SharePoint Server | 27 |
Hoe werkt het Outlook-lek?
Microsoft geeft CVE-2026-124194 slechts de ernst "gemiddeld" (CVSS 6,5), maar markeert het lek in de Security Update Guide als "Exploitation Detected": er zijn aanvallen waargenomen.
Kort gezegd: het slachtoffer krijgt een gemanipuleerd berichtbestand en opent dat. Outlook maakt daarna verbinding met een server van de aanvaller, zonder de gebruikelijke waarschuwing voor externe inhoud te tonen. Daarbij kan de NTLMv2-hash worden verstuurd, een versleutelde vorm van de Windows-inloggegevens. Aanvallers proberen zo'n hash te gebruiken om zich bij andere diensten als het slachtoffer aan te melden.
Voor de inschatting van het risico zijn drie punten belangrijk:
- de aanvaller heeft geen account in het doelnetwerk nodig;
- het slachtoffer moet het bestand zelf openen; alleen het voorbeeldvenster is volgens heise niet genoeg;
- wie het lek misbruikt en tegen wie, heeft Microsoft niet bekendgemaakt.
Volgens The Hacker News werd het lek ontdekt door onderzoeker Nono en Benoît Sevens van Anthropic, die daarbij het AI-model Claude inzette. Het Amerikaanse CISA heeft het lek toegevoegd aan zijn lijst van actief misbruikte kwetsbaarheden; Amerikaanse federale diensten moeten uiterlijk 24 november patchen.
Welke lekken zijn nog meer belangrijk?
Gevaarlijker op papier is een lek dat (nog) niet wordt aangevallen: CVE-2026-116928 in Windows Search scoort 9,8 op de CVSS-schaal. Volgens Microsoft volstaat het om een e-mail met een gemanipuleerde bijlage naar een mailbox op een Exchange-server te sturen. De zoekindexering verwerkt die bijlage automatisch, de ontvanger hoeft de mail niet eens te openen.
Ook een lek in het directoryprotocol LDAP (CVE-2026-119958) krijgt 9,8. Daarnaast zijn er correcties voor Schannel (CVE-2026-119952) en de Virtual Filtering Platform (CVE-2026-95962). Bij Excel (CVE-2026-118701) moet het slachtoffer een gemanipuleerde werkmap openen.
Wat moet u nu doen?
- Windows bijwerken: Instellingen → Windows Update → Controleren op updates en daarna opnieuw opstarten.
- Office controleren: Microsoft 365 Apps werkt zichzelf meestal bij. Anders via Bestand → Account → Bijwerkopties → Nu bijwerken.
- Geen onverwachte bestanden openen: zolang niet al uw apparaten bijgewerkt zijn, opent u beter geen .msg-bestanden of Office-documenten van onbekende afzenders.
- Voor beheerders: zet Outlook en Exchange Server vooraan in de uitrol, en vergeet SharePoint Server niet (27 fixes). Overweeg uitgaand SMB/NTLM-verkeer vanuit het bedrijfsnetwerk te beperken.
Ook vorige maand lag het aantal al boven de duizend; Microsoft laat zijn code naar verluidt steeds vaker met AI-hulpmiddelen doorzoeken en vindt zo meer fouten. Andere actuele dreigingen zijn de actief misbruikte lekken in SharePoint en MikroTik en de zero-day in Chrome 157.
Veelgestelde vragen
Wordt het Outlook-lek ook in Nederland of België misbruikt?
Microsoft noemt geen landen of doelwitten, alleen dat er aanvallen zijn gezien. Wacht daarom niet op meer details, maar installeer de updates.
Waarom is een "gemiddeld" lek urgenter dan een kritiek lek?
De ernstscore beschrijft de mogelijke schade, niet de actuele situatie. Een lek dat al wordt misbruikt, is een concreet risico. Bij de kritieke lekken zijn nog geen aanvallen bekend.
Zijn het er nu 1.100 of 1.259?
Beide getallen circuleren. Het hogere getal van The Hacker News omvat ook 165 CVE-nummers van andere partijen. Voor u als gebruiker maakt dat niets uit.
Moet ik als thuisgebruiker iets doen?
Weinig: Windows Update uitvoeren, opnieuw opstarten en controleren of Office actueel is. Met de standaardinstellingen installeert Windows de updates binnen enkele dagen zelf.