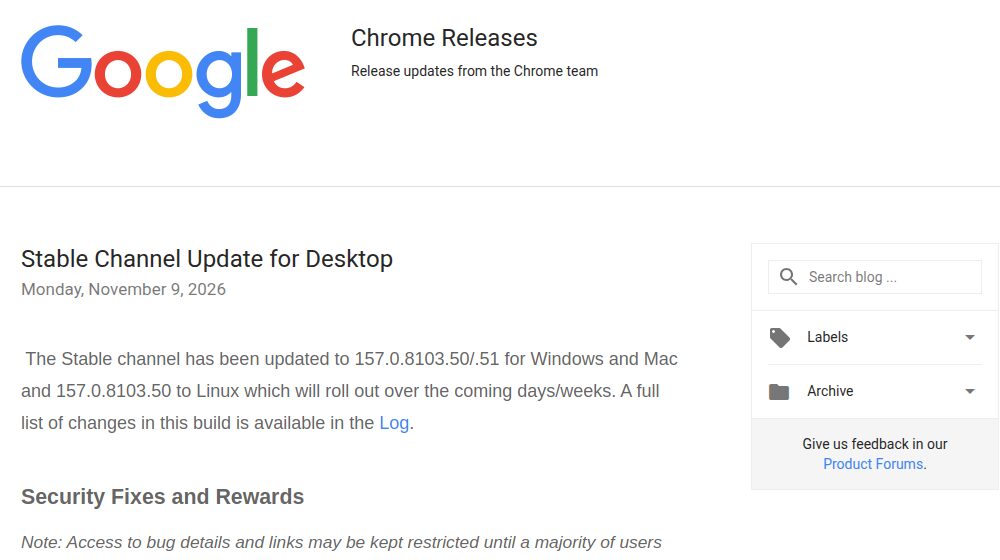
Gebruikt u Google Chrome op uw pc of Mac? Installeer dan vandaag nog de nieuwste update. Google heeft op maandag 9 november versie 157.0.8103.50 uitgebracht (op Windows en Mac ook .51) en daarmee negen beveiligingslekken gedicht. Eén ervan, CVE-2026-125350, wordt al aangevallen: Google meldt dat er een werkende exploit in omloop is. Zo'n lek noemen beveiligers een zero-day, omdat aanvallers er al gebruik van maakten voordat er een oplossing was.
Welke versie moet u hebben?
| Systeem | Veilige versie |
|---|---|
| Windows | 157.0.8103.50 of .51 |
| macOS | 157.0.8103.50 of .51 |
| Linux | 157.0.8103.50 |
Google verspreidt de update stapsgewijs over de komende dagen tot weken. De kans is dus groot dat Chrome hem nog niet uit zichzelf heeft binnengehaald. Hieronder leest u hoe u de update zelf start.
Zo werkt u Chrome direct bij
- Klik rechtsboven op de drie puntjes.
- Ga naar Help > Over Google Chrome, of typ
chrome://settings/helpin de adresbalk. - Chrome downloadt de nieuwe versie. Klik daarna op Opnieuw starten; pas dan is het lek dicht.
- Controleer of er 157.0.8103.50 of hoger staat.
Uw geopende tabbladen komen na de herstart terug. Op een laptop van uw werk regelt de IT-afdeling meestal de updates. Organisaties in Nederland en België die Chrome centraal beheren, kunnen de uitrol bij zo'n actief misbruikt lek beter versnellen dan afwachten.
Wat is er bekend over het misbruikte lek?
CVE-2026-125350 heeft de ernst hoog. Het gaat om een use-after-free-fout in het onderdeel dat XML-gegevens verwerkt: Chrome gebruikt dan een stuk geheugen dat al was vrijgegeven. Zulke fouten kunnen de browser laten crashen en in het ergste geval misbruikt worden om code uit te voeren. Een anonieme onderzoeker meldde het lek op 6 november; drie dagen later lag de reparatie klaar.
Een CVSS-score is niet gepubliceerd. Google zegt niet wie het lek misbruikt, tegen wie of op welke manier. De technische details blijven zoals gebruikelijk afgeschermd tot de meeste gebruikers zijn bijgewerkt. Wij publiceren daarom ook niets over de werking van de aanval.
Welke lekken zijn er nog meer gedicht?
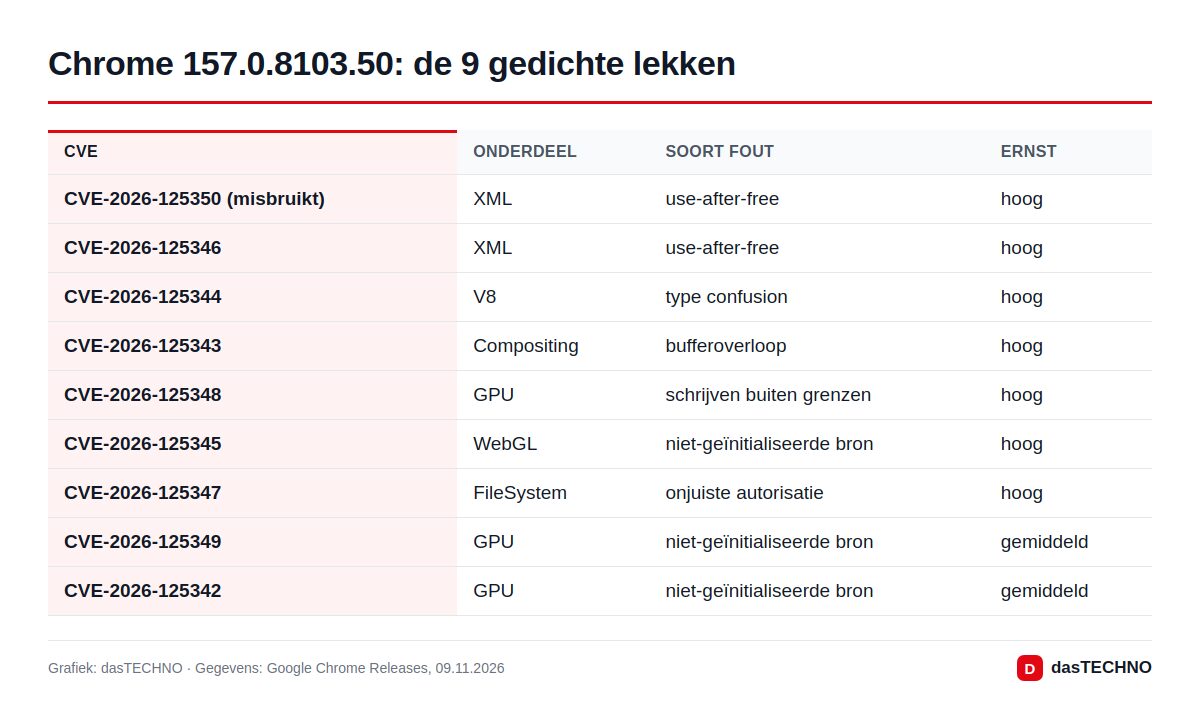
Naast de zero-day bevat de update zes andere lekken met ernst hoog en twee met ernst gemiddeld. Google vond vijf van die zes zelf, in WebGL, het bestandssysteem, de compositing-laag, de GPU-code en de JavaScript-engine V8. Het zesde is een tweede use-after-free in XML (CVE-2026-125346), in oktober gemeld door Arni Hardarson van Neonix Security. De twee lekken met ernst gemiddeld zitten opnieuw in de GPU-code. Voor deze acht lekken meldt Google geen misbruik.
Edge, Brave en andere Chromium-browsers
Microsoft Edge, Brave, Opera en Vivaldi draaien grotendeels op dezelfde Chromium-code. Zij brengen een vergelijkbare reparatie doorgaans via een eigen update uit, vaak enkele dagen na Google. Kijk in de instellingen van uw browser bij "Over" en installeer de nieuwe versie zodra die er is.
Achtste Chrome-zero-day dit jaar
Volgens The Hacker News is dit al de achtste zero-day in Chrome die in 2026 actief werd misbruikt en door Google is gerepareerd. De reeks begon met CVE-2026-2441; de vorige in het rijtje was CVE-2026-87491. Dat komt neer op bijna één per maand. Bij de Chrome 154-update van eind september was er nog geen sprake van aanvallen; nu is het risico er meteen.
Veelgestelde vragen
Hoe weet ik of mijn Chrome veilig is?
Typ chrome://settings/help in de adresbalk. Staat er 157.0.8103.50 of hoger en heeft u Chrome opnieuw gestart, dan is de reparatie actief.
Wie zijn het doelwit van de aanvallen?
Dat heeft Google niet bekendgemaakt. Omdat niet duidelijk is hoe gericht de aanvallen zijn, is bijwerken voor iedereen verstandig.
Geldt dit ook voor Chrome op Android of iPhone?
Het bericht van 9 november gaat over de desktopversie voor Windows, Mac en Linux. De mobiele apps krijgen updates via Google Play en de App Store; laat automatische updates aanstaan.
Moet ik mijn computer herstarten?
Nee, Chrome afsluiten en opnieuw openen is genoeg.