Beheert u een webserver met Apache, dan ligt er een update klaar die u beter niet laat liggen. Het Apache-project heeft Apache HTTP Server 2.4.71 vrijgegeven, met oplossingen voor drie kwetsbaarheden. De belangrijkste is CVE-2026-119618 in de HTTP/2-module mod_http2. Apache stuft die in als «critical», het hoogste niveau; Red Hat komt uit op een CVSS-score van 9,8 op 10. Het gaat om de versies 2.4.55 tot en met 2.4.70, als HTTP/2 is ingeschakeld.
Wat er misgaat in mod_http2
Volgens de beveiligingsmelding van het project benaderen meerdere uitvoeringsdraden in de functie assign_headers() tegelijk hetzelfde geheugen, zonder de nodige synchronisatie. Daardoor kan de heap beschadigd raken en in het ergste geval kan een aanvaller eigen code op de server uitvoeren. Red Hat meldt dat dit via het netwerk kan, zonder inloggegevens en zonder dat een gebruiker iets hoeft te doen. Technische details over het misbruik laten we bewust weg.
Naast de module die met Apache wordt meegeleverd, is ook de losse variant mod_h2 van GitHub kwetsbaar, in de versies 2.0.8 tot en met 2.0.42. Voor die zelfstandige module komt volgens The Hacker News geen oplossing: de repository staat sinds 9 juni in archiefmodus.
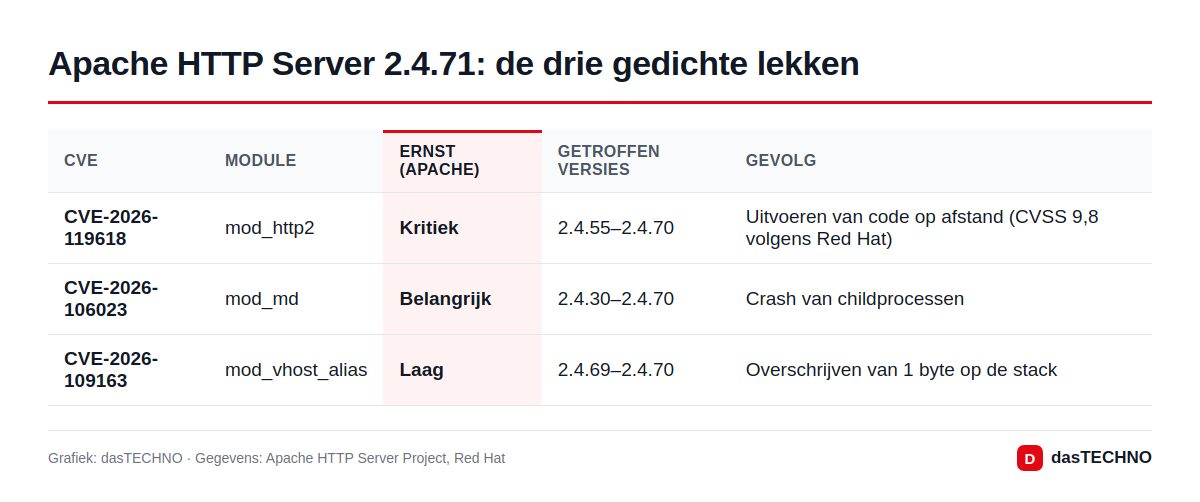
De twee andere fouten zijn minder ernstig. CVE-2026-106023 («important») is een NULL-pointer-dereferentie in mod_md, waardoor childprocessen van de server kunnen crashen. CVE-2026-109163 («low») zit in mod_vhost_alias en maakt het mogelijk één byte op de stack te overschrijven.
Apache bedankt twee melders die los van elkaar het lek vonden: de «OSS Scanner» van Anthropic op 26 oktober en Anthony Weems en Simon Scannell van Google Cloud Vulnerability Research op 3 november. Op 11 november volgden de reparatie en versie 2.4.71.
Checklist voor beheerders en mkb
- Versie bekijken:
apachectl -v(ofhttpd -v) toont de geïnstalleerde versie. - Module geladen?
apachectl -Mlaat de actieve modules zien. Staathttp2_modulein de lijst, dan is HTTP/2-ondersteuning aanwezig. - HTTP/2 actief? Zoek in de configuratie naar de richtlijn
Protocols. Staat daarh2ofh2c, dan is HTTP/2 ingeschakeld. Servers met alleenhttp/1.1zijn volgens Red Hat niet kwetsbaar voor dit lek. - Pakketten van uw distributie: Linux-distributies zetten oplossingen vaak terug in oudere versienummers. Kijk dus naar het beveiligingsbericht van uw distributie, niet alleen naar het nummer.
- Gehoste website? Draait uw site op shared hosting of een beheerde server, dan moet uw hostingprovider updaten. Vraag gerust na of dat al is gebeurd. Met een eigen VPS of dedicated server bent u zelf aan zet.
Stand van zaken bij de distributies
| Platform | Status op 12 november 2026 |
|---|---|
| Apache (broncode) | opgelost in 2.4.71 |
| RHEL 9 / RHEL 10 | updates beschikbaar; Red Hat stuft het lek daar in als «Important» |
| RHEL 8 en ouder | niet getroffen (volgens Red Hat) |
| Debian 12 «Bookworm» / 13 «Trixie» | nog kwetsbaar, geen update |
| Debian unstable («Sid») | opgelost (apache2 2.4.71-1) |
| Amazon Linux | update in voorbereiding, aldus The Hacker News |
Dat Red Hat het risico op RHEL 9 en 10 lager inschat, komt volgens het bedrijf doordat de eigen pakketten voor elke HTTP/2-stream een aparte geheugenallocator gebruiken. Dat maakt een aanval lastiger.
Nog geen update? Zet HTTP/2 tijdelijk uit
Apache noemt zelf geen tijdelijke maatregel. Beveiligingsbedrijf Wiz raadt via The Hacker News aan HTTP/2 uit te schakelen tot de patch er is: haal h2 en h2c uit de Protocols-richtlijn, laat alleen http/1.1 staan en herlaad de server. De site blijft dan bereikbaar, alleen iets minder snel. Over een werkende exploit zijn de bronnen het niet eens: Wiz zag op 12 november geen publieke exploit en geen grootschalige aanvallen, terwijl Red Hat in zijn beoordeling voorzichtiger is.
Recent moesten beheerders ook al snel handelen bij de kritieke PHP-lekken en het lek in de kern van WordPress. Hoe sneller u bijwerkt, hoe kleiner het venster voor aanvallers.
Veelgestelde vragen
Lopen bezoekers van een website gevaar?
Niet direct. Het lek zit in de serversoftware; beheerders, ontwikkelaars en hostingbedrijven moeten in actie komen.
Is HTTP/2 uitzetten genoeg?
Tegen CVE-2026-119618 wel, want het lek treft alleen HTTP/2. De andere twee kwetsbaarheden die 2.4.71 oplost, verdwijnen pas met de update.
Heeft het NCSC een waarschuwing gegeven?
In de adviezenlijst van het Nationaal Cyber Security Centrum stond op 12 november nog geen advies over dit Apache-lek. De beoordeling «kritiek» komt van het Apache-project en Red Hat. Voor Belgische organisaties is het Centrum voor Cybersecurity België (CCB) het aanspreekpunt.
Geldt dit ook voor Belgische hostingklanten?
Ja, het lek is niet aan een land gebonden. Wie in België of Nederland een site laat hosten, vraagt het best bij zijn provider na of Apache al is bijgewerkt of HTTP/2 tijdelijk is uitgeschakeld.