È arrivato un aggiornamento da non rimandare per chiunque gestisca un server web: il progetto Apache ha rilasciato Apache HTTP Server 2.4.71, che sistema tre vulnerabilità. La più seria, CVE-2026-119618, si trova nel modulo HTTP/2 mod_http2 e riceve dal progetto il livello massimo, «critical». Red Hat la valuta 9,8 su 10 nella scala CVSS. Sono coinvolte le versioni dalla 2.4.55 alla 2.4.70 con il protocollo HTTP/2 abilitato.
Che cosa non va in mod_http2
Secondo l'avviso ufficiale, all'interno della funzione assign_headers() più flussi di esecuzione possono accedere contemporaneamente alla stessa risorsa senza la necessaria sincronizzazione. Il risultato è una corruzione della memoria heap che, nel caso peggiore, consente di eseguire codice sul server. Red Hat precisa che l'attacco avviene via rete, senza credenziali e senza alcuna azione da parte di un utente. I dettagli utili a sfruttare la falla li omettiamo di proposito.
Oltre al modulo incluso in Apache è vulnerabile anche mod_h2, la variante distribuita separatamente su GitHub, nelle versioni dalla 2.0.8 alla 2.0.42. Per questa versione autonoma, riferisce The Hacker News, non c'è una correzione: il repository è archiviato e in sola lettura dal 9 giugno.
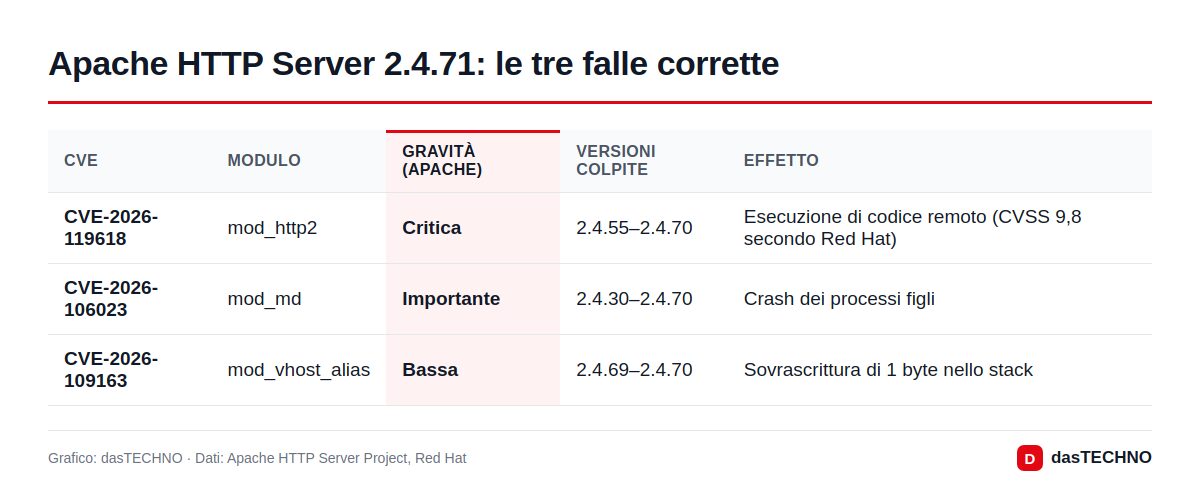
Le altre due falle sono meno pericolose. CVE-2026-106023 («important») è un NULL pointer dereference in mod_md che può far cadere i processi figli del server. CVE-2026-109163 («low») riguarda mod_vhost_alias e permette di sovrascrivere un singolo byte nello stack.
La pagina di Apache ringrazia due segnalazioni indipendenti: quella dell'«OSS Scanner» di Anthropic, arrivata il 26 ottobre, e quella di Anthony Weems e Simon Scannell di Google Cloud Vulnerability Research, del 3 novembre. La correzione e la versione 2.4.71 sono uscite l'11 novembre.
Come capire se il proprio server è esposto
- Versione: il comando
apachectl -v(ohttpd -v) mostra la release installata. - Modulo caricato:
apachectl -Melenca i moduli attivi; se comparehttp2_module, il supporto HTTP/2 è presente. - Protocollo attivo: nella configurazione va cercata la direttiva
Protocols. Se contieneh2oh2c, HTTP/2 è acceso. Con il solohttp/1.1il server non è vulnerabile a questa falla, secondo Red Hat. - Pacchetti delle distribuzioni: Debian, Red Hat e le altre spesso portano le correzioni su numeri di versione più vecchi. Conta quindi il bollettino di sicurezza della propria distribuzione, non solo il numero.
Chi ha un sito su hosting condiviso o su un server gestito (molte PMI italiane, studi professionali e blog WordPress ospitati da provider come Aruba o Register.it rientrano in questo caso) non deve intervenire in prima persona: la responsabilità è del fornitore, al quale conviene chiedere conferma dell'aggiornamento. Chi invece amministra una VPS o un server dedicato deve agire da sé.
A che punto sono le distribuzioni
| Piattaforma | Situazione al 12 novembre 2026 |
|---|---|
| Apache (sorgente) | corretto in 2.4.71 |
| RHEL 9 / RHEL 10 | aggiornamenti disponibili; Red Hat valuta la falla «Important» |
| RHEL 8 e precedenti | non vulnerabili (Red Hat) |
| Debian 12 «Bookworm» / 13 «Trixie» | ancora vulnerabili, nessun pacchetto corretto |
| Debian unstable («Sid») | corretto (apache2 2.4.71-1) |
| Amazon Linux | correzione in arrivo, secondo The Hacker News |
Red Hat spiega la valutazione più bassa sui propri sistemi con il fatto che i suoi pacchetti assegnano un allocatore di memoria distinto a ogni flusso HTTP/2, il che rende l'attacco più difficile.
Se l'aggiornamento non c'è ancora
Apache non indica soluzioni temporanee. La società di sicurezza Wiz, citata da The Hacker News, suggerisce di spegnere HTTP/2 finché non arriva la patch: si tolgono h2 e h2c dalla direttiva Protocols, lasciando solo http/1.1, e si ricarica il server. Il sito resta raggiungibile, con prestazioni un po' inferiori. Sulla presenza di un exploit le fonti non concordano: Wiz non ne ha trovato traccia pubblica al 12 novembre e non risultano attacchi diffusi, mentre l'avviso di Red Hat dà una lettura più prudente.
Non è un caso isolato: nelle ultime settimane sono state corrette in fretta anche le falle critiche di PHP e del core di WordPress. Per chi gestisce un sito, la regola resta la stessa: aggiornare presto riduce il tempo a disposizione degli attaccanti.
Domande frequenti
I visitatori di un sito sono in pericolo?
Non direttamente. La falla è nel software del server: devono intervenire amministratori, sviluppatori e provider di hosting.
Disattivare HTTP/2 basta?
Contro CVE-2026-119618 sì, perché la falla riguarda solo HTTP/2. Le altre due vulnerabilità corrette nella 2.4.71 si chiudono però solo con l'aggiornamento.
Il mio WordPress è coinvolto?
Il CMS in sé no, ma se il sito gira su Apache dalla 2.4.55 alla 2.4.70 con HTTP/2 attivo, il server che lo ospita è vulnerabile. Va verificato con il proprio hosting.
Ci sono avvisi delle autorità italiane?
Al momento della pubblicazione non abbiamo trovato un bollettino specifico dell'Agenzia per la Cybersicurezza Nazionale (ACN) su questa falla. La classificazione «critica» viene dal progetto Apache e da Red Hat.