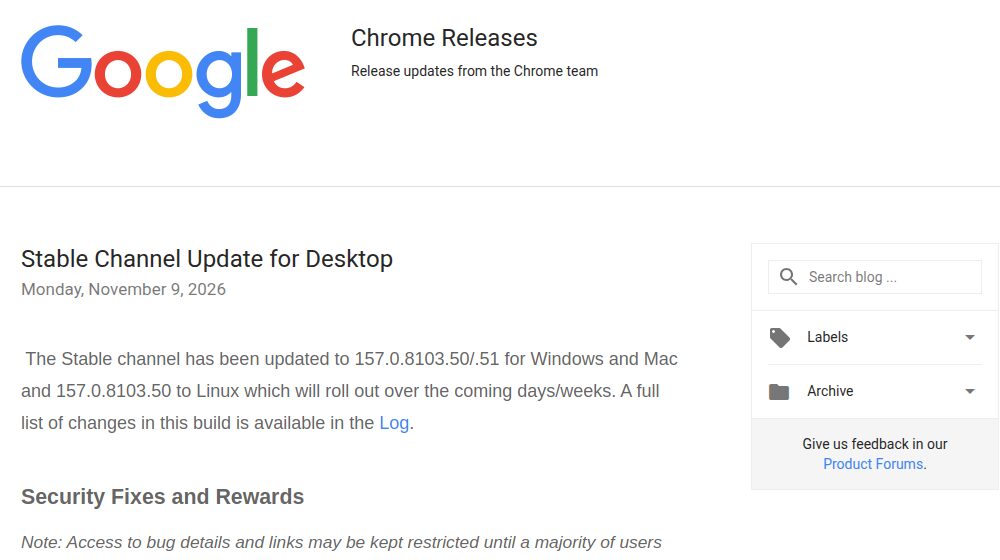
Google, masaüstü Chrome için acil bir güvenlik güncellemesi yayınladı. 9 Kasım 2026 Pazartesi günü dağıtılmaya başlanan 157.0.8103.50 sürümü (Windows ve Mac'te .51 de var) dokuz açığı kapatıyor. Bunlardan CVE-2026-125350 kodlu olan, şimdiden saldırılarda kullanılan bir sıfırıncı gün (zero-day) açığı: Google, resmi duyurusunda bu açık için gerçek ortamda çalışan bir istismar kodu olduğunun farkında olduğunu yazdı. Yani beklemek için bir neden yok; tarayıcıyı bugün güncellemek gerekiyor.
Hangi Chrome sürümü güvenli?
| İşletim sistemi | Yamalı sürüm |
|---|---|
| Windows | 157.0.8103.50 veya .51 |
| macOS | 157.0.8103.50 veya .51 |
| Linux | 157.0.8103.50 |
Google güncellemeyi "önümüzdeki günler ve haftalar" içinde herkese ulaştıracağını söylüyor. Bu yüzden bilgisayarınız yeni sürümü henüz kendiliğinden indirmemiş olabilir. Aşağıdaki adımlarla bunu birkaç saniyede kontrol edebilirsiniz.
Saldırılarda kullanılan açık ne?
CVE-2026-125350, Chrome'un XML verilerini işleyen bölümünde bulunan bir use after free hatası. Basitçe anlatmak gerekirse tarayıcı, işi bittiği için serbest bıraktığı bir bellek alanını yeniden kullanmaya çalışıyor. Bu tür bellek hataları tarayıcının çökmesine, en kötü durumda da zararlı kod çalıştırılmasına yol açabiliyor. Google açığı yüksek önem derecesinde sınıflandırıyor. Açık 6 Kasım'da adını vermeyen bir araştırmacı tarafından bildirildi; yama yalnızca üç gün sonra geldi.
Bilinmeyenler de az değil. Açık için bir CVSS puanı yayımlanmadı. Saldırıları kimin yaptığı, kimleri hedef aldığı ve nasıl yürütüldüğü de açıklanmadı. Google, kullanıcıların çoğu güncelleyene kadar teknik ayrıntıları kapalı tutuyor. Biz de aynı nedenle saldırının işleyişine dair bilgi vermiyoruz.
Diğer sekiz açık
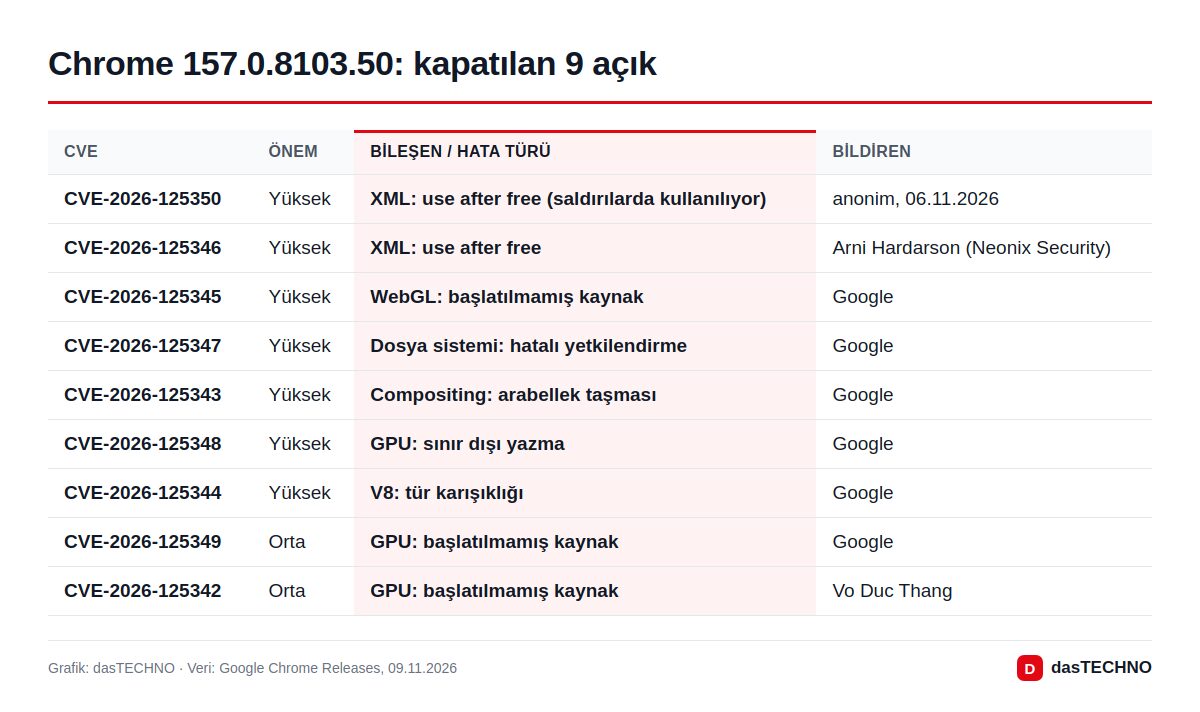
Güncellemede altı yüksek ve iki orta seviyeli açık daha var. Yüksek seviyeli açıklardan beşini Google'ın kendi ekipleri buldu: WebGL, dosya sistemi erişimi, sayfa birleştirme (compositing), GPU ve JavaScript motoru V8 etkileniyor. Altıncısı, yine XML bileşeninde ikinci bir use after free hatası (CVE-2026-125346); bunu Ekim'de Neonix Security'den Arni Hardarson bildirmişti. İki orta seviyeli açık da grafik işlemcisiyle ilgili. Google bu sekiz açık için bilinen bir saldırıdan söz etmiyor.
Chrome nasıl güncellenir?
- Sağ üstteki üç nokta menüsüne tıklayın.
- Yardım > Google Chrome hakkında bölümünü açın ya da adres çubuğuna
chrome://settings/helpyazın. - Chrome güncellemeyi arayıp indirir.
- Yeniden başlat düğmesine basın. Yama ancak tarayıcı yeniden açıldığında devreye girer.
Açık sekmeleriniz yeniden başlatmanın ardından geri gelir. Şirket bilgisayarlarında güncelleme zamanını BT ekibinin politikaları belirler; istismar kodu dolaşımda olduğu için bu kez dağıtımı öne çekmek mantıklı.
Edge, Brave, Opera ve Vivaldi kullananlar ne yapmalı?
Bu tarayıcıların hepsi Chrome'la aynı Chromium altyapısını kullanıyor. Microsoft, Brave, Opera ve Vivaldi, Google'ın düzeltmelerini genellikle birkaç gün içinde kendi güncellemeleriyle sunuyor; şu an için bir tarih açıklanmadı. Önümüzdeki günlerde tarayıcınızın "Hakkında" sayfasına bakıp yeni sürümü yüklemeniz yeterli.
2026'nın sekizinci Chrome sıfırıncı gün açığı
The Hacker News'in sayımına göre CVE-2026-125350, Google'ın bu yıl kapattığı sekizinci aktif istismar edilen Chrome açığı. Serinin ilki CVE-2026-2441, bir öncekiyse CVE-2026-87491 idi; yani ortalama ayda bir. Eylül sonundaki Chrome 154 güncellemesi 32 açığı kapatmış ama bilinen bir saldırı yoktu. Bu kez risk somut. Hesaplarınızı da korumak istiyorsanız iki adımlı doğrulamayı açmak iyi bir ek önlem.
Sık sorulan sorular
Chrome'un güncel olup olmadığını nasıl anlarım?
Adres çubuğuna chrome://settings/help yazın. 157.0.8103.50 ya da daha yüksek bir sürüm görüyor ve tarayıcıyı yeniden başlattıysanız korunuyorsunuz.
Android ve iPhone'daki Chrome da etkileniyor mu?
9 Kasım duyurusu yalnızca Windows, Mac ve Linux'taki masaüstü sürümünü kapsıyor. Mobil uygulamalar Google Play ve App Store üzerinden ayrı güncelleniyor; otomatik güncellemeleri açık tutmanız yeterli.
Bilgisayarı yeniden başlatmam gerekir mi?
Hayır. Chrome'u tamamen kapatıp yeniden açmak yeterli.
Saldırılardan kimler etkilendi?
Google bu bilgiyi paylaşmadı. Saldırıların ne kadar hedefli olduğu bilinmediği için herkesin güncellemesi öneriliyor.