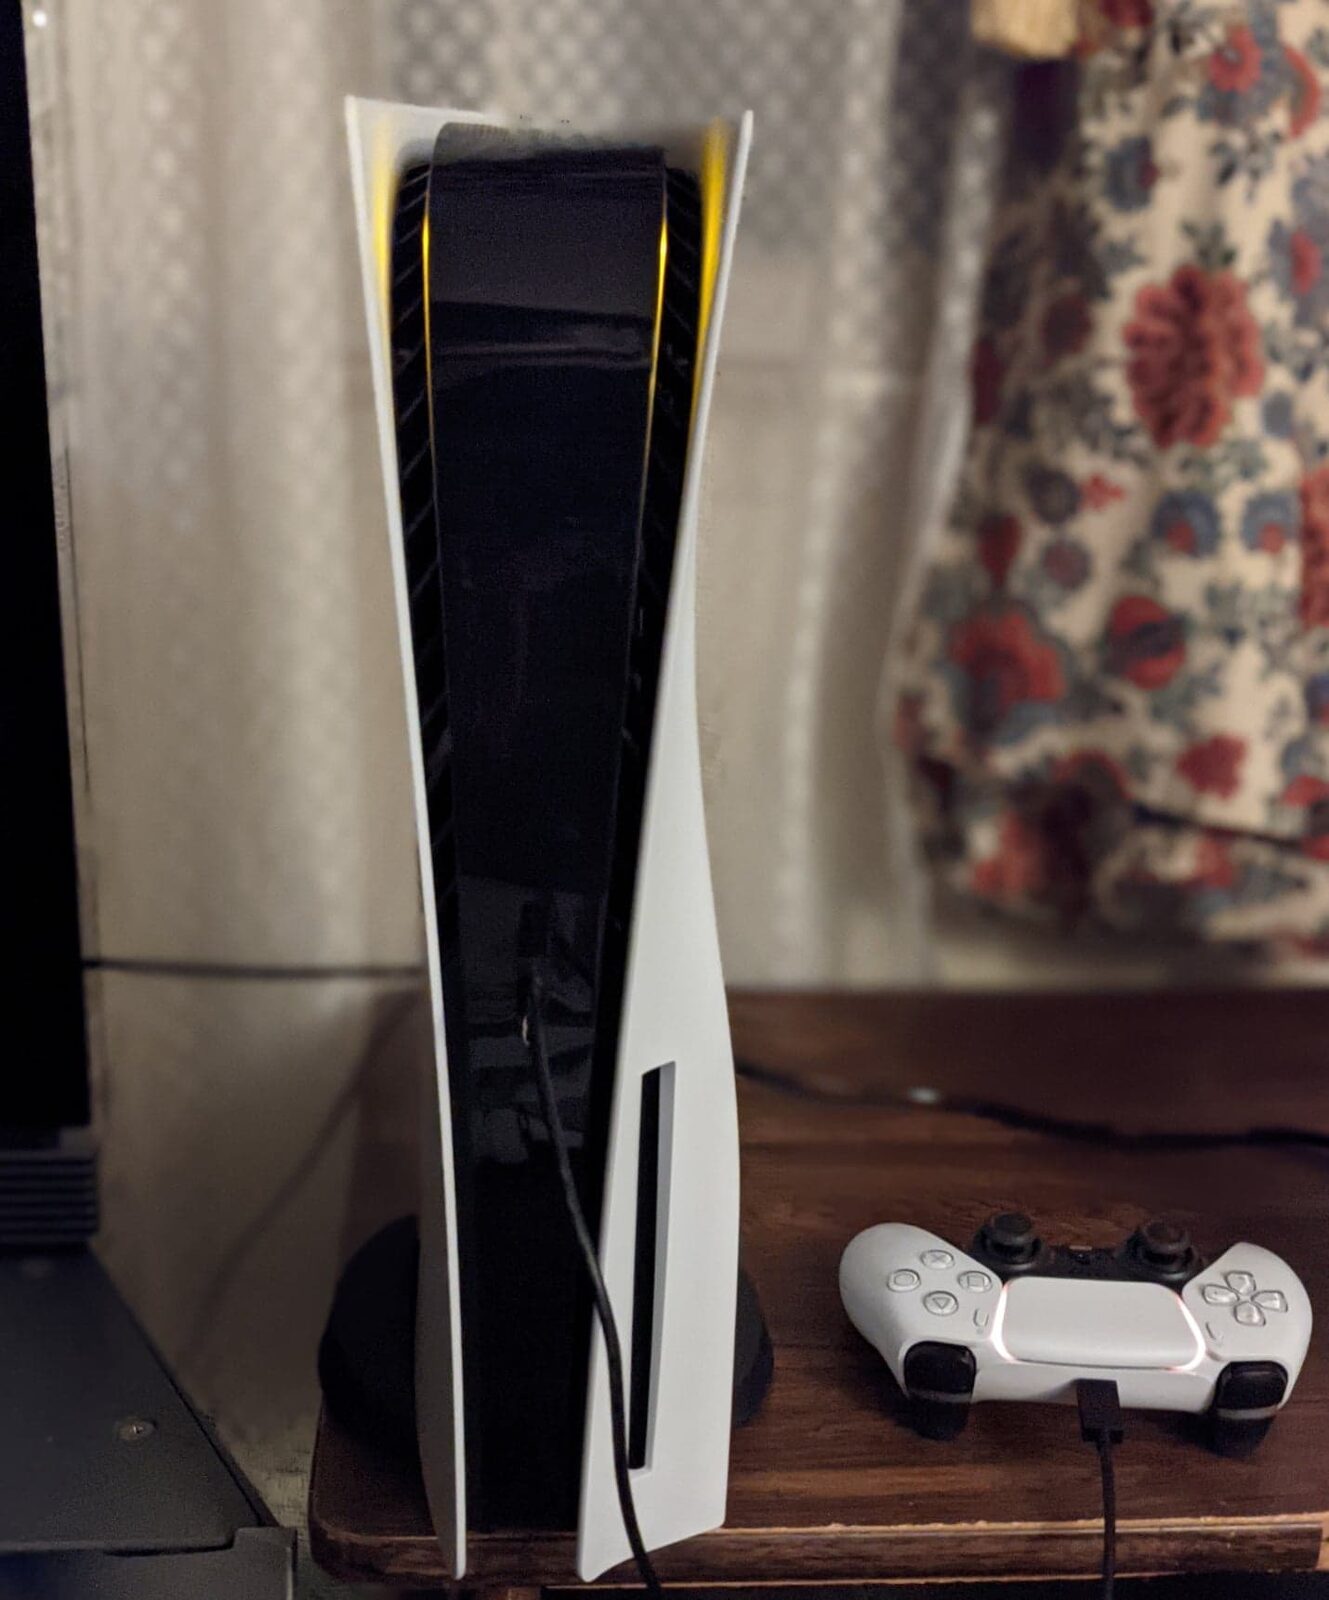
Wie op GitHub naar een PS5-emulator zoekt, kan een wachtwoorddief binnenhalen. Het Threat Intelligence-team van NordVPN heeft nagemaakte projectpagina's gevonden die zich voordoen als de emulators AnyPS5 en Kyttyps5. Wie het aangeboden bestand op een Windows-pc opent, installeert volgens de onderzoekers een zogenaamde infostealer: software die inloggegevens en andere gevoelige informatie verzamelt. Bright.nl en Engadget brachten het nieuws op 28 oktober 2026.
Het gaat niet om een lek in de PlayStation 5 zelf. De console is niet in gevaar; het risico zit volledig op de pc van wie zo'n "emulator" downloadt.
Hoe de aanval verloopt
De nepprojecten lijken sterk op de echte pagina's en sturen bezoekers naar een ZIP-bestand met daarin een uitvoerbaar Windows-programma. Daarna gebeurt er in korte tijd veel, zonder dat de gebruiker het merkt.
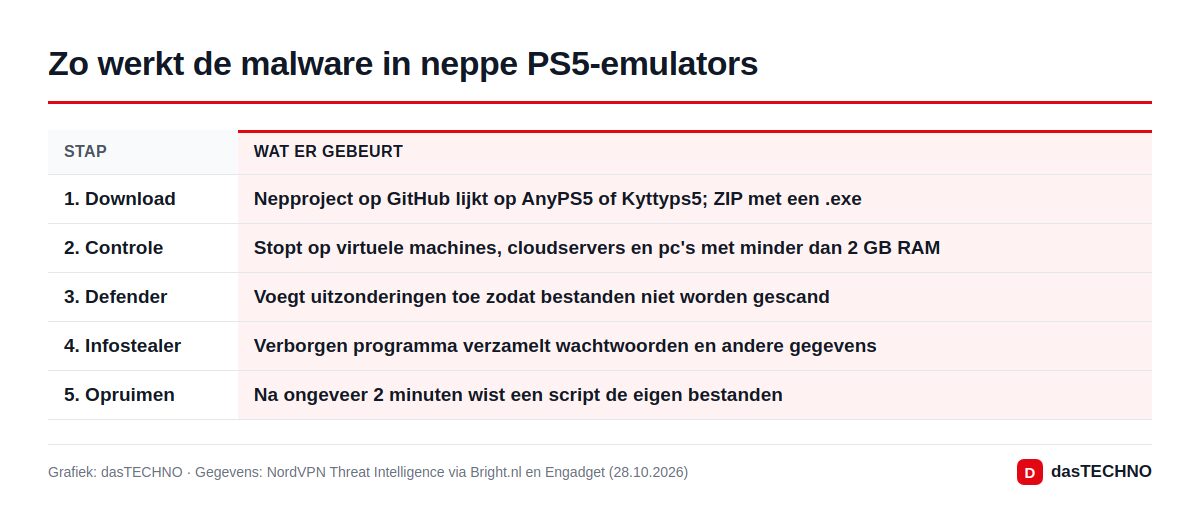
Opvallend is de eerste controle. Het programma kijkt of het op een virtuele machine, een cloudserver of een pc met minder dan 2 GB werkgeheugen draait. In die gevallen houdt het zich stil. Beveiligingsonderzoekers analyseren verdachte bestanden juist vaak in zo'n afgeschermde omgeving, dus de malware probeert op die manier onder de radar te blijven.
Op een gewone pc past de software vervolgens de uitzonderingen van Microsoft Defender aan, zodat bepaalde mappen en bestanden niet meer worden gescand. Pas dan start het verborgen programma dat gegevens buitmaakt. Ongeveer twee minuten na de besmetting ruimt een script de eigen bestanden op, waardoor achteraf minder sporen te vinden zijn.
Waarom juist emulatiefans?
Volgens NordVPN is de keuze voor deze doelgroep geen toeval. CTO Marijus Briedis zei tegen Engadget dat liefhebbers van emulatie "een perfect doelwit" zijn, omdat ze gewend zijn experimentele software van GitHub te halen en niet-ondertekende bestanden uit te voeren.
Dat klopt met hoe de scene werkt. Emulators zijn vaak hobbyprojecten zonder installatieprogramma of digitale handtekening, en Windows waarschuwt bij zulke bestanden standaard. Wie die waarschuwingen gewend is weg te klikken, merkt het verschil met een kwaadaardig bestand niet. Bovendien is de vraag naar PS5-emulatie groot, terwijl er weinig bekende alternatieven zijn: precies de situatie waarin een nagemaakte pagina snel klikken trekt.
Hoeveel mensen de nepbestanden hebben gedownload, is niet bekendgemaakt. Ook is niet duidelijk of de nepprojecten inmiddels door GitHub zijn verwijderd.
Wat u nu het best doet
Heeft u onlangs een PS5-emulator van GitHub gedownload en uitgevoerd, dan zijn dit de verstandigste stappen:
- Controleer de Defender-uitzonderingen. Open Windows-beveiliging, ga naar Virus- en bedreigingsbeveiliging en kijk bij de instellingen onder Uitsluitingen of er mappen of bestanden staan die u zelf niet hebt toegevoegd. De exacte menunamen kunnen per Windows-versie licht verschillen.
- Wijzig belangrijke wachtwoorden vanaf een ander apparaat, te beginnen met e-mail, bankieren, PlayStation Network, Steam en uw wachtwoordmanager.
- Zet tweestapsverificatie aan waar dat nog niet gebeurd is. Een gestolen wachtwoord alleen is dan niet genoeg.
- Laat een volledige scan uitvoeren en overweeg bij twijfel een schone herinstallatie van Windows.
- Meld verdachte pagina's. In Nederland kunt u terecht bij de Fraudehelpdesk, in België bij Safeonweb van het Centrum voor Cybersecurity België.
Voor toekomstige downloads gelden de vaste regels: haal emulators alleen via de officiële kanalen van de ontwikkelaars, wees argwanend bij nieuwe repositories met weinig sterren of bijdragers, en vertrouw geen pagina die u naar een externe downloadlink stuurt of vraagt uw virusscanner uit te zetten.
Niet het eerste geval in gamingland
Gamers zijn al langer een geliefd doelwit. Eerder schreven we over piraterij rond de Nintendo Switch en over phishing via een nep-IT-helpdesk in Microsoft Teams. Het patroon is steeds hetzelfde: aanvallers liften mee op iets waar veel vraag naar is en rekenen erop dat gebruikers sneller klikken dan controleren.
Veelgestelde vragen
Is mijn PS5 in gevaar?
Nee. De malware richt zich op Windows-pc's van mensen die een nep-emulator downloaden. De console zelf wordt niet aangevallen.
Welke emulators worden nagemaakt?
De onderzoekers noemen nepversies van AnyPS5 en Kyttyps5 op GitHub.
Hoe merk ik dat ik besmet ben?
Lastig, omdat de malware zichzelf na ongeveer twee minuten wist. Onbekende Defender-uitzonderingen zijn een belangrijke aanwijzing. Ga bij twijfel uit van besmetting en wijzig uw wachtwoorden.
Wie heeft de malware ontdekt?
Het Threat Intelligence-team van het VPN-bedrijf NordVPN. Het onderzoek werd onder meer door Bright.nl en Engadget gepubliceerd.
Omslagfoto: Osh33m via Wikimedia Commons, CC BY-SA 4.0.