Een collega van IT die u via Teams uit de brand helpt: het klinkt behulpzaam, maar het is steeds vaker een aanval. Het Amerikaanse beveiligingsbedrijf Arctic Wolf heeft op 26 oktober een analyse gepubliceerd van meer dan 400 incidenten waarin criminelen de externe chatfunctie van Microsoft Teams gebruikten om binnen te komen. Ze doen zich voor als de interne helpdesk, laten het slachtoffer een programma voor hulp op afstand openen en kunnen in minder dan 15 minuten hun eigen software laten draaien.
Voor organisaties in Nederland en België die met Microsoft 365 werken, is dat relevant: de truc werkt zonder lek of virus in de mail, alleen met een instelling die standaard openstaat.
Hoe verloopt de aanval?
Volgens Arctic Wolf zien de aanvallen er bijna altijd hetzelfde uit. Eerst wordt de mailbox van een medewerker in korte tijd overspoeld met ongewenste berichten, een zogeheten e-mailbom. Kort daarna volgt in Teams een chat of oproep van een extern account met een naam als "IT Service Desk – Liam" of "IT Support". Die persoon biedt aan het "spamprobleem" op te lossen.
Het slachtoffer wordt vervolgens gevraagd een hulpprogramma te openen en een code voor te lezen. Quick Assist, dat standaard in Windows zit, kwam het vaakst voor. Daarnaast noemt Arctic Wolf onder meer AnyDesk, ScreenConnect, TeamViewer, Atera, Zoho Assist, NetSupport en LogMeIn. Zodra de aanvaller meekijkt, staat de deur open.
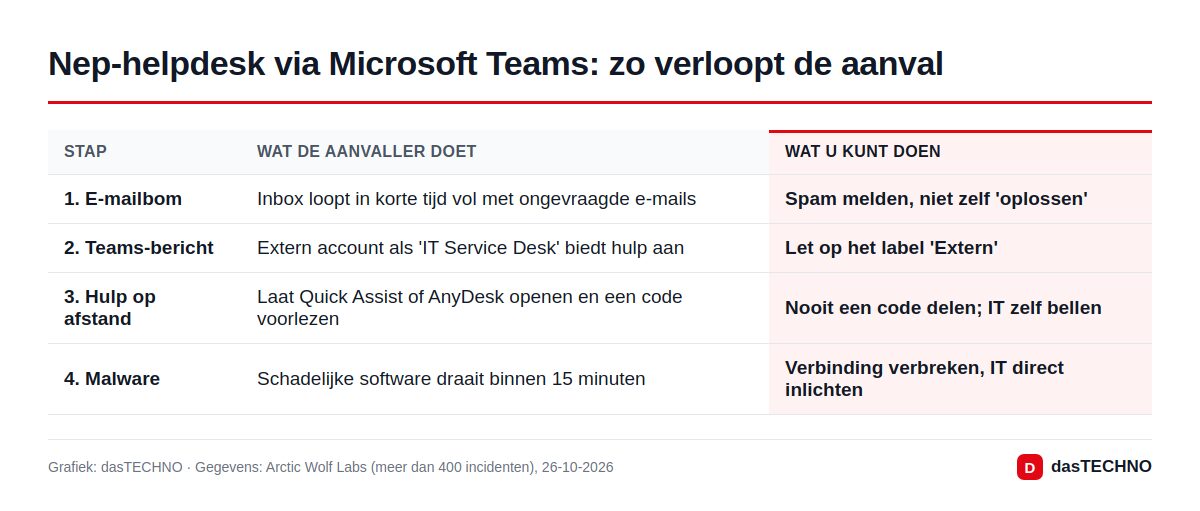
Om echt te lijken, plakken de criminelen er soms "(Internal)" achter de naam of voegen ze een schild- of gereedschapsemoji toe. Volgens Techzine, dat over het onderzoek schreef, gebeurde dat laatste in meer dan honderd gevallen. Teams toont bij zulke accounts wel een melding dat de afzender extern is, maar in de haast wordt die makkelijk over het hoofd gezien.
Welke accounts en domeinen gebruiken de aanvallers?
| Kenmerk | Wat Arctic Wolf zag |
|---|---|
| Standaard Microsoft-domein (*.onmicrosoft.com) | 30 tot 40 procent van de incidenten |
| Gekochte domeinen met .top | ongeveer de helft van de gekochte domeinen |
| Gekochte domeinen met .com | ongeveer 40 procent |
| Domeinen zoals .com.br of .com.vn | iets meer dan 5 procent |
| Meest gebruikte programma | Quick Assist |
Dat zoveel aanvallen vanaf een gewoon onmicrosoft.com-adres komen, is opvallend: zo'n account is snel aangemaakt en vraagt geen eigen domein. Arctic Wolf koppelt de werkwijze aan verschillende campagnes, waaronder die van de ransomwaregroepen Black Basta (bij Microsoft bekend als Storm-1811), Cactus, 3AM en Chaos. Welke landen of sectoren het vaakst getroffen worden, staat niet in het rapport. Concrete gevallen in Nederland of België worden ook niet genoemd.
Is Teams lek?
Nee. Arctic Wolf benadrukt dat er geen kwetsbaarheid in Teams wordt misbruikt. De oorzaak is externe toegang, ook wel federatie genoemd: daarmee kunnen medewerkers chatten met mensen bij andere organisaties. In Microsoft 365 staat die functie standaard aan, en daarmee kan in principe iedere Teams-gebruiker buiten de organisatie uw medewerkers benaderen.
Het eerste contact wordt in de logboeken van Microsoft vastgelegd als een ChatCreated-gebeurtenis. Volgens Arctic Wolf is dat het beste moment om in te grijpen, vaak nog voordat de medewerker iets heeft gedaan.
Wat kunnen beheerders en medewerkers doen?
Voor IT-beheerders raden Microsoft en Arctic Wolf onder meer aan om:
- In het Teams-beheercentrum externe toegang te beperken tot specifieke, vertrouwde domeinen in plaats van iedereen toe te laten.
- Chats met onbeheerde of consumentenaccounts van Teams te blokkeren.
- Contact met proefomgevingen (trial tenants) te blokkeren via PowerShell:
Set-CsTenantFederationConfiguration -ExternalAccessWithTrialTenants "Blocked". - Quick Assist alleen toe te staan voor bevoegde IT-medewerkers en niet-goedgekeurde programma's voor beheer op afstand te blokkeren.
- Te letten op nieuwe chats van externe accounts met namen als "helpdesk" of "IT support".
Voor medewerkers is de belangrijkste regel eenvoudig: deel nooit een code voor hulp op afstand met iemand die u zelf benadert. Twijfelt u, bel dan de eigen helpdesk via een nummer dat u al kent. Een echte IT-afdeling begrijpt dat.
Hoe groot de gevolgen van een cyberaanval voor een bedrijf kunnen zijn, bleek deze maand nog bij het cyberincident bij Ahold Delhaize. Wie Microsoft 365 beheert, heeft dit najaar ook met het einde van EWS in Exchange Online te maken.
Veelgestelde vragen
Hoe herken ik een nep-helpdesk in Teams?
Let op de vermelding dat de afzender extern is, op namen met "(Internal)" of emoji's en op een ongevraagd aanbod van hulp kort nadat uw inbox volliep. Uw eigen IT-afdeling werkt meestal via een intern account of een vast ticketsysteem.
Moet ik Quick Assist verwijderen?
Niet per se. Quick Assist is een legitiem hulpmiddel. Het risico zit in het delen van de code met een onbekende. Bedrijven kunnen het programma wel beperken tot bevoegde IT-medewerkers.
Ik heb al een code gedeeld. Wat nu?
Verbreek direct de verbinding, koppel de computer zo mogelijk los van het netwerk en meld het meteen bij uw IT-afdeling. Snelheid is belangrijk, omdat aanvallers binnen een kwartier kunnen toeslaan.
Geldt dit ook voor thuisgebruikers?
Het onderzoek gaat over bedrijven en organisaties met Microsoft 365. De les geldt wel voor iedereen: geef nooit toegang tot uw computer aan iemand die u zelf ongevraagd benadert.