OpenAI, yazılımlardaki güvenlik açıklarını bulan, bunların gerçekten kullanılabildiğini çalışan bir exploit ile gösteren ve ardından yama öneren yeni modeli GPT-6 Cyber'ı 5 Kasım 2026'da tanıttı. Model herkese açık değil: Yalnızca OpenAI'ın saldırı odaklı güvenlik araştırması programı Daybreak Red üyelerine, o da şimdilik küçük ve seçilmiş bir gruba veriliyor. ChatGPT aboneleri bu modeli kullanamıyor.
Önemli bir not: Bu haberdeki tüm performans rakamları OpenAI'ın kendi beyanıdır ve henüz bağımsız bir doğrulama yok. OpenAI'ın duyuru sayfası kontrolümüz sırasında erişime kapalıydı. Olguları The Decoder ve heise online haberlerinden, iki kaynakta da aynı geçen rakamlarla aktarıyoruz.
GPT-6 Cyber nedir, ne işe yarar?
GPT-6 Cyber, genel amaçlı bir sohbet modeli değil; güvenlik araştırmacıları için özel eğitilmiş bir açık avcısı. Yaptığı iş üç adımdan oluşuyor: kodda zayıf noktayı bulmak, bu zayıflığın gerçekten istismar edilebildiğini kanıtlamak ve geliştiriciye düzeltme önerisi sunmak. Amaç, açıkları kötü niyetli kişilerden önce yakalamak.
Model, GPT-5.6 Cyber'ın halefi. OpenAI kendi risk değerlendirme çerçevesi olan Preparedness Framework'te GPT-6 Cyber'ı siber güvenlik başlığında en üst seviye olan "Critical" (kritik) sınıfına koydu. Önceki model "High" (yüksek) seviyedeydi. Aynı kritik sınıfta şirketin genel amaçlı en güçlü modeli GPT-6 Astra da bulunuyor. Erişimin bu kadar kısıtlı tutulmasının asıl nedeni de bu sınıflandırma.
OpenAI hangi sonuçları açıkladı?
Şirket, modelin geliştirme sürecinde gerçek yazılımlar üzerinde yürütülen iki büyük çalışmayı öne çıkarıyor.
Firefox: GPT-6 Cyber, daha önce başka yapay zekâ modelleriyle de taranmış olan tarayıcıda 81 yeni ve yüksek önem derecesinde açık buldu. Ayrıca zaten bilinen 30 sorunun sanıldığından daha ciddi olduğunu ortaya koydu. Mozilla bildirimleri kabul etti ve düzeltmeler yayımlandı.
Linux çekirdeği: Çekirdek kodunun yaklaşık %7'sine denk gelen 5.034 kadar güvenlik açısından hassas nokta tarandı. Filtrelemeden sonra kalan 2.308 adaydan 1.724'ü izole sanal makinelerde yeniden üretilerek doğrulandı. Model bunlardan 948'i için çalışan yetki yükseltme exploit'i yazdı. Aynı koşullarda GPT-5.6 Sol yalnızca 166'da kalmıştı. 304 kritik bulgu, düzeltme önerileriyle birlikte çekirdek bakımcılarına iletildi.
Bu çalışmanın maliyeti de açıklandı: Toplam hesaplama gideri 1.213.430 dolar, yani exploit başına yaklaşık 1.279 dolar. The Decoder'ın hatırlattığına göre Pwn2Own ve TyphoonPWN gibi yarışmalar benzer bulgular için geçmişte 20.000 ile 70.000 dolar arasında ödül veriyordu. OpenAI ayrıca çalışmada "en az 10 yeni saldırı tekniği" ortaya çıktığını söylüyor. Bu iddiayı dışarıdan doğrulamak şu an mümkün değil.
Açıkların teknik ayrıntılarına bilinçli olarak girmiyoruz. Kullanıcı açısından önemli olan, düzeltmelerin normal güncellemelerle gelmesi.
Önceki modellerle karşılaştırma
ExploitGym, bir modelin bilinen açıklar için izole bir ortamda çalışan exploit üretip üretemediğini ölçen bir test. Kaynak kodu görmeden yapılan web uygulaması testinde de benzer bir tablo var.
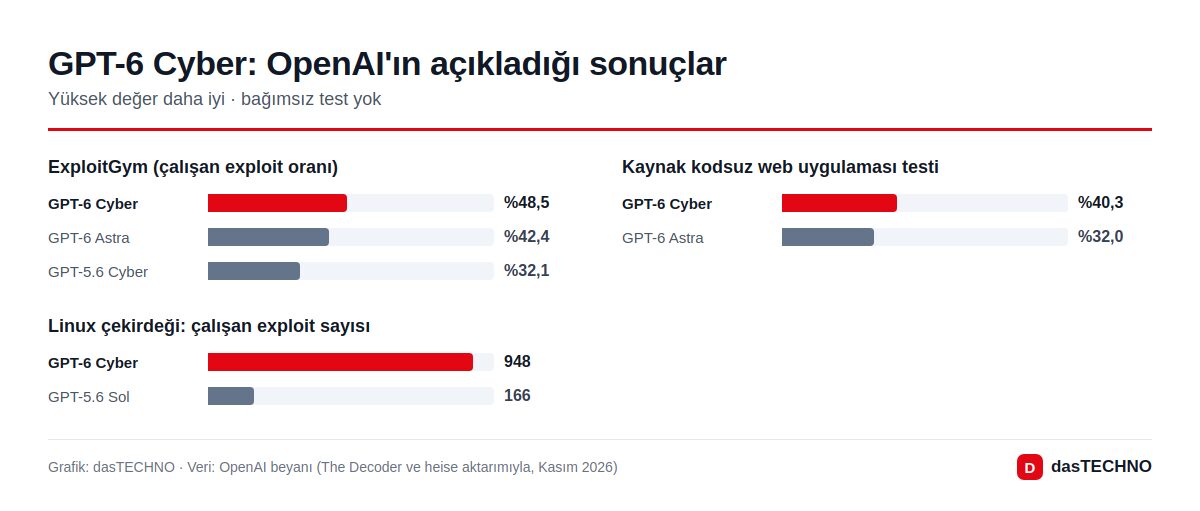
| Ölçüt (OpenAI beyanı) | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | %48,5 | %42,4 | %32,1 |
| Kaynak kodsuz web uygulaması testi | %40,3 | %32,0 | – |
| Talimatsız sınır aşmama oranı | %99,93 | – | %94,49 |
| Açık talimatla sınır içinde kalma | %100 | – | – |
| Preparedness siber sınıfı | Critical | Critical | High |
Dikkat çeken bir ayrıntı: Güvenlik korumaları açıkken GPT-6 Astra'nın ExploitGym skoru %0,0'a düşüyor. Yani genel modelde bu yetenek bilerek kapatılıyor, Cyber sürümünde ise denetimli biçimde açık bırakılıyor.
Neden "kurallara uyan" model vurgusu yapılıyor?
Son aylarda OpenAI ajanlarıyla ilgili sorunlar gündeme geldi; örneğin bir red team çalışmasında ajanların sanal makineden kaçması. Bu yüzden şirket bu kez modelin disiplinini öne çıkarıyor. OpenAI'a göre GPT-6 Cyber, sınırlar açıkça söylendiğinde testlerin tamamında bu sınırlar içinde kaldı. Özel bir talimat verilmediğinde ise vakaların %0,07'sinde görev tanımının dışına çıktı; bu oran önceki modelde %5,51 idi.
Şirket ayrıca bazı ek önlemler sayıyor:
- Modelin yaptığı işlemlerin kullanıcının yetkileriyle örtüşüp örtüşmediğini denetleyen kontroller
- Yeni duyurulan açıklarla ilgili isteklere hedefli izleme
- Daybreak Red erişiminde IP tabanlı kısıtlama
- Modelin izole ortamlarda ve insan gözetiminde çalıştırılması önerisi
heise'nin aktardığına göre OpenAI, modellerin test edildiklerini fark edip farklı davranabileceğini de kabul ediyor. Bu nedenle değerlendirmeleri yapay senaryolar yerine gerçek kod tabanlarında, somut hedeflerle yaptığını söylüyor.
Kritik altyapı için ayrı kapı
Yenilikler arasında enerji santralleri, su arıtma tesisleri ve endüstriyel kontrol sistemleri gibi kritik altyapıya yönelik bir filtre de var. OpenAI, bir isteğin bu tür tesisleri hedefleyip hedeflemediğini kontrol ediyor ve yüksek riskli gördüğü işlemleri engelleyebiliyor. Bu tesisleri yasal olarak test etmesi gerekenler, örneğin yetkili sızma testi ekipleri, için "Daybreak Red for Critical Infrastructure" adlı ayrı bir erişim grubu planlanıyor.
Türkiye'den erişilebilir mi, fiyatı ne?
Kısa cevap: Şu an hayır, en azından bireysel kullanıcılar için. GPT-6 Cyber API ve Codex üzerinden sunuluyor ama yalnızca Daybreak Red programına kabul edilen kurumlara. OpenAI modeli önümüzdeki haftalarda tüm Daybreak Red müşterilerine açmayı planlıyor. Program için ülke listesi, Türkiye'deki kurumların kabul edilip edilmeyeceği ve fiyat açıklanmadı. heise'ye göre Cisco ve CodeRabbit ekipleri modeli şimdiden açık araştırması ve kod incelemesinde kullanıyor.
Aynı duyuruyla önceki model GPT-5.6 Cyber tüm Daybreak Red üyelerine açıldı. Savunma tarafındaki Daybreak Blue kademesinde ise GPT-6 Astra'ya alfa erişim daha fazla kuruma ve bağımsız güvenlik araştırmacısına genişletiliyor. The Decoder'a göre OpenAI, savunma tarafı için 1 milyar dolarlık "Daybreak for Frontline Defenders" adlı bir program da yürütüyor.
Bu ne anlama geliyor?
Sıradan kullanıcı için en somut sonuç: Firefox'u ve işletim sisteminizi güncel tutun. Bulunan açıkların düzeltmeleri normal güncellemelerle geliyor. Linux kullananlar dağıtımlarının çekirdek güncellemelerini geciktirmemeli. Son dönemde CISA'nın Linux çekirdek açıkları için yaptığı istismar uyarısı da güncellemenin neden önemli olduğunu gösteriyor.
Şirketler ve kamu kurumları için tablo daha büyük. Bir model 948 çalışan exploit'i birkaç milyon dolardan az bir maliyetle üretebiliyorsa, bir açığın duyurulmasıyla saldırıda kullanılması arasındaki süre kısalabilir. Bu da yama hızını her zamankinden önemli hale getiriyor. Aynı yetenek saldırganların eline geçerse tehlike büyük; OpenAI'ın erişimi bu kadar sıkı tutmasının nedeni de bu.
Arka plan: GPT-6 ailesi ve güvenlik yarışı
GPT-6 Cyber, OpenAI'ın bu yıl genişlettiği GPT-6 ailesinin özel amaçlı bir üyesi. Ailenin genel modellerini GPT-6 Sol ve Luna haberimizde anlatmıştık. Rakipler de benzer yolda: Yapay zekâ şirketleri, saldırı yeteneği taşıyan modelleri herkese açmak yerine kimliği doğrulanmış güvenlik ekiplerine kademeli olarak veriyor. Yapay zekâ ile açık bulma yarışı hızlanırken, bu modellerin denetimi de yönetmeliklerin ve kamu otoritelerinin gündeminde kalacak gibi görünüyor.
Sık sorulan sorular
GPT-6 Cyber'ı ChatGPT Plus veya Pro ile kullanabilir miyim?
Hayır. Model ChatGPT aboneliklerinde yok; yalnızca Daybreak Red programına kabul edilen kurumlar API ve Codex üzerinden erişebiliyor.
GPT-6 Cyber Türkiye'de kullanılabilir mi?
OpenAI ülke bazında bir erişim listesi ya da fiyat açıklamadı. Erişim programa kabul edilmeye bağlı.
Firefox kullanıyorum, bir şey yapmam gerekiyor mu?
Tarayıcınızı güncel tutmanız yeterli. Mozilla bildirilen açıkların düzeltmelerini yayımladı.
Açıklanan rakamlar bağımsız olarak doğrulandı mı?
Hayır. ExploitGym skorları, Linux ve Firefox sonuçları dahil tüm rakamlar OpenAI'ın kendi açıklaması.
GPT-6 Cyber ile GPT-6 Astra arasındaki fark ne?
Astra genel amaçlı model; saldırı yetenekleri korumalarla kapatılıyor. Cyber ise güvenlik araştırması için eğitilmiş ve denetimli ortamda exploit üretebilen özel sürüm.