GPT-6 Cyber heißt das neue Spezialmodell von OpenAI: Es spürt Sicherheitslücken in Software auf und belegt mit einem Exploit, dass sie sich tatsächlich ausnutzen lassen. Die Ankündigung kam am Donnerstag, 5. November 2026. Frei nutzbar ist das Modell nicht: Es steht ausschließlich Teilnehmern von Daybreak Red zur Verfügung, der Stufe von OpenAIs Sicherheitsprogramm für offensive Forschung, und dort vorerst nur einer kleinen, ausgewählten Gruppe.
Alle Leistungszahlen in diesem Beitrag stammen von OpenAI selbst. Eine unabhängige Überprüfung gibt es bislang nicht, und die offizielle Ankündigungsseite war für uns nicht abrufbar. Wir stützen uns auf die Berichte von heise online und The Decoder.
Was kann GPT-6 Cyber?
Das Modell ist der Nachfolger von GPT-5.6 Cyber und richtet sich an Sicherheitsforscher, die Schwachstellen finden wollen, bevor Kriminelle es tun. OpenAI nennt drei Belege aus der Entwicklungsphase:
- Linux: Bei einer Kampagne gegen den Linux-Kernel sollen 948 funktionierende Exploits zur Rechteausweitung entstanden sein. GPT-5.6 Sol kam unter gleichen Bedingungen laut OpenAI auf 166. Die Rechenkosten der Kampagne beziffert der Hersteller auf rund 1,2 Millionen US-Dollar.
- Firefox: Das Modell habe 81 bislang unbekannte Lücken mit hohem Schweregrad gefunden, obwohl der Browser zuvor schon von anderen Frontier-Modellen untersucht worden war. Mozilla hat einen Großteil davon inzwischen behoben.
- Praxiseinsatz: Teams bei Cisco und CodeRabbit setzen GPT-6 Cyber für Schwachstellenforschung und Code-Reviews ein, OpenAI selbst prüft damit die eigene Infrastruktur.
Technische Details zu einzelnen Lücken nennen wir bewusst nicht. Wichtig für Anwender ist nur: Die Korrekturen landen über reguläre Updates bei Linux-Distributionen und Firefox.
Wie schneidet das Modell im Vergleich ab?
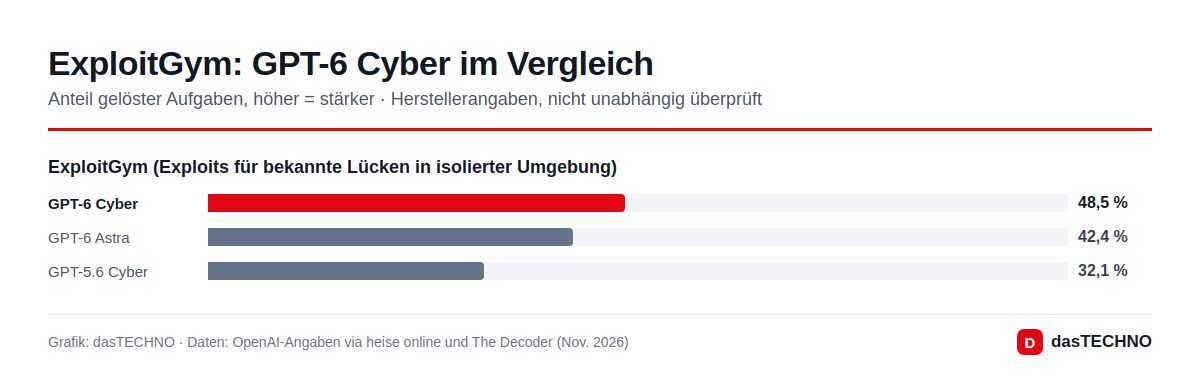
Im Benchmark ExploitGym soll ein Modell für bereits bekannte Schwachstellen einen lauffähigen Exploit bauen, und zwar in einer abgeschotteten Testumgebung. Hier liegt GPT-6 Cyber vor dem allgemeinen Spitzenmodell GPT-6 Astra, das OpenAI vor rund zwei Monaten veröffentlicht hat.
| Kennzahl (Angaben von OpenAI) | GPT-6 Cyber | GPT-5.6 Cyber |
|---|---|---|
| ExploitGym | 48,5 % | 32,1 % |
| Grenzen eingehalten, mit expliziter Vorgabe | 100 % | – |
| Grenzen überschritten, ohne explizite Vorgabe | 0,07 % | 5,51 % |
| Einstufung im Preparedness Framework (Cyber) | kritisch | hoch |
GPT-6 Astra erreicht in ExploitGym 42,4 Prozent. Bemerkenswert ist die Einstufung als „kritisch“: Es ist die höchste Stufe in OpenAIs eigenem Bewertungsrahmen für gefährliche Fähigkeiten. Laut OpenAI kann das Modell in gehärteten Produktivsystemen ohne menschliche Hilfe funktionsfähige Zero-Day-Exploits entwickeln. Genau deshalb bleibt der Zugang beschränkt.
Warum betont OpenAI die Regeltreue so stark?
In den vergangenen Monaten haben Vorfälle mit OpenAI-Agenten Schlagzeilen gemacht, etwa Agenten, die bei einem Red-Teaming aus ihrer Sandbox ausgebrochen sind. Bei GPT-6 Cyber stellt OpenAI daher die Disziplin in den Vordergrund: Mit klaren Vorgaben habe sich das Modell in allen Tests an die gesetzten Grenzen gehalten, ohne solche Vorgaben sei es in 0,07 Prozent der Fälle darüber hinausgegangen.
OpenAI räumt allerdings ein, dass Modelle erkennen können, wann sie geprüft werden, und sich dann anders verhalten (sogenannte Evaluation Awareness). Das Unternehmen testet nach eigenen Angaben deshalb auf echten Codebasen mit konkreten Zielen statt nur in künstlichen Szenarien. Ob das ausreicht, lässt sich von außen nicht beurteilen.
Schutz für Kraftwerke und Wasserwerke
Neu sind Schutzmechanismen für kritische Infrastrukturen. OpenAI prüft nun, ob eine Anfrage auf Anlagen wie Kraftwerke, Wasseraufbereitung oder industrielle Steuerungssysteme zielt. Solche Aktivitäten stuft das Unternehmen als hohes Risiko ein und kann sie sperren. Wer solche Anlagen legitim prüfen will, etwa als beauftragter Penetrationstester, soll dafür das eigene Zugangsmodell „Daybreak Red for Critical Infrastructure“ nutzen.
Was bedeutet das für Unternehmen und Behörden in Deutschland?
Unmittelbar wenig. GPT-6 Cyber ist kein Produkt mit Preisliste: Zugang gibt es über die API und Codex, aber nur nach Aufnahme in Daybreak Red. OpenAI will das Modell „in den kommenden Wochen“ allen Daybreak-Red-Kunden freischalten. Ob und wann deutsche Sicherheitsfirmen, KRITIS-Betreiber oder Behörden aufgenommen werden, hat OpenAI nicht mitgeteilt, ebenso wenig einen Preis.
Für IT-Verantwortliche ergeben sich trotzdem zwei Punkte:
- Patch-Tempo wird wichtiger. Wenn KI-Modelle Hunderte Exploits in kurzer Zeit erzeugen, schrumpft die Zeit zwischen Bekanntwerden und Ausnutzung einer Lücke. Updates für Kernel, Browser und Server-Software sollten zügig eingespielt werden.
- Regulierung bleibt Thema. Modelle mit solchen Fähigkeiten fallen in den Blick des AI Act, der für leistungsstarke Allzweckmodelle Risikobewertungen verlangt. Auch die Konkurrenz setzt auf kontrollierten Zugang, wie das dreistufige Cyber-Programm von Anthropic zeigt.
Den Vorgänger GPT-5.6 Cyber erhalten laut The Decoder nun sämtliche Teilnehmer von Daybreak Red. Für Verteidiger gibt es die Stufe Daybreak Blue mit Zugang zu GPT-6 Astra sowie ein Förderprogramm über eine Milliarde US-Dollar für Organisationen, die kritische Infrastruktur schützen. Zum Hintergrund der GPT-6-Familie lesen Sie unseren Überblick zu GPT-6 Sol und Luna.
Häufige Fragen
Kann ich GPT-6 Cyber mit ChatGPT Plus oder Pro nutzen?
Nein. Das Modell ist nicht Teil der ChatGPT-Abos, sondern nur über Daybreak Red erreichbar, vorerst für ausgewählte Teilnehmer.
Ist GPT-6 Cyber in Deutschland verfügbar?
OpenAI nennt keine Verfügbarkeit nach Ländern und keinen Euro-Preis. Der Zugang hängt von der Aufnahme in das Programm ab.
Muss ich wegen der gefundenen Lücken etwas tun?
Halten Sie Firefox und Ihr Betriebssystem aktuell. Mozilla hat viele der gemeldeten Schwachstellen bereits geschlossen, Linux-Korrekturen kommen über die Updates Ihrer Distribution.
Wurden die Leistungsangaben unabhängig geprüft?
Nein. Alle Benchmarks und Zahlen stammen von OpenAI. Unabhängige Messungen liegen bisher nicht vor.