Voorspellingsplatform Polymarket is op 29 oktober 2026 voor ongeveer 2,7 miljoen dollar bestolen. De aanvallers braken niet in bij Polymarket zelf, maar bij een leverancier: DebugBear, een dienst die meet hoe snel websites laden. Via een gemanipuleerd stukje JavaScript van die dienst konden zij posities van ingelogde handelaren leeghalen. Voor Nederlanders is Polymarket officieel verboden terrein, maar de les van deze aanval geldt voor elke website.
Wat is er precies gebeurd?
DebugBear verkoopt onder meer Real User Monitoring (RUM): klanten plaatsen een script op hun pagina's dat de laadtijden bij echte bezoekers registreert. Volgens het bedrijf hebben aanvallers de DNS-records van DebugBear overgenomen via de domeinregistrar, de partij waar de domeinnaam is ondergebracht. Daardoor konden zij verzoeken naar hun eigen server sturen en daar een aangepaste versie van het script aanbieden.
Uit het eerste onderzoek van DebugBear blijkt dat de aanval op één klant gericht was: Polymarket. Er zijn volgens DebugBear geen aanwijzingen dat de eigen interne systemen zijn gehackt. De kwaadaardige code draaide in de browser van handelaren die al waren ingelogd en maakte gebruik van hun lopende sessie, inclusief de API-sleutels en de walletondertekening van het account. Wachtwoorden stelen was dus niet nodig. Bij accounts die met een wallet waren gekoppeld, gingen posities rechtstreeks naar de aanvallers; bij accounts met e-mailaanmelding werden posities tegen steeds slechtere koersen verkocht, waarna het geld werd weggesluisd.
De tijdlijn: alles binnen een uur
De tijden hieronder staan in Nederlandse en Belgische tijd (sinds 25 oktober wintertijd, UTC+1).
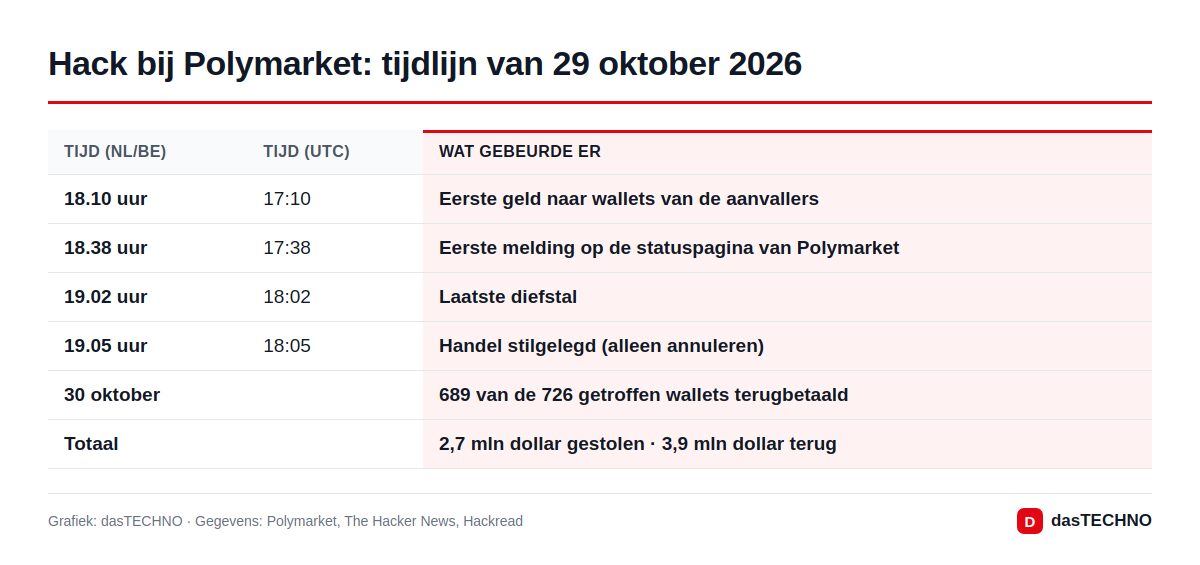
Volgens blockchaingegevens die The Hacker News aanhaalt, verzamelden de aanvallers tussen 18.10 en 19.02 uur zo'n 28,6 miljoen POL-tokens, op dat moment ongeveer 2,64 miljoen dollar waard. Om 18.38 uur verscheen de eerste melding op de statuspagina van Polymarket en om 19.05 uur ging het platform in een modus waarin gebruikers alleen nog orders konden annuleren. Binnen het uur was het script verwijderd, de cache geleegd en waren alle sessies ongeldig gemaakt. Het Amerikaanse platform van Polymarket, dat apart draait, werd niet geraakt. De zaak is gemeld bij de Britse politie.
DebugBear riep klanten dezelfde dag via X op om de RUM-code van hun site te halen:
Die oproep geldt nog steeds voor andere klanten van de dienst.
Krijgen gedupeerden hun geld terug?
Polymarket zegt van wel. Op 30 oktober hadden 689 van de 726 getroffen wallets hun geld al volledig terug; de overige 37 worden eerst gecontroleerd. Daarnaast krijgen ongeveer 5.500 wallets samen 1,19 miljoen dollar voor verliezen die ontstonden doordat de handel stillag. In totaal betaalt Polymarket 3,9 miljoen dollar uit. Een claim indienen is volgens het bedrijf niet nodig.
| Onderdeel | Cijfer |
|---|---|
| Gestolen | ongeveer 2,7 miljoen dollar |
| Getroffen wallets (diefstal) | 726 |
| Volledig terugbetaald op 30 oktober | 689 |
| Vergoeding voor de handelsstop | 1,19 miljoen dollar (circa 5.500 wallets) |
| Totaal terugbetaald | 3,9 miljoen dollar |
Polymarket mag in Nederland al niet actief zijn
Voor Nederlandse lezers speelt er meer. De Kansspelautoriteit (Ksa) stelde begin dit jaar vast dat Polymarket een illegale gokwebsite is: de site was vanuit Nederland bereikbaar, accepteerde euro's en Nederlandse bankoverschrijvingen en bood Nederlandstalige klantenservice. Aanleiding waren onder meer weddenschappen op de Nederlandse politiek, zoals wie de volgende premier wordt.
Na een termijn van vier weken liep op 17 februari 2026 een last onder dwangsom in: voor elke week dat de site doorging 420.000 euro, met een plafond van 840.000 euro. Volgens de NOS is 420.000 euro verbeurd omdat Polymarket niet op tijd stopte. Het bedrijf stapt inmiddels naar de rechter: het vindt dat voorspellingsmarkten een financieel product zijn dat onder de AFM hoort, niet onder kansspeltoezicht. De Ksa heeft zich niet uitgesproken over de hack, en hoeveel Nederlanders of Belgen geraakt zijn, is niet bekend. Over een vergelijkbare maatregel in België hebben we geen bevestiging gevonden.
Wat kunnen websitebeheerders hiervan leren?
Het zwakke punt zat in de toeleveringsketen: een extern script dat op een pagina wordt geladen, heeft precies dezelfde rechten als de eigen code van die site. Het is een typische supply chain attack. Bij de recente hack bij Binance en die bij Bitget lag de oorzaak elders. Deskundigen die The Hacker News en Search Engine Journal citeren, raden aan:
- Subresource Integrity (SRI) gebruiken, zodat de browser een script alleen uitvoert als de inhoud overeenkomt met de verwachte hash.
- Een strikte Content Security Policy (CSP) instellen die bepaalt waarvandaan scripts en verbindingen mogen komen.
- Op gevoelige pagina's, zoals inloggen, betalen of handelen, geen overbodige scripts van derden laden.
- Wie de RUM-code van DebugBear gebruikte: de code verwijderen, sessies ongeldig maken en de logbestanden van de incidentperiode nalopen.
Veelgestelde vragen
Hoeveel geld is er bij Polymarket gestolen?
Ongeveer 2,7 miljoen dollar uit 726 wallets, tussen 18.10 en 19.02 uur Nederlandse tijd op 29 oktober 2026.
Wat is DebugBear?
Een dienst die de snelheid van websites meet. Het Real User Monitoring-script werd vervangen door kwaadaardige code nadat aanvallers de DNS-records via de registrar hadden gekaapt.
Krijgen getroffen gebruikers hun geld terug?
Volgens Polymarket wel. Het platform betaalt in totaal 3,9 miljoen dollar terug zonder dat u een claim hoeft in te dienen; op 30 oktober waren 689 van de 726 wallets al terugbetaald.
Mag Polymarket in Nederland worden gebruikt?
Nee. De Kansspelautoriteit ziet het platform als illegale gokaanbieder zonder vergunning. Polymarket vecht dat oordeel aan bij de rechter.