Organisaties die thuiswerkers via Ivanti Connect Secure laten inloggen, moeten opnieuw updaten. Aanvallers hebben drie kwetsbaarheden in deze VPN-gateway aan elkaar gekoppeld en kregen zo, zonder wachtwoord, de volledige controle (root) over het apparaat. Ivanti bevestigt dat een beperkt aantal klanten is getroffen. Op 13 oktober kwam een eerste update, maar pas sinds 29 oktober zijn alle drie de lekken gedicht.
Wie half oktober al heeft bijgewerkt, is dus niet automatisch veilig. Het Amerikaanse cyberagentschap CISA heeft op 30 oktober de twee resterende lekken aan zijn lijst van actief misbruikte kwetsbaarheden toegevoegd.
Wat is er aan de hand?
Ivanti Connect Secure (vroeger Pulse Connect Secure) is een SSL VPN die bedrijven, overheden en onderwijsinstellingen gebruiken om medewerkers van buitenaf toegang te geven tot het interne netwerk. Juist omdat zo'n apparaat aan internet hangt én de sleutel tot het netwerk is, is het een geliefd doelwit.
Het beveiligingsbedrijf Volexity ontdekte begin oktober dat een tot dan toe onbekende groep, door Volexity UTA0576 genoemd, een volledig bijgewerkte Connect Secure-server had overgenomen. Het ging om versie 22.8R2.4, destijds de nieuwste in die lijn. De aanvallen begonnen volgens het bedrijf op 3 oktober; het onderzoek startte op 5 oktober. Eenmaal binnen haalde de aanvaller onder meer gegevens uit Active Directory, LAPS-wachtwoorden, BitLocker-herstelsleutels en de configuratie van de VPN zelf op. Technische details over hoe de aanval werkt, laten we bewust weg.
Om welke lekken gaat het?
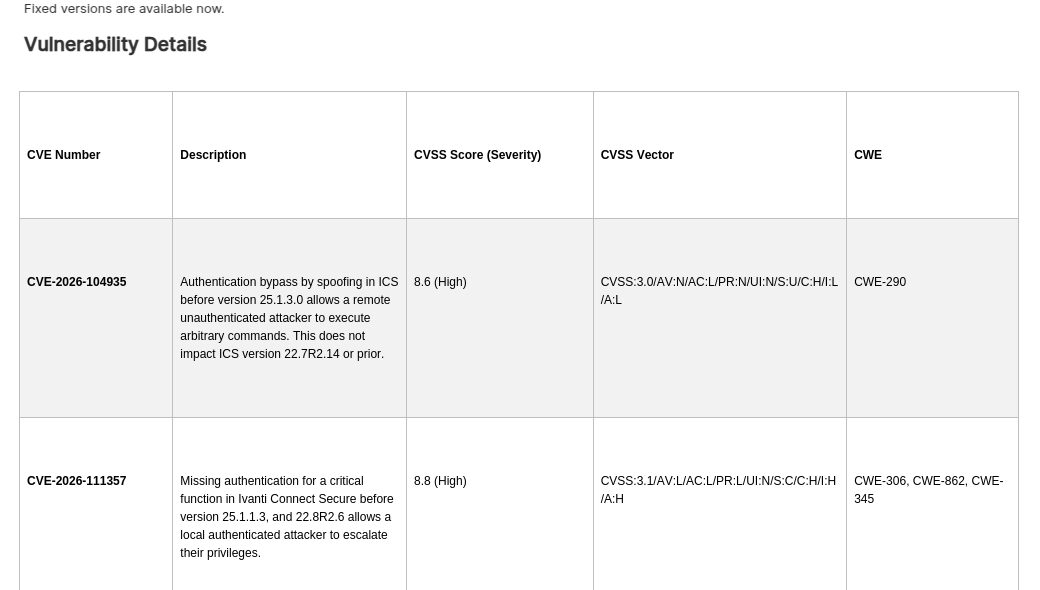
Volgens het officiële advies van Ivanti gaat het om drie kwetsbaarheden:
| CVE | Wat | Ernst (CVSS) | Gedicht sinds |
|---|---|---|---|
| CVE-2026-104935 | Authenticatie omzeilen, op afstand commando's uitvoeren zonder in te loggen | 8,6 (hoog) | 13 oktober |
| CVE-2026-111357 | Ontbrekende authenticatie, waardoor een aanvaller met beperkte rechten root wordt | 8,8 (hoog) | 29 oktober |
| CVE-2026-118527 | Voorspelbare bestandsnamen, waardoor bestanden op een bekende plek kunnen worden gezet | 4,3 (gemiddeld) | 29 oktober |
Los van elkaar lijken de laatste twee minder ernstig, omdat de aanvaller er eerst voor binnen moet zijn. Maar in combinatie met het eerste lek vormen ze precies de keten die in de praktijk is misbruikt: van buitenaf binnenkomen, code uitvoeren en daarna de hoogste rechten pakken.
Welke versies zijn veilig?
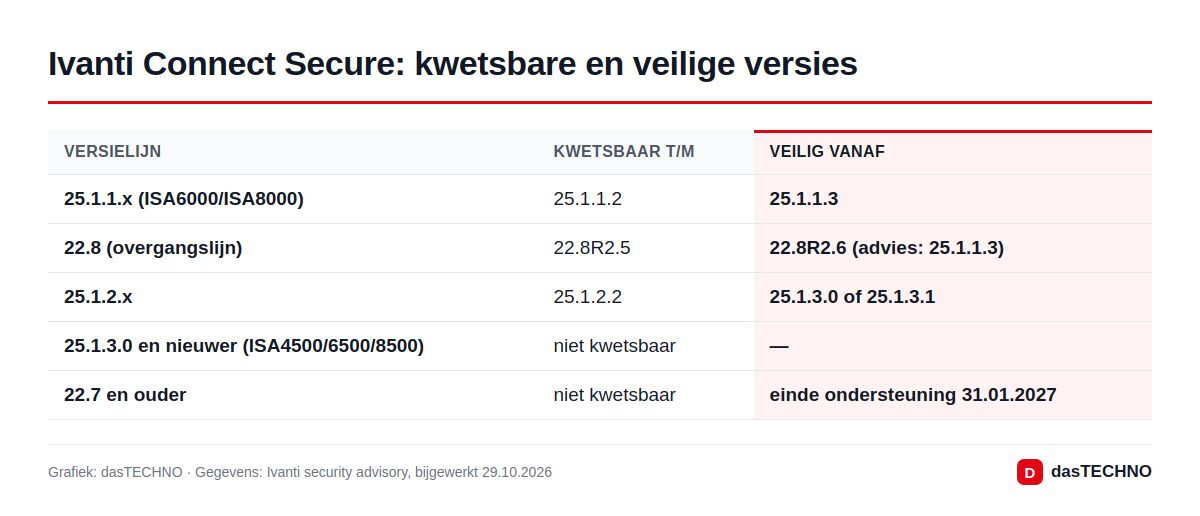
Het belangrijkste punt: voor de twee lekken die op 29 oktober zijn gedicht, zijn 25.1.1.2 en 22.8R2.5 nog kwetsbaar. Dat zijn precies de versies die op 13 oktober als oplossing werden aangeboden. Wie toen netjes heeft bijgewerkt, moet nu opnieuw.
- 22.8-lijn: Ivanti raadt aan om over te stappen naar 25.1.1.3 of nieuwer. Lukt dat niet direct, dan dicht 22.8R2.6 alle drie de lekken.
- 25.1.1.x op ISA6000 of ISA8000: bijwerken naar 25.1.1.3.
- 25.1.3.0 en nieuwer (op de nieuwe ISA4500-, ISA6500- en ISA8500-hardware): niet kwetsbaar voor deze keten.
- 22.7 en ouder: niet getroffen, maar zowel 22.7 als 22.8 bereikt op 31 januari 2027 het einde van de ondersteuning.
De updates zijn volgens Ivanti te downloaden via het klantenportaal (ILS). Een overstap naar 25.1.3.0 vraagt nieuwe hardware of, bij virtuele en cloudinstallaties, een nieuw opgebouwd apparaat.
Wat zeggen het NCSC en CISA?
Het Nationaal Cyber Security Centrum publiceerde op 13 oktober om 17.00 uur advies NCSC-2026-0416 met prioriteit Hoog: zowel de kans op misbruik als de mogelijke schade zijn als hoog ingeschat. Het NCSC wijst op iets wat vaak wordt vergeten: "alleen updaten maakt een eerdere inbraak niet ongedaan". Wie vermoedt dat een systeem al is aangevallen, moet de herstelstappen van Ivanti volgen. Dat advies ging nog over het eerste lek; de twee lekken van 29 oktober stonden er bij onze controle niet in.
CISA gaat verder en noemt concrete stappen bij een vermoeden van inbraak: forensisch onderzoek van netwerk en geheugen, het apparaat terugzetten naar fabrieksinstellingen en opnieuw opbouwen, en alle inloggegevens en certificaten vervangen. CISA waarschuwt ook dat de Integrity Checker Tool van Ivanti de aanval mogelijk niet ziet, omdat de commando's in het werkgeheugen draaien.
Waarom dit voor Nederland en België telt
Ivanti-VPN's waren eerder al betrokken bij grote aanvalsgolven: begin 2024 werden Connect Secure-lekken wereldwijd massaal misbruikt, ook toen al voordat er een patch bestond. Of er nu Nederlandse of Belgische organisaties zijn getroffen, is niet bekend; Ivanti en het NCSC noemen geen namen of aantallen. Organisaties die onder NIS2 vallen, moeten een vermoedelijk incident wel binnen de gestelde termijnen melden, in België bij het CCB.
Het patroon is bekend. Eerder schreven we over de misbruikte NetScaler-lekken, waar het NCSC ook adviseerde om eerst bewijs veilig te stellen, en over aanvallen op SharePoint en MikroTik. Netwerkapparatuur aan de rand van het netwerk blijft het favoriete doelwit.
Checklist voor beheerders
- Versie controleren en bijwerken naar 25.1.1.3 of 22.8R2.6 (of 25.1.3.x op nieuwe hardware). De update van 13 oktober is niet genoeg.
- Uitgaan van een mogelijke inbraak als het apparaat vóór de update aan internet hing, zeker tussen 3 en 13 oktober.
- Bewijs veiligstellen en bij twijfel forensisch onderzoek laten doen; vertrouw niet alleen op de Integrity Checker.
- Na herstel alle geheimen vervangen: wachtwoorden van accounts die via de VPN liepen, serviceaccounts, certificaten.
- Migratie plannen naar de 25.1-lijn vóór 31 januari 2027.
Veelgestelde vragen
Moet ik als thuiswerker iets doen?
Nee. De update moet de IT-afdeling op de VPN-server installeren. Wel kan het zijn dat u na afloop een nieuw wachtwoord moet instellen als uw organisatie inloggegevens laat vervangen.
Ik heb op 13 oktober bijgewerkt. Ben ik veilig?
Niet volledig. De versies van 13 oktober (25.1.1.2 en 22.8R2.5) dichten alleen het eerste lek. Pas 25.1.1.3 en 22.8R2.6 lossen alle drie op.
Wie zit achter de aanvallen?
Dat is niet bekend. Volexity spreekt van een onbekende groep met de werknaam UTA0576 en koppelt die niet aan een land of eerder bekende dader.
Hoeveel organisaties zijn getroffen?
Ivanti spreekt van een beperkt aantal klanten en noemt geen aantallen of namen. Ook over getroffen organisaties in Nederland of België is niets bekend.
Zijn andere Ivanti-producten getroffen?
Het advies van 29 oktober noemt alleen Ivanti Connect Secure.