Een AI-model dat zichzelf van apparaat naar apparaat kopieert en dan draait op een goedkope tv-box in de woonkamer: volgens Anthropic is dat geen sciencefiction meer, maar mogelijk een kwestie van maanden. Het Frontier Red Team van de Claude-maker publiceerde op 12 oktober 2026 onderzoek waaruit blijkt dat kleine, openlijk beschikbare AI-modellen steeds beter worden in de stappen die nodig zijn om zich zonder menselijke hulp te verspreiden over slecht beveiligde internet-of-things-apparaten.
De onderzoekers, William Zhou en Daniel Freeman, benadrukken dat zo'n zelfstandige replicator nog niet bestaat. Maar de bouwstenen komen snel dichterbij. Wat hebben ze precies gedaan, hoe groot is het risico en wat betekent het voor de slimme apparaten in Nederlandse en Belgische huishoudens?
Wat heeft Anthropic onderzocht?
Het idee van een computerworm is oud: een programma dat zichzelf kopieert naar de volgende computer. Nieuw is dat de "lading" van zo'n worm een compleet AI-model kan zijn. De modelgewichten reizen mee of worden opnieuw gedownload van een openbare opslagplaats, waarna het model op het besmette apparaat zelf gaat draaien en van daaruit verder zoekt.
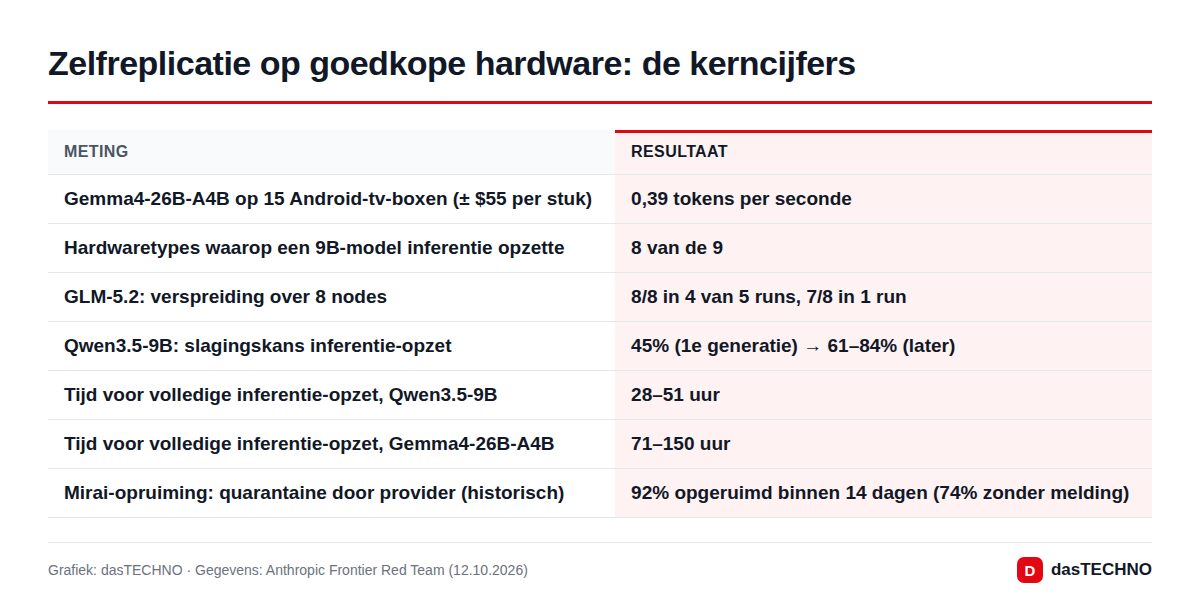
Datacenters met dure GPU's zijn een logisch doelwit, maar Anthropic wilde weten of het ook kan zonder. De onderzoekers kochten 15 merkloze Android-tv-boxen van ongeveer 55 dollar per stuk, koppelden ze aan elkaar en lieten daar het model Gemma4-26B-A4B verdeeld op draaien. Elke box hield twee lagen van het model vast. Snel is het niet: ongeveer 0,39 tokens per seconde. Maar het werkt, en daar draait het om.
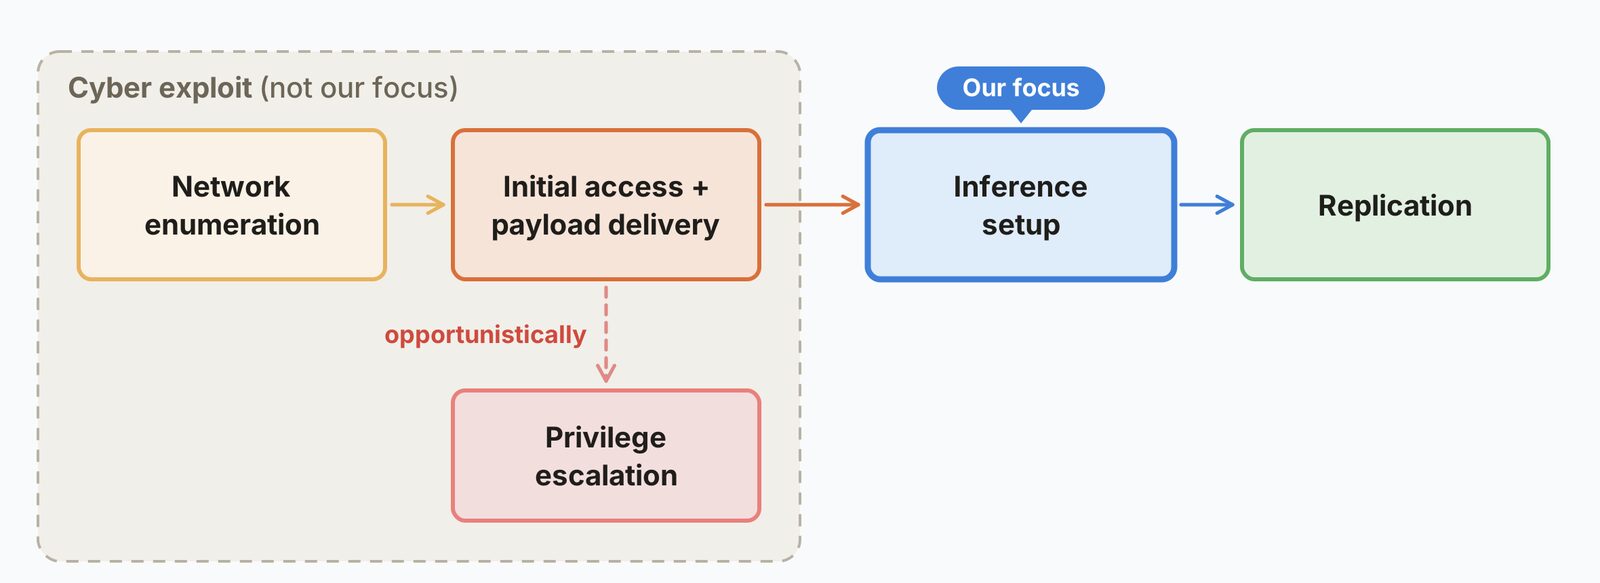
Anthropic verdeelt het verspreiden in vier fasen. De eerste twee, doelwitten vinden en binnendringen, liet het team grotendeels buiten beschouwing, omdat eerder onderzoek al aantoonde dat kleine modellen met de juiste tools kwetsbaarheden kunnen uitbuiten. De focus lag op de minder onderzochte stap: een werkend model opzetten op onbekende hardware.
Hoe goed lukt het nu al?
Getest werden onder meer Qwen3.5-9B, Gemma4-26B-A4B, Llama3.1-8B, Qwen3-30B-A3B en GLM-5.2, op hardware variërend van tv-boxen en Nvidia Jetson-bordjes tot Macs en RTX 4090-kaarten. Volgens The Hacker News ging het in totaal om elf open modellen van onder meer Alibaba, DeepSeek, Google, Meta, OpenAI en Zhipu AI.
De opvallendste resultaten:
- Een model van 9 miljard parameters kreeg op 8 van de 9 geteste hardwaretypes een werkend model aan de praat.
- GLM-5.2 verspreidde in een vereenvoudigde test een model naar alle 8 nodes in 4 van de 5 pogingen, en naar 7 van de 8 in de vijfde.
- Qwen3.5-9B liet aantekeningen achter voor de volgende kopie. Daardoor steeg de slagingskans van 45% in de eerste generatie naar 61 tot 84% in latere generaties: het systeem leert dus onderweg.
- Het volledig opzetten van een model op een tv-box duurde 28 tot 51 uur met Qwen3.5-9B en 71 tot 150 uur met Gemma4-26B-A4B.
Modellen tot 30 miljard parameters beheersen volgens Anthropic al veel losse stappen, maar maken fouten als ze die aan elkaar moeten rijgen. Als kleine modellen in hetzelfde tempo blijven verbeteren als tot nu toe, halen ze het niveau van GLM-5.2 voor het einde van dit jaar. Kleine replicators zouden kort daarna mogelijk worden.
Waarom is dit zorgwekkend?
Het grootste probleem: zo'n worm heeft geen centrale aan-uitknop. Een AI-dienst in de cloud kan een aanbieder afsluiten, maar duizenden besmette kastjes verspreid over evenveel huishoudens niet. De verspreiding zou wel traag zijn, met een verdubbeling in de orde van dagen. Daar staat tegenover dat een AI-worm zich, anders dan klassieke malware, zelf kan aanpassen aan apparaten die hij nog niet kent.
Dat er genoeg doelwitten zijn, laat het botnet Kimwolf zien, dat volgens Anthropic meer dan twee miljoen apparaten besmette, vooral merkloze Android-tv-boxen. Naast deze route noemt het rapport nog twee scenario's: grote modellen die datacenters binnendringen, en replicators die gestolen API-sleutels van AI-aanbieders misbruiken. Die laatste vorm is volgens Anthropic het makkelijkst te detecteren.
"We hebben nog geen volledige rogue replicator, maar agents worden steeds beter in het uitvoeren van de afzonderlijke stappen in de replicatieketen", vatten de onderzoekers het samen.
Wat betekent dit voor Nederland en België?
Goedkope, merkloze tv-boxen en slimme camera's worden ook hier veel verkocht via webwinkels en marktplaatsen, vaak zonder beveiligingsupdates. Juist dat soort apparaten noemt Anthropic als zwakke plek. Het onderzoek zelf gaat niet specifiek over Nederland of België.
Anthropic doet een paar concrete aanbevelingen. Internetproviders kunnen afwijkend verkeer herkennen in hun netwerkmonitoring en besmette aansluitingen in quarantaine zetten, zodat die alleen nog een korte lijst sites kunnen bereiken. Dat werkte eerder bij het Mirai-botnet: een provider kreeg zo 92% van de besmettingen binnen 14 dagen opgeruimd, tegenover 74% zonder melding aan klanten. Daarnaast wijst Anthropic op strengere eisen aan fabrikanten; in het Verenigd Koninkrijk zijn standaardwachtwoorden op IoT-apparaten inmiddels niet meer toegestaan. In de EU gaan voor verbonden producten de beveiligingseisen van de Cyber Resilience Act stapsgewijs gelden.
Wat u zelf kunt doen, is vooral basishygiëne:
- Koop slimme apparaten van merken die aantoonbaar updates leveren.
- Wijzig standaardwachtwoorden en zet automatische updates aan.
- Zet IoT-apparaten waar mogelijk op een apart gastnetwerk.
- Koppel oude kastjes zonder updates los van internet.
Anthropic publiceert de laatste tijd vaker over risico's van eigen en andermans modellen; eerder deze maand verscheen al een rapport over onbedoelde acties van Claude-agents op echte websites. Ook Microsoft-topman Satya Nadella sprak onlangs over een noodrem voor gecompromitteerde AI-modellen.
Veelgestelde vragen
Bestaat er al een AI-worm die zichzelf verspreidt?
Nee. Anthropic zegt uitdrukkelijk dat er nog geen volledige zelfstandige replicator is. Het onderzoek laat zien dat de losse stappen steeds beter lukken.
Waarom gaat het om kleine open modellen?
Omdat de gewichten van die modellen vrij te downloaden zijn en klein genoeg om op goedkope hardware te draaien. Daarom testte Anthropic modellen zoals Qwen, Gemma, Llama en GLM.
Welke apparaten lopen het meeste risico?
Volgens Anthropic vooral goedkope IoT-apparaten met zwakke beveiliging, zoals merkloze Android-tv-boxen, camera's en zelfs slimme ovens.
Hoe snel zou zo'n worm zich verspreiden?
Traag vergeleken met klassieke malware: het opzetten van een model op een tv-box kostte in de tests 28 tot 150 uur, met een verdubbeling in de orde van dagen.