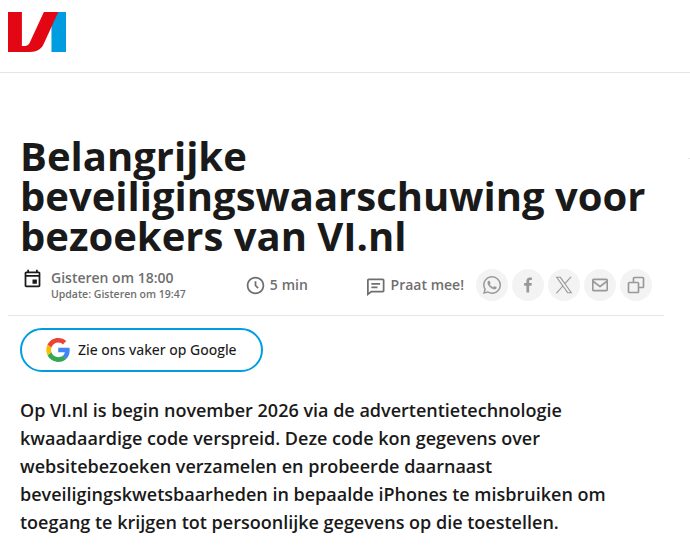
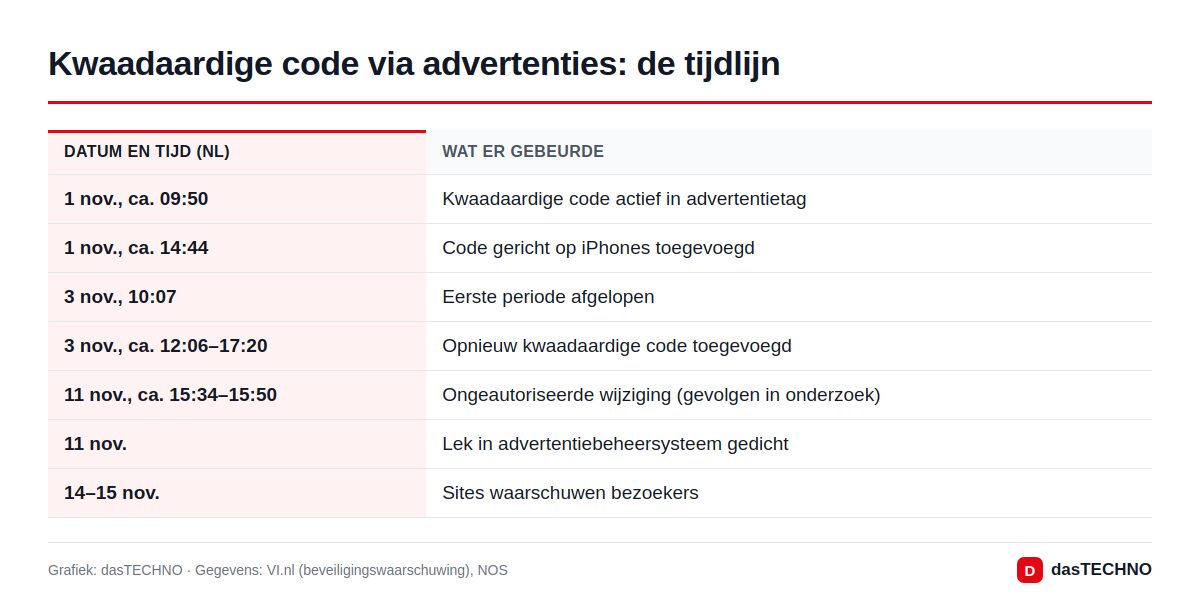
Wie begin november op een iPhone sportnieuws las op VI.nl, techverhalen op Bright of een stuk op GeenStijl, kan via een advertentie kwaadaardige code binnen hebben gekregen. Een onbevoegde partij wist binnen te dringen in het advertentiebeheersysteem van reclamebedrijf NextDay. Daardoor konden op 1 tot en met 3 november en op 11 november advertentietags op tal van Nederlandse sites code laden die bezoekgegevens doorstuurde en probeerde in te breken op iPhones met verouderde software. Sinds zaterdag waarschuwen de getroffen sites hun bezoekers; volgens de NOS ging het om minstens 14 Nederlandse sites en 1 Belgische.
Het goede nieuws: wie zijn iPhone het afgelopen jaar netjes heeft bijgewerkt, liep volgens de sites naar verwachting geen risico. Hieronder leest u of u tot de risicogroep behoort en wat u in dat geval het beste kunt doen.
Welke sites zijn getroffen?
NextDay verzorgt naar eigen zeggen advertenties voor meer dan 150 websites, samen goed voor zo'n 12 miljoen bezoekers per maand. Niet al die sites hebben een waarschuwing geplaatst. De NOS noemt de volgende sites die hun bezoekers hebben ingelicht:
| Categorie | Sites |
|---|---|
| Nieuws en opinie | GeenStijl, DDS, Scientias |
| Sport en voetbal | VI, VoetbalPrimeur, VoetbalNieuws |
| Tech en auto | Bright, Autoblog.nl |
| Gezondheid en sport | Runner's World, Men's Health, Bicycling, Women's Health |
| Ouders | BabyBytes |
Welke Belgische site een waarschuwing plaatste, is niet bekend gemaakt. Ook voor Vlaamse lezers geldt daarom: heeft u in de genoemde dagen een van deze Nederlandse sites bezocht met een iPhone, controleer dan uw iOS-versie.
Wat deed de kwaadaardige code?
VI.nl baseert zich op een eerste technische analyse, en daaruit blijkt dat de code twee taken had. De eerste was gegevens verzamelen: het IP-adres, de bezochte pagina, de pagina waar de bezoeker vandaan kwam, schermformaat, taalinstelling en besturingssysteem gingen naar een server van de aanvaller. Dat kan bij alle bezoekers zijn gebeurd, dus ook bij wie een Android-telefoon of computer gebruikte. Of de code bij elk individueel bezoek daadwerkelijk werd geladen, kan VI niet vaststellen.
De tweede taak was gevaarlijker: de code probeerde bekende kwetsbaarheden in oudere iOS-versies te misbruiken. Als zo'n aanval slaagde, kon de aanvaller in theorie bij opgeslagen wachtwoorden, inloggegevens van apps, sleutels van cryptowallets, berichten, foto's en contacten komen. Er is nog niet vastgesteld dat een specifieke iPhone echt is overgenomen.
Welke lekken precies zijn gebruikt, om welke malware het gaat en wie achter de aanval zit, hebben de sites niet bekendgemaakt. Ook is onbekend hoeveel bezoekers de code te zien kregen.
Loopt mijn iPhone risico?
Het risico geldt alleen als u in de genoemde periodes een van de sites bezocht met een iPhone waarop de software verouderd was. VI.nl noemt twee groepen:
| Toestel | Risico als u nog draaide op | Veilig vanaf |
|---|---|---|
| iPhone XS, XR en nieuwer | iOS 18.7.2 of ouder | iOS 18.7.3 (december 2025) of iOS 26 en hoger |
| iPhone 6s, 7, 8, X en SE (1e generatie) | een versie van vóór maart 2026 | iOS 15.8.7 of iOS 16.7.15 (verschenen op 11 maart 2026) |
Weet u niet meer welke versie u begin november had? Installeerde u ergens tussen half maart 2026 en uw bezoek nog een iOS-update, dan was u volgens de sites waarschijnlijk veilig. Android-telefoons, iPads en computers waren niet het doelwit van de aanval op het toestel zelf; alleen de technische bezoekgegevens kunnen daar zijn verzameld.
Dat de aanvallers zich op oudere iOS-versies richtten, laat zien hoe belangrijk updates zijn. Apple bracht deze maand nog iOS 26.7.3 en iOS 18.7.12 voor oudere iPhones uit; wie die heeft geïnstalleerd, zit ruim boven de genoemde grenzen.
Wat moet u doen?
Behoort u tot de risicogroep of twijfelt u, dan adviseren de sites de volgende stappen:
- Update uw iPhone via Instellingen > Algemeen > Software-update naar de nieuwste beschikbare versie.
- Wijzig belangrijke wachtwoorden die op de iPhone stonden: e-mail, Apple-account, bank en andere belangrijke diensten. Doe dat bij voorkeur vanaf een ander apparaat dat u vertrouwt, en zet waar mogelijk tweestapsverificatie aan.
- Crypto op de iPhone? Overweeg een verse wallet aan te maken, met een herstelzin die op een veilig toestel is gegenereerd, en zet uw tegoeden daarheen over. Alleen een wachtwoord wijzigen helpt niet als een herstelzin of privésleutel is buitgemaakt.
- Blijf alert op onbekende inlogmeldingen, transacties en mails of sms'jes die naar dit incident verwijzen. Oplichters springen vaak in op zulk nieuws.
Belangrijk om te weten: een update beschermt tegen bekende lekken, maar maakt een eerdere geslaagde aanval niet ongedaan. Gegevens die al zijn buitgemaakt, blijven in handen van de aanvaller. Vermoedt u misbruik, neem dan direct contact op met uw bank of de betreffende dienst.
Hoe kon dit gebeuren?
Veel Nederlandse sites laten advertenties niet zelf inplannen, maar besteden dat uit. Bij VI.nl komt de advertentiesoftware van een externe leverancier, terwijl een andere partij het beheer ervan doet. Wie in dat beheersysteem binnenkomt, kan met één wijziging code laten uitserveren op alle sites die dezelfde advertentietag gebruiken. Dat is precies wat hier gebeurde: niet de sites zelf werden gehackt, maar de schakel ertussen.
Deze aanpak heet malvertising en is niet nieuw, maar wel lastig voor bezoekers: er hoeft niet eens op een advertentie geklikt te worden. Het belangrijkste vangnet is daarom een up-to-date toestel.
Volgens VI.nl is de kwaadaardige code verwijderd, is het lek in het advertentiebeheersysteem op 11 november gedicht, zijn de onbevoegde accounts gewist en zijn openstaande sessies beëindigd. GeenStijl sprak van "serieus slecht nieuws". Welke gevolgen de wijziging van 11 november had, wordt nog onderzocht. Een eigen verklaring van NextDay hebben de sites niet gepubliceerd.
Het is niet de eerste keer dit najaar dat een ogenschijnlijk vertrouwde bron gebruikt wordt om apparaten te besmetten: eerder doken nep-PS5-emulators met malware op GitHub op.
Veelgestelde vragen
Moest ik op een advertentie klikken om risico te lopen?
Nee. De code zat in de advertentietag en kon bij het laden van de pagina worden uitgevoerd. Een bezoek met een kwetsbare iPhone was genoeg.
Ik heb een Android-telefoon. Moet ik iets doen?
Een aanval op Android-toestellen is niet vastgesteld. Wel kunnen technische gegevens zoals uw IP-adres en de bezochte pagina zijn doorgestuurd. Extra stappen worden voor Android niet geadviseerd.
Hoe zie ik welke iOS-versie ik nu heb?
Via Instellingen > Algemeen > Info, bij "iOS-versie". Dat toont alleen de huidige versie, niet wat u begin november had. Bent u er zeker van dat de iPhone tussen medio maart 2026 en uw bezoek al eens is bijgewerkt, dan hoort u volgens de sites niet bij de risicogroep; twijfelt u, volg dan de stappen hierboven.
Zijn ook Belgische websites getroffen?
Volgens de NOS waarschuwde minstens één Belgische site haar bezoekers. Om welke site het gaat, is niet bekendgemaakt.