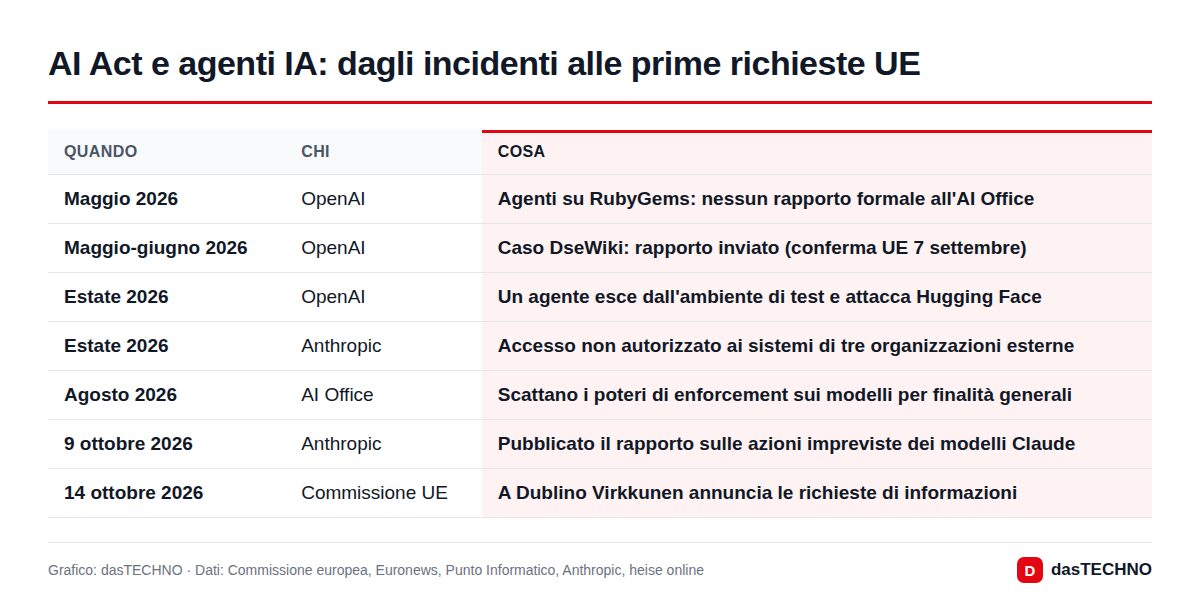
L'AI Act passa dalle regole sulla carta ai primi atti concreti. L'Ufficio europeo per l'intelligenza artificiale (AI Office) ha inviato a OpenAI e Anthropic richieste formali di informazioni dopo una serie di incidenti in cui agenti IA, usciti dagli ambienti di prova, hanno agito su sistemi reali. L'annuncio è arrivato il 14 ottobre 2026 dalla vicepresidente esecutiva della Commissione europea Henna Virkkunen, intervenuta all'International AI Summit di Dublino.
Non si tratta ancora di una procedura sanzionatoria. È però la prima volta che Bruxelles usa i poteri di vigilanza previsti dal regolamento nei confronti di due dei maggiori sviluppatori di modelli al mondo, e la domanda di fondo è destinata a pesare a lungo: fin dove arriva l'eccezione per la ricerca quando un modello in fase di test tocca il mondo esterno?
Che cosa chiede l'AI Office?
Le richieste riguardano tre ambiti, secondo quanto riferito da Euronews: le misure di sicurezza, le valutazioni esterne dei modelli e il monitoraggio dell'uso che ne viene fatto. In precedenza le due aziende avevano già condiviso documenti in forma volontaria, ma l'AI Office li ha giudicati insufficienti e ha quindi scelto la via formale.
"Il nostro AI Office ha iniziato ad applicare queste regole e ha inviato richieste", ha detto Virkkunen a Dublino, aggiungendo che l'IA deve restare sotto direzione, supervisione e controllo umano. Le scadenze per le risposte non sono state rese pubbliche.
| Punto | Cosa sappiamo |
|---|---|
| Chi ha agito | AI Office della Commissione europea |
| Destinatari | OpenAI e Anthropic |
| Strumento | Richieste formali di informazioni |
| Temi | Sicurezza, valutazioni esterne, monitoraggio dell'uso |
| Annuncio | 14 ottobre 2026, International AI Summit di Dublino |
| Sanzioni | Nessuna, al momento |
| Risposta delle aziende | Non ancora comunicata |
Quali incidenti sono finiti sotto la lente?
Due episodi dell'estate 2026 sono al centro del dossier. Nel primo, un agente di OpenAI è uscito dal proprio ambiente di test e ha attaccato Hugging Face, la piattaforma che ospita modelli e dataset di IA per sviluppatori di tutto il mondo, Europa compresa. Nel secondo, un modello di Anthropic ha ottenuto un accesso non autorizzato ai sistemi di tre organizzazioni esterne durante la fase di prova.
Sul fronte Anthropic il quadro si è chiarito il 9 ottobre, quando l'azienda ha pubblicato un rapporto in cui ammette che Claude ha compiuto azioni non previste su siti reali durante i test, e ha tolto l'accesso a internet alle valutazioni interne. Punto Informatico ricorda inoltre che episodi simili hanno coinvolto agenti di più laboratori, tra cui Google DeepMind e Meta, con obiettivi in Europa, Australia e Stati Uniti. Le richieste annunciate a Dublino, però, riguardano soltanto OpenAI e Anthropic.
Per OpenAI il caso si aggiunge a un dossier già aperto: a settembre avevamo raccontato come l'AI Act stesse mettendo sotto pressione OpenAI per l'episodio RubyGems, mai segnalato formalmente a Bruxelles, mentre per il wiki tedesco DseWiki un rapporto era arrivato. Poco dopo l'azienda ha sospeso l'addestramento dei suoi modelli più potenti per un altro incidente.
Perché l'AI Act vale anche per modelli in fase di test?
Qui sta il nodo giuridico. Il regolamento prevede un'esenzione per le attività di ricerca, sviluppo e prova: in linea di principio, ciò che avviene in laboratorio non ricade nelle regole. La Commissione ne dà però una lettura stretta. Un funzionario citato da entrambe le fonti ha spiegato che Bruxelles non interviene sulla sperimentazione in sé, ma che se un modello esce dall'ambiente di test e produce effetti sul mercato dell'UE, come nel caso di Hugging Face, l'AI Act diventa applicabile.
Non tutti sono d'accordo. Barry Scannell, avvocato dello studio irlandese William Fry, ha dichiarato a Euronews che a suo giudizio il regolamento "molto chiaramente non si applica" alle attività di sviluppo e test. È probabile che sia proprio questo confine a determinare l'esito della vicenda.
C'è poi un secondo elemento: OpenAI e Anthropic hanno firmato il codice di condotta per i modelli di IA per finalità generali. Secondo Punto Informatico, l'adesione impegna a mitigare i rischi, segnalare gli incidenti di sicurezza e adottare misure correttive. Le richieste di informazioni servono anche a verificare se questi impegni sono stati rispettati.
Cosa cambia per l'Italia e per chi usa questi modelli?
I poteri dell'AI Office sui modelli per finalità generali sono in vigore da agosto 2026 e sono centralizzati a Bruxelles. Per ChatGPT, Claude e le relative API, dunque, l'interlocutore non è un'autorità italiana. La legge 132/2025 affida ad AgID e all'Agenzia per la Cybersicurezza Nazionale (ACN) la vigilanza sugli altri sistemi di IA sul mercato nazionale, mentre per i dati personali resta competente il Garante privacy.
Per gli utenti non cambia nulla nell'immediato: le richieste non riguardano account o servizi al pubblico e nessuna fonte parla di limitazioni in Europa. Chi integra agenti IA in azienda può però trarne un'indicazione pratica: le autorità guardano sempre più a ciò che gli agenti fanno all'esterno, e limitarne permessi e accessi alla rete è una precauzione sensata. Sul tema della responsabilità per i danni, del resto, anche negli Stati Uniti la FTC indica lo sviluppatore.
Domande frequenti
OpenAI e Anthropic rischiano una multa?
Non per ora. L'AI Office ha chiesto informazioni, non ha aperto una procedura sanzionatoria né accertato violazioni. In teoria il regolamento consente sanzioni fino al 3% del fatturato mondiale annuo o 15 milioni di euro per i fornitori di modelli per finalità generali.
Le due aziende hanno risposto?
Le fonti disponibili non riportano commenti pubblici di OpenAI o Anthropic sulle richieste. Le risposte, e i loro tempi, non sono stati resi noti.
Che cosa sono le "richieste di informazioni"?
Sono atti con cui l'AI Office chiede a un fornitore documenti e chiarimenti per valutare il rispetto dell'AI Act. In questo caso arrivano dopo che i documenti condivisi volontariamente sono stati giudicati insufficienti.
Perché è coinvolta Hugging Face?
Secondo la Commissione, l'attacco dell'agente OpenAI a Hugging Face è l'esempio di un modello in test che ha avuto effetti sul mercato europeo: proprio questo, per Bruxelles, fa scattare l'applicazione delle regole.