De hack bij Chainalysis is een stuk ernstiger dan het Amerikaanse bedrijf eerst liet weten. Chainalysis maakt software waarmee opsporingsdiensten, toezichthouders en banken cryptotransacties volgen. Op 30 oktober meldde het een inbraak waarbij namen, e-mailadressen en interne rollen waren buitgemaakt. Een paar dagen later volgde de ommezwaai: gebruikersnamen, wachtwoord-hashes en actieve tokens van alle gebruikers lagen open voor de aanvaller. Op zaterdagochtend 7 november is de update van vrijdag 6 november nog altijd de meest recente, en belangrijke diensten draaien nog niet.
Wat doet Chainalysis en waarom is dit lek gevoelig?
Chainalysis is geen cryptobeurs en beheert geen geld van klanten. Het bedrijf levert analysetools: met Reactor reconstrueren onderzoekers geldstromen op de blockchain, KYT (Know Your Transaction) controleert transacties van beurzen en banken in realtime en Address Screening toetst of een adres in verband staat met criminele activiteit. Tot de klanten behoren volgens BleepingComputer opsporingsdiensten, overheidsinstanties, financiële instellingen, verzekeraars en cryptobedrijven.
Precies daarom is een lek van inloggegevens gevoelig. Wie over een geldig token of wachtwoord beschikt, kan zich in principe voordoen als rechercheur of compliance-medewerker. Welke Nederlandse of Belgische organisaties de software gebruiken, is niet bekend; Chainalysis noemt geen namen van getroffen klanten.
Van "geen inloggegevens" naar "alle tokens": de tijdlijn
Chainalysis vermeldt tijden in Amerikaanse oostkusttijd (EST). Sinds 1 november geldt in de VS weer wintertijd, dus in Nederland en België is het zes uur later.
| Datum (Nederlandse/Belgische tijd) | Wat Chainalysis meldde |
|---|---|
| vr 30 oktober | Een externe partij drong met "offensieve agentische technieken" interne systemen en tools binnen. Gebruikers-ID's, volledige namen, e-mailadressen en rollen gelekt. Toen nog geen bewijs van toegang tot inloggegevens of sessietokens. Geen verband met de Binance-hack. |
| ma 2 november | Reactor en Data Solutions uit voorzorg offline; KYT blijft onder toezicht draaien. |
| wo 4 november, 15.50 uur | Een deel van de klanten krijgt bericht: hun wachtwoord is buitgemaakt bij een on-path-aanval. Accounts geblokkeerd, wachtwoordreset verplicht. |
| wo 4 november, 16.30 uur | Afwijkende activiteit: KYT, Address Screening en de inlogpagina gaan offline. |
| do 5 november, 05.00 uur | Toegegeven: namen, gebruikersnamen, wachtwoord-hashes en actieve tokens van alle gebruikers zijn gelekt. |
| vr 6 november, 09.30 uur | KYT en Address Screening komen gefaseerd terug; Reactor en Data Solutions blijven dicht. |
Het opvallendste is het verschil tussen de eerste melding en de bekentenis van 4 november. Eerst zag Chainalysis geen aanwijzingen dat sessietokens of inloggegevens waren ingezien, vijf dagen later bleken hashes en live tokens van de hele gebruikersbasis blootgesteld. Hoe die twee uitspraken zich tot elkaar verhouden, legt de incidentpagina niet uit.
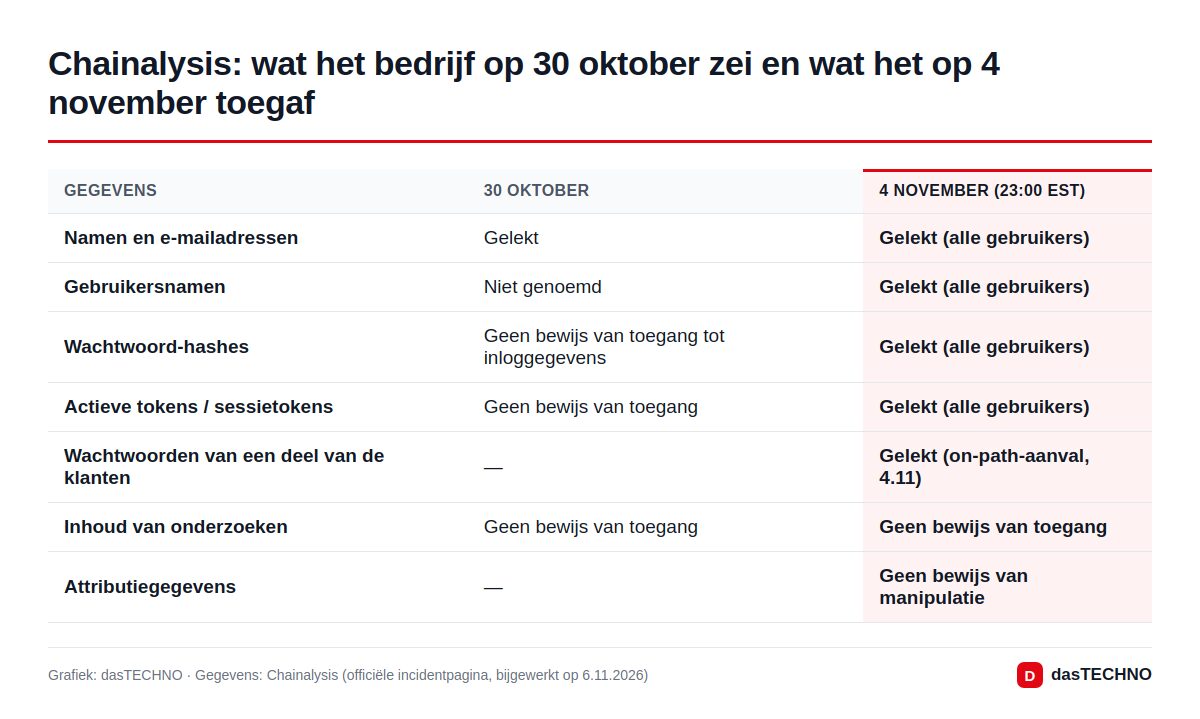
Wat bleef volgens Chainalysis buiten schot?
Het bedrijf zegt geen bewijs te hebben dat de inhoud van onderzoeken (grafieken, notities, dossiers) is bekeken of dat attributiegegevens zijn gemanipuleerd. Dat zijn de labels die een adres koppelen aan een beurs, dienst of criminele groep, en waar opsporingsdiensten op leunen. Het blijft wel een verklaring van Chainalysis zelf; een onafhankelijk onderzoek is niet gepubliceerd.
Er zijn nog veel open vragen. Hoeveel klanten zijn geraakt? Wie zit erachter, en hoelang had de aanvaller toegang? Met welk algoritme zijn de wachtwoorden gehasht en om welk soort tokens gaat het precies? Voor de terugkeer van Reactor en Data Solutions is evenmin een datum genoemd.
Wat moeten klanten nu doen?
Particulieren hebben geen Chainalysis-account en hoeven niets te doen. Organisaties die wel klant zijn, krijgen van het bedrijf deze stappen mee:
- Vertrouwde IP-adressen doorgeven aan support of de accountmanager; toegang gaat via een allowlist weer open.
- Eerst wachtwoord resetten en API-sleutels vernieuwen, pas daarna weer transacties via KYT laten lopen.
- Alleen resetten via de officiële inlogpagina, niet via links in e-mails.
- Hergebruikt wachtwoord? Verander het ook bij andere diensten.
- Tweestapsverificatie aanzetten en alert blijven op onverwachte resetverzoeken of inlogmeldingen.
Op 30 oktober waarschuwde Chainalysis al voor nep-"herstelbureaus" die zich als het bedrijf voordoen en beloven gestolen crypto terug te halen. Met echte namen en e-mailadressen van klanten in omloop wordt overtuigende phishing nu een stuk makkelijker.
Meldplicht in Nederland en België
Namen en e-mailadressen zijn persoonsgegevens onder de AVG (in België vaak GDPR genoemd). Algemeen geldt: een datalek met risico voor betrokkenen moet binnen 72 uur bij de toezichthouder worden gemeld, in Nederland de Autoriteit Persoonsgegevens en in België de Gegevensbeschermingsautoriteit. Bij een hoog risico moeten ook de betrokkenen zelf worden ingelicht. Of en hoe dat hier speelt, moeten Europese klanten met hun eigen privacyjuristen bekijken. Wij hebben nog geen reactie van de AP of de GBA op dit incident gevonden. Dit is geen juridisch advies.
Het lek komt in een woelige week voor de cryptosector, vlak na de Binance-hack van 6,3 miljard dollar. Chainalysis was een van de analysebedrijven die zich over die zaak uitlieten, maar benadrukt dat de twee incidenten los van elkaar staan.
Veelgestelde vragen
Welke gegevens zijn bij Chainalysis gelekt?
Volgens het bedrijf namen, gebruikersnamen, e-mailadressen, rollen, wachtwoord-hashes en actieve tokens van alle gebruikers. Bij een deel van de klanten ook wachtwoorden zelf, via een on-path-aanval die op 4 november aan het licht kwam.
Zijn onderzoeksdossiers van klanten ingezien?
Chainalysis zegt daar geen bewijs voor te hebben, en ook niet voor gemanipuleerde attributiegegevens.
Welke diensten liggen nog plat?
Op 6 november waren Reactor en Data Solutions nog offline, zonder hersteldatum. KYT en Address Screening worden stap voor stap weer opengezet.
Moet ik als particulier iets doen?
Nee, de software is bedoeld voor organisaties. Wees wel op uw hoede voor partijen die namens Chainalysis aanbieden uw crypto "terug te halen".