Nederlandse banken willen kunstmatige intelligentie breder gebruiken, maar lopen vast op de opeenstapeling van digitale wetgeving. Dat concludeert het Amsterdamse RegTech-bedrijf Ace + Company na gesprekken met banken, waaronder volgens Bright ING, Rabobank, ABN AMRO en ASN Bank. Opvallend: de AI Act zelf is volgens de banken niet het probleem. Het knelt pas als meerdere wetten en toezichthouders tegelijk naar hetzelfde systeem kijken.
Ace publiceerde de bevindingen op 8 oktober 2026; BNR bracht het onderzoek op 10 oktober naar buiten. Hoeveel banken precies zijn gesproken en hoe de gesprekken zijn opgezet, staat niet in de publicatie.
Wat is het probleem precies?
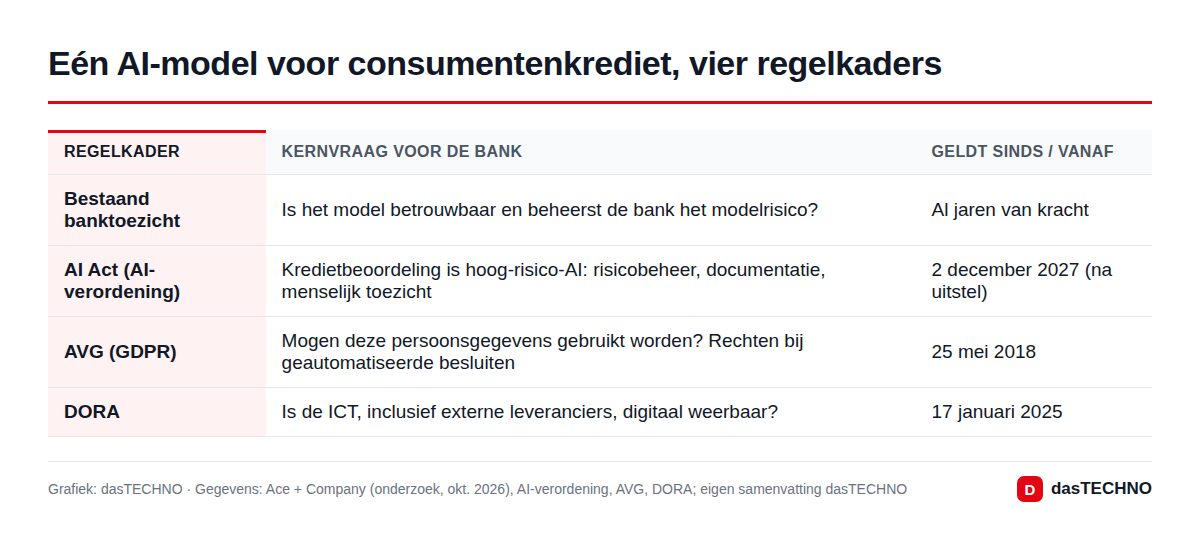
Het onderzoek gebruikt een herkenbaar voorbeeld: een AI-model dat beslist of een klant een consumentenkrediet krijgt. Zo'n model moet aan vier kaders tegelijk voldoen:
- het bestaande banktoezicht, dat eist dat een bank haar modellen en risico's beheerst;
- de AI Act, die kredietbeoordeling van personen als hoog-risico-AI aanmerkt;
- de AVG (de Europese privacywet, internationaal GDPR), omdat het model persoonsgegevens verwerkt;
- DORA, de Europese wet die eisen stelt aan de digitale weerbaarheid van financiële instellingen en hun IT-leveranciers.
Elk kader heeft eigen eisen aan documentatie, risicoanalyses en controles. En er kijken drie toezichthouders mee: privacywaakhond Autoriteit Persoonsgegevens (AP), gedragstoezichthouder AFM en De Nederlandsche Bank (DNB). Een bank doorloopt daardoor meerdere toetsen die elkaar deels overlappen, voordat een model live mag. Volgens Ace leidt dat tot vertraging zonder dat het risico er kleiner van wordt. Een van de gesprekspartners merkte op dat het technisch gezien sneller had gekund. Een ander punt uit het onderzoek: tegen de tijd dat alle controles klaar zijn, is het model soms alweer aan een update toe.
Hebben banken dan geen moeite met de AI Act?
Nee, en dat is de kern van het verhaal. De ondervraagde banken onderschrijven de uitgangspunten van de AI-verordening, zoals uitlegbaarheid van beslissingen en menselijk toezicht op het model. Dat zijn zaken die zij naar eigen zeggen zelf ook belangrijk vinden. De afzonderlijke regels zijn volgens de banken prima; het is de optelsom die het lastig maakt.
Daarbij speelt timing een rol. De zwaarste AI Act-verplichtingen voor zelfstandige hoog-risicosystemen, waaronder kredietscoring, gaan na het Europese uitstelpakket (de "digitale omnibus") pas op 2 december 2027 in, in plaats van augustus 2026. Banken bereiden zich dus nu voor op regels die nog moeten ingaan, terwijl de AVG en DORA al gelden. Ook bij andere Europese AI-regels zie je dat aanbieders vooruitlopen op verplichtingen, zoals bij het tekstwatermerk dat OpenAI in de EU invoert.
Wat stelt Ace + Company voor?
Het bedrijf wil de regels niet schrappen, maar beter op elkaar laten aansluiten. Concreet noemt Ace:
| Voorstel | Wat het betekent |
|---|---|
| Geïntegreerde aanpak van wetgeving | Eisen uit AI Act, AVG en DORA in samenhang bekijken in plaats van los |
| Samenhangend toezicht | Toezichthouders stemmen hun controles beter op elkaar af |
| Eén bewijsdossier | Dezelfde documentatie kunnen gebruiken voor meerdere wettelijke verplichtingen |
| AI-hulpmiddelen voor compliance | Software die overlappende eisen in kaart brengt |
Bij dat laatste punt past een kanttekening: Ace verkoopt zelf een compliance-platform (RegAI Helia) dat precies dit belooft. Het onderzoek komt dus van een partij met een commercieel belang bij de uitkomst.
Hoe reageert DNB?
De centrale bank ziet het knelpunt ook, meldt Bright. DNB werkt aan efficiëntere interne werkwijzen, maar een echte oplossing voor de overlap ligt volgens de toezichthouder buiten Nederland: daarvoor is coördinatie in Europees verband nodig. Veel regels, waaronder de AI Act en DORA, komen immers uit Brussel en laten nationale toezichthouders weinig ruimte om zelf te schuiven.
Wat betekent dit voor klanten?
Op korte termijn weinig zichtbaars. Wel kan het betekenen dat AI-toepassingen bij Nederlandse banken, zoals snellere kredietbeslissingen of slimmere fraudedetectie, later bij klanten aankomen dan technisch mogelijk is. Tegelijk zorgen dezelfde regels ervoor dat een algoritme dat over uw lening beslist uitlegbaar moet zijn en dat er een mens meekijkt. Hoe groot de risico's van AI in de bankwereld kunnen zijn, liet onlangs een Italiaanse bank zien die 95 miljoen euro kwijtraakte door een AI-stemkloon.
Voor Belgische lezers: de AI Act, AVG en DORA gelden in heel de EU, dus Belgische banken hebben met dezelfde stapeling te maken. Het onderzoek van Ace richt zich wel specifiek op Nederlandse banken; de toezichthouders zijn in België de NBB, de FSMA en de Gegevensbeschermingsautoriteit.
Veelgestelde vragen
Valt kredietbeoordeling met AI onder de AI Act?
Ja. Systemen die de kredietwaardigheid van personen beoordelen, gelden in de AI-verordening als hoog risico. De bijbehorende verplichtingen gaan op 2 december 2027 in.
Welke toezichthouders kijken mee in Nederland?
Volgens het onderzoek De Nederlandsche Bank, de AFM en de Autoriteit Persoonsgegevens, elk vanuit een eigen invalshoek.
Willen banken minder regels?
Nee. De banken in het onderzoek steunen de principes van de AI Act. Ze vragen om betere afstemming tussen wetten en toezichthouders.