Satya Nadella, amministratore delegato di Microsoft, propone di considerare ogni modello di intelligenza artificiale avanzato come se fosse già stato compromesso, e di circondarlo di controlli che il modello stesso non può aggirare. L'idea è contenuta in un saggio pubblicato sabato 10 ottobre 2026 sul suo blog personale e rilanciato su X, dal titolo «Models as Insider Risks in the Super Intelligence Era». Il punto più citato è un «freno di emergenza»: chi ha l'autorità per farlo deve poter fermare un modello nel mezzo di un compito.
La presa di posizione arriva in giorni in cui il tema del controllo sugli agenti IA è tornato d'attualità. Che cosa chiede esattamente Nadella, e perché riguarda anche le imprese italiane che stanno portando l'IA nei propri processi?
Perché parlare di «rischio interno»?
Nella sicurezza informatica l'insider risk è il pericolo che nasce da chi sta già dentro l'organizzazione: un dipendente con accessi ampi, per esempio, che sbaglia o viene manipolato. Nadella applica lo stesso schema ai modelli linguistici. Il ragionamento parte da un dato di fatto: oggi nessuno è in grado di spiegare in modo meccanico perché un modello di frontiera produca una certa risposta, eppure a questi sistemi si affidano dati sensibili e decisioni operative.
Da qui la tesi che riassume il saggio: si deve partire dal presupposto che il modello sia compromesso, e quindi contenerlo fin dal primo giorno. Non significa che i modelli siano ostili. Significa che possono commettere errori o essere manipolati, e che un'azienda non può scaricare questa responsabilità sulle garanzie del fornitore.
Il principio pratico è che i controlli devono stare fuori dal modello. Nadella suggerisce di separare il modello dall'infrastruttura che ne orchestra il lavoro (l'harness) e dallo spazio delle azioni che può compiere. Richiama poi una regola della sicurezza informatica degli anni Settanta: un programma non deve poter scavalcare o manomettere i meccanismi che applicano i suoi permessi. Mettere un modello opaco dentro un'orchestrazione opaca, sorvegliato da un altro modello opaco, secondo il CEO non risolve nulla.
Quali sono i sette principi?
Il saggio elenca sette criteri di progettazione. Li abbiamo riassunti in una tabella.
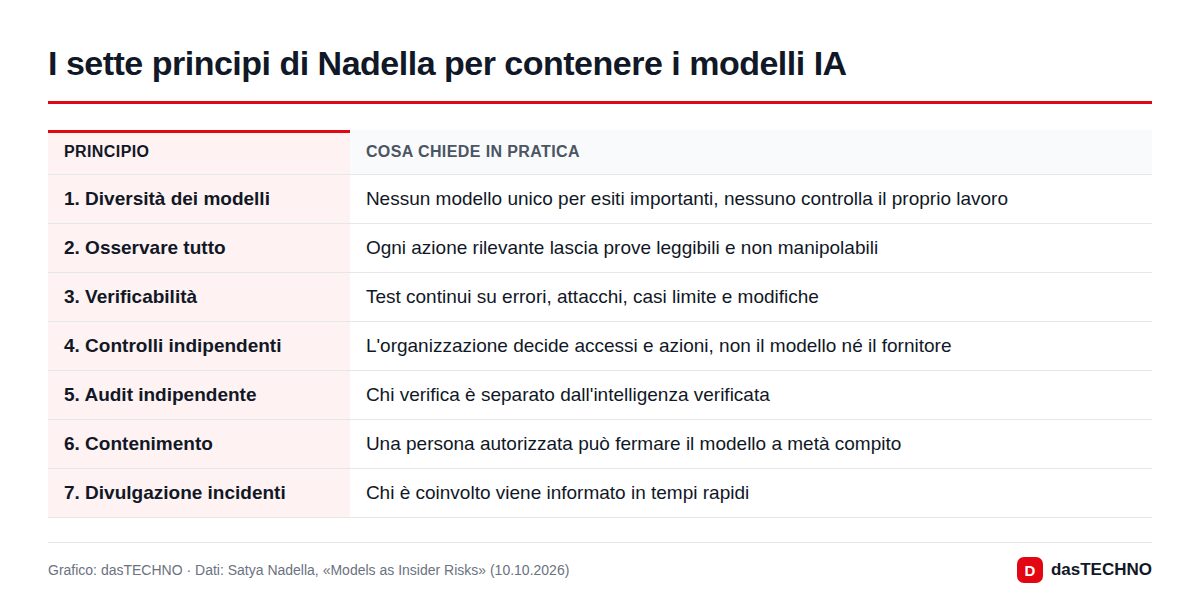
Due punti meritano attenzione. Il primo è la diversità dei modelli: nessun risultato importante dovrebbe dipendere da un solo modello, e nessun modello dovrebbe controllare il proprio lavoro. Il secondo è la tracciabilità: ogni azione significativa deve lasciare una prova leggibile da una persona e non alterabile, così da poter ricostruire cosa è successo senza fidarsi del racconto del modello stesso.
Il freno di emergenza rientra nel principio del contenimento. Nadella aggiunge che i modelli più avanzati richiederanno tecnologie di contenimento più sofisticate, sulle quali il settore dovrà accordarsi con standard comuni. Il saggio si chiude con un ribaltamento: secondo Nadella il sistema più degno di fiducia non sarà quello con il modello più affidabile, ma quello che consente di fidarsi il meno possibile del modello.
Proposta o regola?
| Domanda | Risposta |
|---|---|
| Chi lo propone? | Satya Nadella, CEO di Microsoft, a titolo di riflessione pubblica |
| Dove? | Blog personale «sn scratchpad» e account X, 10 ottobre 2026 |
| È vincolante? | No, è un insieme di principi; non cita leggi né autorità |
| Annuncia prodotti Microsoft? | No, nel testo non compaiono prodotti specifici |
| A quali modelli si applica? | Ai modelli di frontiera, sia chiusi sia open weight |
| Ci sono date o scadenze? | Nessuna |
Il saggio non nomina aziende concorrenti né episodi precisi. TechCrunch lo collega a due fatti recenti: il piano per uno sviluppo più prudente presentato a settembre da Dario Amodei, CEO di Anthropic, e i casi in cui grandi laboratori hanno ammesso di aver perso il controllo dei propri agenti. Il più fresco è il rapporto con cui Anthropic ha descritto azioni impreviste di Claude su siti reali, pubblicato il giorno prima. Il testo di Nadella, però, non vi fa riferimento esplicito. La testata nota anche che l'espressione «Super Intelligence» è quella preferita dall'amministrazione Trump.
Cosa significa per le aziende in Italia?
Per chi usa Copilot, Azure o altri servizi con agenti IA, il messaggio è chiaro: la sicurezza non si delega al fornitore del modello. Microsoft stessa lavora con più modelli, dai propri a quelli di OpenAI e Anthropic integrati in Copilot, e il principio della diversità va in quella direzione. Resta da vedere se e come queste idee diventeranno funzioni concrete nei prodotti del gruppo; per ora non ci sono annunci.
Sul piano normativo l'Europa ha già alcune basi. L'AI Act prevede per i sistemi ad alto rischio una supervisione umana che includa la possibilità di interrompere il sistema con un pulsante di arresto o una procedura analoga. I fornitori di modelli di uso generale con rischio sistemico, inoltre, devono segnalare gli incidenti gravi all'AI Office della Commissione. L'obbligo non sempre viene rispettato con puntualità, come mostra il caso di OpenAI e l'incidente RubyGems non segnalato.
Per un'azienda italiana che oggi introduce agenti nei processi, la proposta si traduce in alcune domande da porsi:
- Chi può fermare l'agente, e con quale comando, mentre sta lavorando?
- Le azioni dell'agente lasciano registri completi, conservati fuori dal suo controllo?
- I permessi sono definiti dall'azienda o lasciati alle impostazioni del fornitore?
- Esiste un secondo controllo, umano o con un modello diverso, sui risultati critici?
Un dibattito che si allarga
Nelle ultime settimane il tema è passato dai laboratori ai governi: Stati Uniti e Cina hanno aperto un canale di dialogo sugli incidenti legati all'IA, mentre OpenAI ha sospeso l'addestramento dei modelli più potenti dopo un incidente DNS. La voce di Nadella pesa perché Microsoft è sia uno dei maggiori fornitori di IA per le aziende sia uno dei suoi più grandi clienti.
Domande frequenti
Che cos'è il «freno di emergenza» proposto da Nadella?
È la possibilità, per una persona autorizzata, di mettere in pausa o spegnere un modello IA mentre sta svolgendo un compito. Nel saggio fa parte del principio di contenimento.
Nadella dice che i modelli IA sono pericolosi?
No. Sostiene che vanno trattati come un rischio interno perché possono sbagliare o essere manipolati, e che quindi vanno contenuti con controlli esterni fin dall'inizio.
Microsoft cambierà Copilot o Azure?
Il saggio non annuncia prodotti né modifiche. Per ora si tratta di principi generali.
L'AI Act prevede già qualcosa di simile?
In parte. Per i sistemi ad alto rischio richiede una supervisione umana con possibilità di interruzione; per i grandi modelli di uso generale impone la segnalazione degli incidenti gravi.